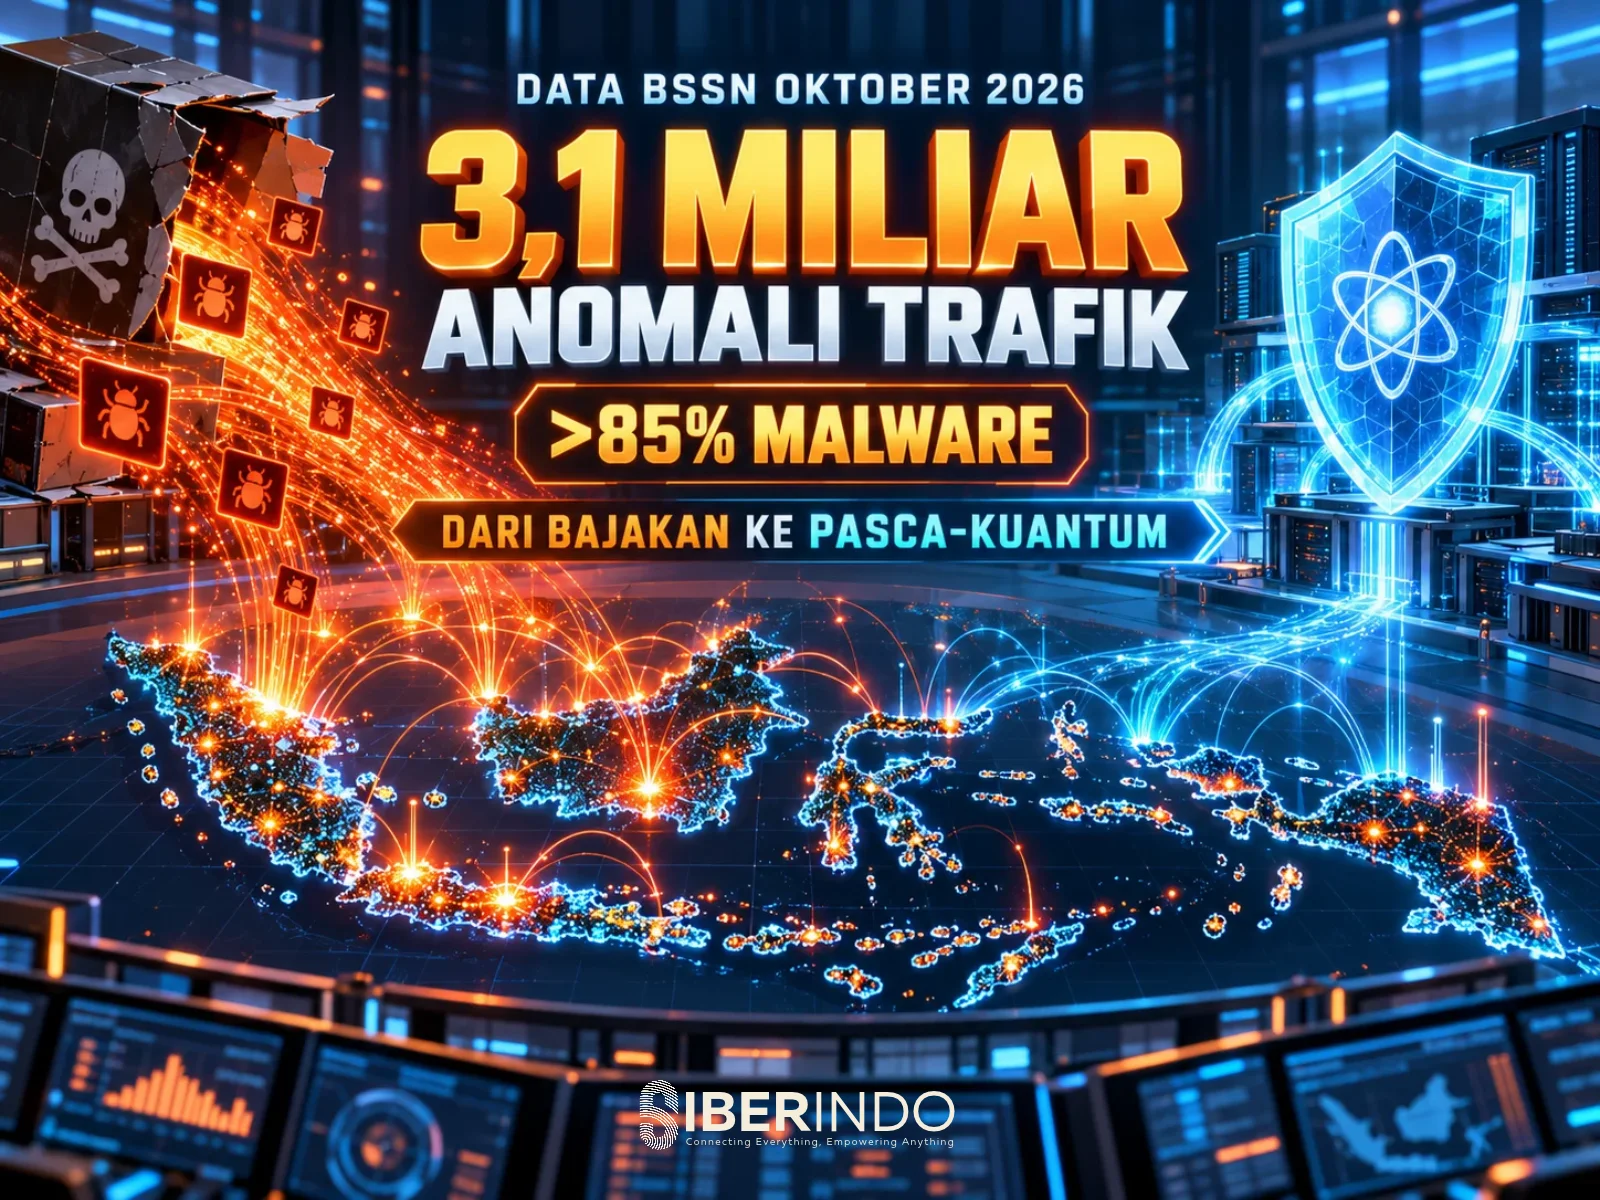
Pada pertengahan Oktober 2026, Badan Siber dan Sandi Negara (BSSN) menyampaikan bahwa hingga Oktober 2026 pihaknya mencatat sekitar 3,1 miliar anomali trafik di ruang siber Indonesia, dengan lebih dari 85% terkait malware. Angka sebesar itu mudah menjadi sekadar headline. Artikel ini mencoba membacanya seperti analis cyber intelligence: apa yang sebenarnya diukur, apa yang bisa dan tidak bisa disimpulkan, dan apa yang perlu dilakukan organisasi Indonesia.
Apa yang Disampaikan BSSN
Data ini dipaparkan oleh Bondan Widiawan, Deputi Bidang Operasi Keamanan Siber dan Sandi BSSN, dalam forum GRACS 2026 bertema "Digital Trust in Motion: Securing the Intelligent Ecosystem" di Jakarta, sebagaimana dilaporkan Bisnis.com pada 14 Oktober 2026. Poin-poin utamanya:
- Sekitar 3,1 miliar anomali trafik tercatat sepanjang 2026 hingga Oktober.
- Lebih dari 85% anomali tersebut berkaitan dengan malware. Laporan yang kami rujuk tidak merinci kategori sisanya.
- Penggunaan software bajakan disebut sebagai salah satu pendorong utama infeksi malware.
- Risiko lain mencakup akses tidak sah, kesalahan konfigurasi, spear phishing, disinformasi, dan penyalahgunaan deepfake.
- BSSN mengingatkan ancaman "harvest now, decrypt later" dan perlunya perencanaan migrasi ke kriptografi pasca-kuantum (PQC).
Sebagai pembanding, laporan media sebelumnya mengutip angka BSSN yang lebih tinggi untuk periode lain, misalnya 4,4 miliar anomali hingga September 2025. Karena metodologi dan cakupan periode tidak selalu sama, membandingkan angka antartahun secara langsung perlu kehati-hatian.
Cara Membaca "Anomali Trafik"
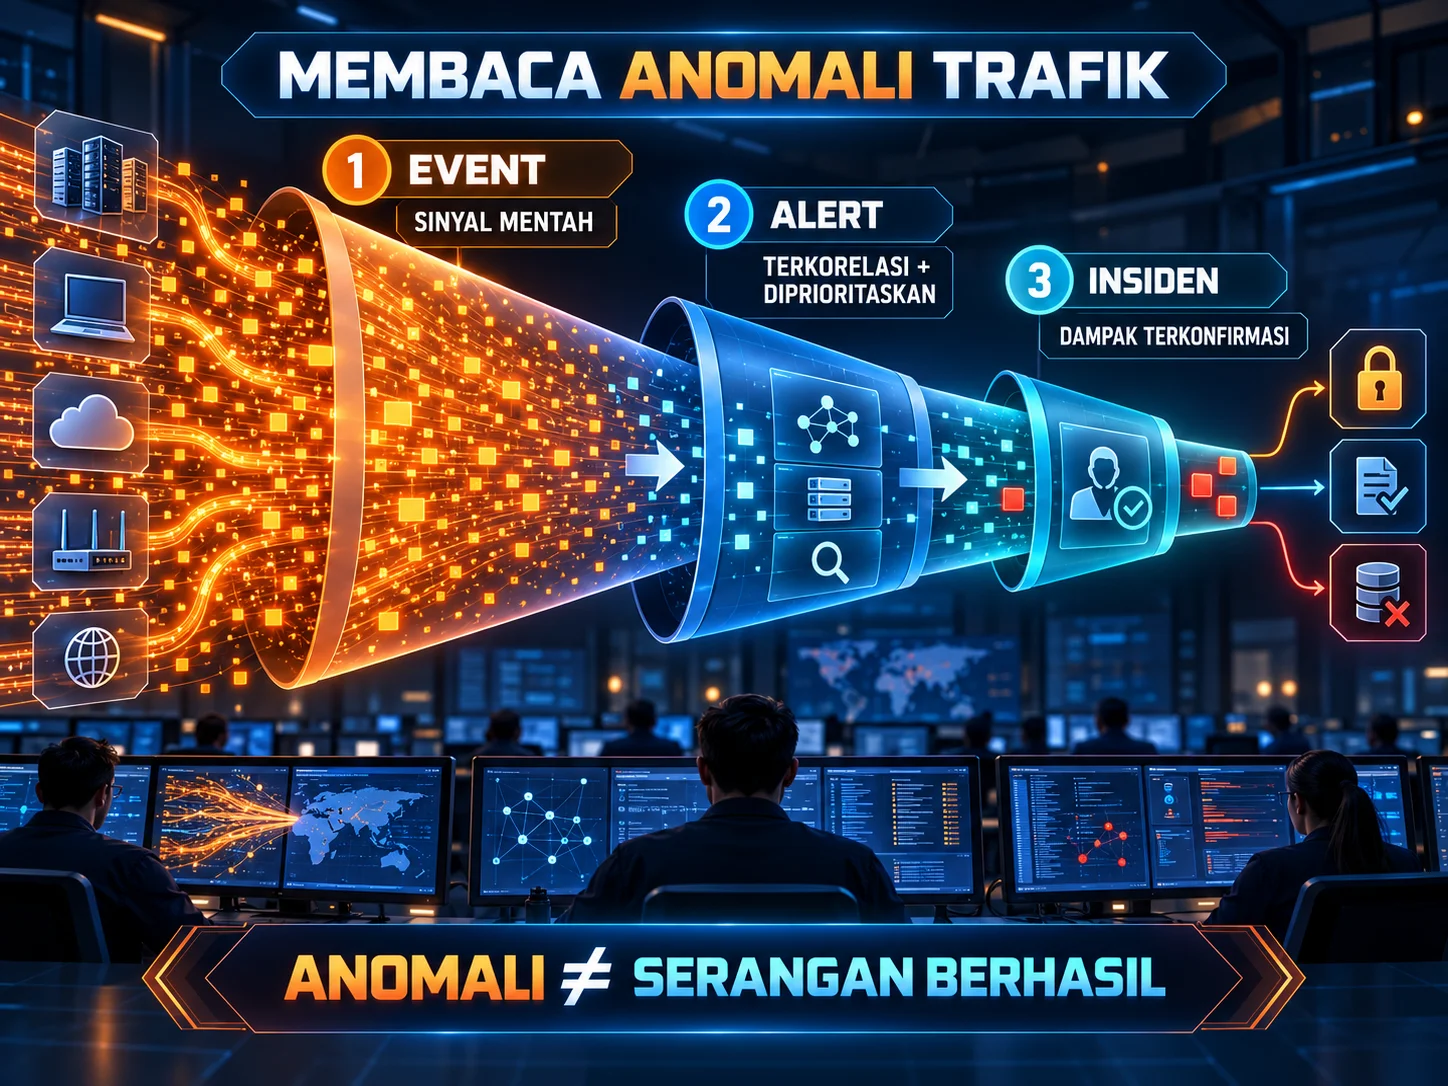
Penting dipahami bahwa "anomali trafik" bukan sama dengan "serangan berhasil" dan bukan pula "insiden". Dalam praktik cyber intelligence, ada beberapa lapisan yang perlu dibedakan:
- Sinyal mentah (event): lalu lintas yang menyimpang dari pola normal atau cocok dengan tanda tangan ancaman, misalnya komunikasi ke server komando dan kendali (C2) yang dikenal.
- Peringatan (alert): sinyal yang sudah dikorelasikan atau diprioritaskan oleh sensor atau analis.
- Insiden: peristiwa yang terkonfirmasi berdampak pada kerahasiaan, integritas, atau ketersediaan.
Angka miliaran hampir pasti berada di lapisan pertama. Satu perangkat terinfeksi yang terus-menerus menghubungi C2 bisa menghasilkan jutaan sinyal. Karena itu, angka total lebih tepat dibaca sebagai indikator skala paparan dan dominasi jenis ancaman, bukan jumlah korban. Dominasi malware di atas 85% memberi pesan yang lebih bermakna: sebagian besar kebisingan ancaman di Indonesia berasal dari perangkat yang sudah terinfeksi atau berusaha menginfeksi, bukan dari intrusi canggih yang menyasar satu organisasi.
Software Bajakan: Akar Masalah yang Sering Diremehkan
Pernyataan BSSN bahwa software bajakan menjadi pendorong utama infeksi malware sejalan dengan pola yang sudah lama dikenal. Perangkat lunak bajakan, aktivator, dan "crack" kerap dimodifikasi untuk menyisipkan infostealer, trojan akses jarak jauh, atau komponen botnet. Pengguna biasanya harus menonaktifkan antivirus agar crack berjalan, sehingga lapisan pertahanan pertama hilang dengan persetujuan pengguna sendiri.
Dampaknya bukan hanya pada pemilik perangkat. BSSN menjelaskan bahwa perangkat terinfeksi dapat bergabung ke botnet dan dipakai menyerang sistem lain tanpa sepengetahuan pemiliknya. Artinya, satu komputer kantor atau komputer rumah yang dipakai bekerja jarak jauh dapat menjadi pijakan ke jaringan organisasi, atau menjadi simpul serangan terhadap pihak ketiga.
Jalan Keluar yang Realistis
BSSN sendiri mengakui bahwa sebagian pengguna memilih software bajakan karena tidak mampu membeli yang resmi. Karena itu pendekatan larangan saja tidak cukup. Beberapa opsi yang layak dipertimbangkan organisasi:
- Inventarisasi software (software asset management) agar jelas apa yang terpasang di setiap perangkat.
- Application allowlisting sehingga hanya software yang disetujui yang boleh berjalan.
- Hak akses administrator lokal dicabut dari pengguna biasa.
- Alternatif sumber terbuka atau lisensi pendidikan/UMKM yang sah untuk kebutuhan yang tidak mendesak memakai produk komersial.
- Kebijakan jelas bahwa perangkat pribadi tanpa kontrol tidak boleh mengakses sistem inti.
Dari Malware ke Botnet: Rantai yang Perlu Diputus
Dari sudut pandang intelijen ancaman, rantai yang biasa terjadi adalah: distribusi (bajakan, phishing, iklan berbahaya), eksekusi, persistensi, komunikasi C2, lalu pemanfaatan (pencurian kredensial, pengiriman spam, DDoS, atau akses awal yang dijual ke pelaku lain). Memutus rantai di hulu jauh lebih murah daripada memulihkan di hilir. Beberapa kontrol yang berdampak besar:
- Pemfilteran DNS dan egress: blokir domain berreputasi buruk dan batasi koneksi keluar yang tidak perlu. Ini juga menghasilkan telemetri berharga tentang perangkat yang mencoba menghubungi C2.
- EDR dan pemantauan endpoint: deteksi perilaku, bukan hanya tanda tangan.
- Manajemen kredensial: infostealer menargetkan sandi dan sesi peramban, sehingga MFA tahan phishing dan masa berlaku sesi yang pendek mengurangi dampaknya.
- Segmentasi jaringan agar satu perangkat terinfeksi tidak membuka seluruh jaringan.
Spear Phishing, Deepfake, dan Peran AI
Pemaparan BSSN juga menyinggung spear phishing, yang menyasar individu atau organisasi tertentu dan biasanya lebih meyakinkan dibanding phishing massal. Contoh yang disebut adalah serangan pada 2020 terhadap Kedutaan Besar RI di Canberra yang dikaitkan Bondan dengan APT29 dalam presentasinya. Pelajarannya: target bernilai tinggi diserang dengan riset mendalam terhadap korban.
BSSN juga menyatakan AI berpotensi membuat malware dan ransomware lebih adaptif dan lebih mampu menghindari pertahanan, sehingga cara-cara lama tidak lagi memadai. Bagi pembela, artinya beberapa hal berikut layak diprioritaskan:
- Melatih pegawai memverifikasi pengirim: periksa alamat email sebenarnya, struktur pesan, dan konfirmasi permintaan sensitif lewat kanal kedua.
- Prosedur transaksi dan perubahan data penting yang tidak bisa disetujui hanya lewat satu pesan, telepon, atau video, mengingat deepfake suara dan wajah makin mudah dibuat.
- Mengaktifkan autentikasi email (SPF, DKIM, DMARC) pada domain organisasi.
- Menyusun playbook respons untuk kasus penyamaran eksekutif.
"Harvest Now, Decrypt Later": Mengapa Kuantum Relevan Sekarang
Bagian yang paling berorientasi masa depan dari pemaparan BSSN adalah risiko harvest now, decrypt later. Idenya: penyerang menyimpan data terenkripsi hari ini, lalu mendekripsinya kelak ketika komputer kuantum yang cukup kuat tersedia. Data yang masa rahasianya panjang, seperti data kependudukan, rekam medis, kontrak jangka panjang, atau rahasia negara, paling terdampak.
Di tingkat standar internasional, NIST telah menerbitkan standar kriptografi pasca-kuantum pertamanya pada Agustus 2024: FIPS 203 (ML-KEM untuk pertukaran kunci), FIPS 204 (ML-DSA untuk tanda tangan digital), dan FIPS 205 (SLH-DSA). BSSN menyatakan telah meneliti PQC sejak 2017 dan menyediakan layanan berbasis PQC bagi sebagian kementerian dan lembaga, sementara peta jalan PQC nasional masih disusun.
Langkah Awal yang Tidak Perlu Menunggu Peta Jalan
- Buat inventaris kriptografi (cryptographic bill of materials): di mana RSA, ECDSA, dan Diffie-Hellman dipakai, pada protokol, sertifikat, VPN, basis data, dan aplikasi.
- Klasifikasikan data berdasarkan umur kerahasiaan. Data yang harus tetap rahasia lebih dari 10 tahun diprioritaskan.
- Terapkan crypto-agility: rancang sistem agar algoritma bisa diganti tanpa membongkar arsitektur.
- Tanyakan roadmap PQC kepada vendor dan masukkan ke persyaratan pengadaan.
- Anggarkan. BSSN menekankan bahwa migrasi PQC butuh perencanaan dan biaya.
Secure by Design dan Resilient by Design
BSSN mendorong prinsip secure by design dan resilient by design: keamanan dibangun sejak desain sistem, bukan ditempel di akhir. Untuk tim pengembang dan infrastruktur, ini berarti threat modeling di fase desain, konfigurasi default yang aman, prinsip least privilege, pencatatan log yang memadai, serta latihan pemulihan yang benar-benar diuji, bukan hanya didokumentasikan.
Dimensi Hukum di Indonesia
Insiden malware yang melibatkan data pribadi bersinggungan dengan UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP), yang membebankan kewajiban pengamanan dan pemberitahuan kepada pengendali data bila terjadi kegagalan pelindungan data pribadi. Akses tidak sah dan perusakan sistem juga dapat berhadapan dengan ketentuan UU ITE. Organisasi sebaiknya berkonsultasi dengan penasihat hukum mengenai kewajiban spesifiknya. Selain itu, penggunaan software bajakan sendiri merupakan pelanggaran hak cipta, sehingga selain berisiko teknis juga berisiko hukum dan audit.
Apa yang Perlu Dilakukan Organisasi Anda Minggu Ini
- Audit software terpasang dan hapus yang tidak berlisensi atau tidak dikenal.
- Pastikan DNS filtering dan log egress aktif serta ditinjau, sebagai sumber deteksi botnet.
- Aktifkan MFA tahan phishing untuk akun berprivilese dan email.
- Jalankan simulasi spear phishing dan latihan verifikasi permintaan transfer dana.
- Mulai inventaris kriptografi dan petakan data berumur rahasia panjang.
Penutup
Angka 3,1 miliar anomali dan dominasi malware di atas 85% mengingatkan bahwa ancaman terbesar di ruang siber Indonesia sering kali bukan yang paling canggih, melainkan yang paling mudah dicegah: perangkat tak terawat, software ilegal, dan kebiasaan verifikasi yang lemah. Di sisi lain, isu AI dan kuantum menuntut perencanaan jangka panjang. Kombinasi disiplin dasar hari ini dan kesiapan kriptografi untuk esok adalah strategi yang paling masuk akal. Tim Siberindo siap membantu asesmen keamanan, threat intelligence, dan forensik digital bagi organisasi Anda.
Sumber utama: Bisnis.com, "BSSN Catat Anomali Trafik 3,1 Miliar hingga Oktober 2026, Didominasi Malware" (14 Oktober 2026); NIST FIPS 203/204/205 (Agustus 2024).