Bagi banyak organisasi di Indonesia, ponsel Android bukan lagi sekadar alat komunikasi. Perangkat ini dipakai untuk surel korporat, aplikasi perbankan, persetujuan transaksi lewat OTP, hingga akses ke VPN dan panel admin. Karena itu, setiap buletin keamanan bulanan Android layak dibaca oleh tim IT, bukan hanya oleh vendor ponsel. Pada 2 November 2026, Google merilis Buletin Keamanan Android November 2026, dan ada beberapa hal yang menonjol: satu celah remote code execution (RCE) kritis di Framework tanpa interaksi pengguna, delapan celah kritis di modem MediaTek, serta satu celah kritis di komponen tertutup Qualcomm.
Artikel ini membedah isi buletin tersebut, menjelaskan mengapa ada dua tingkat patch level, dan memberikan panduan praktis bagi tim IT dan pengembang aplikasi mobile di Indonesia. Seluruh data dalam artikel bersumber dari halaman resmi buletin; kami sengaja tidak menambahkan klaim eksploitasi yang tidak tertulis di sana.
Dua tingkat patch level: 2026-11-01 dan 2026-11-05
Buletin November memakai dua tingkat tambalan. Tingkat 2026-11-01 mencakup perbaikan untuk Android runtime, Framework, System, dan pembaruan sistem Google Play (Mainline). Tingkat 2026-11-05 menambahkan perbaikan untuk Kernel, Arm, Imagination Technologies, dan MediaTek. Buletin menyatakan bahwa perangkat dengan patch level 2026-11-05 atau lebih baru sudah mencakup seluruh isu yang tercantum.
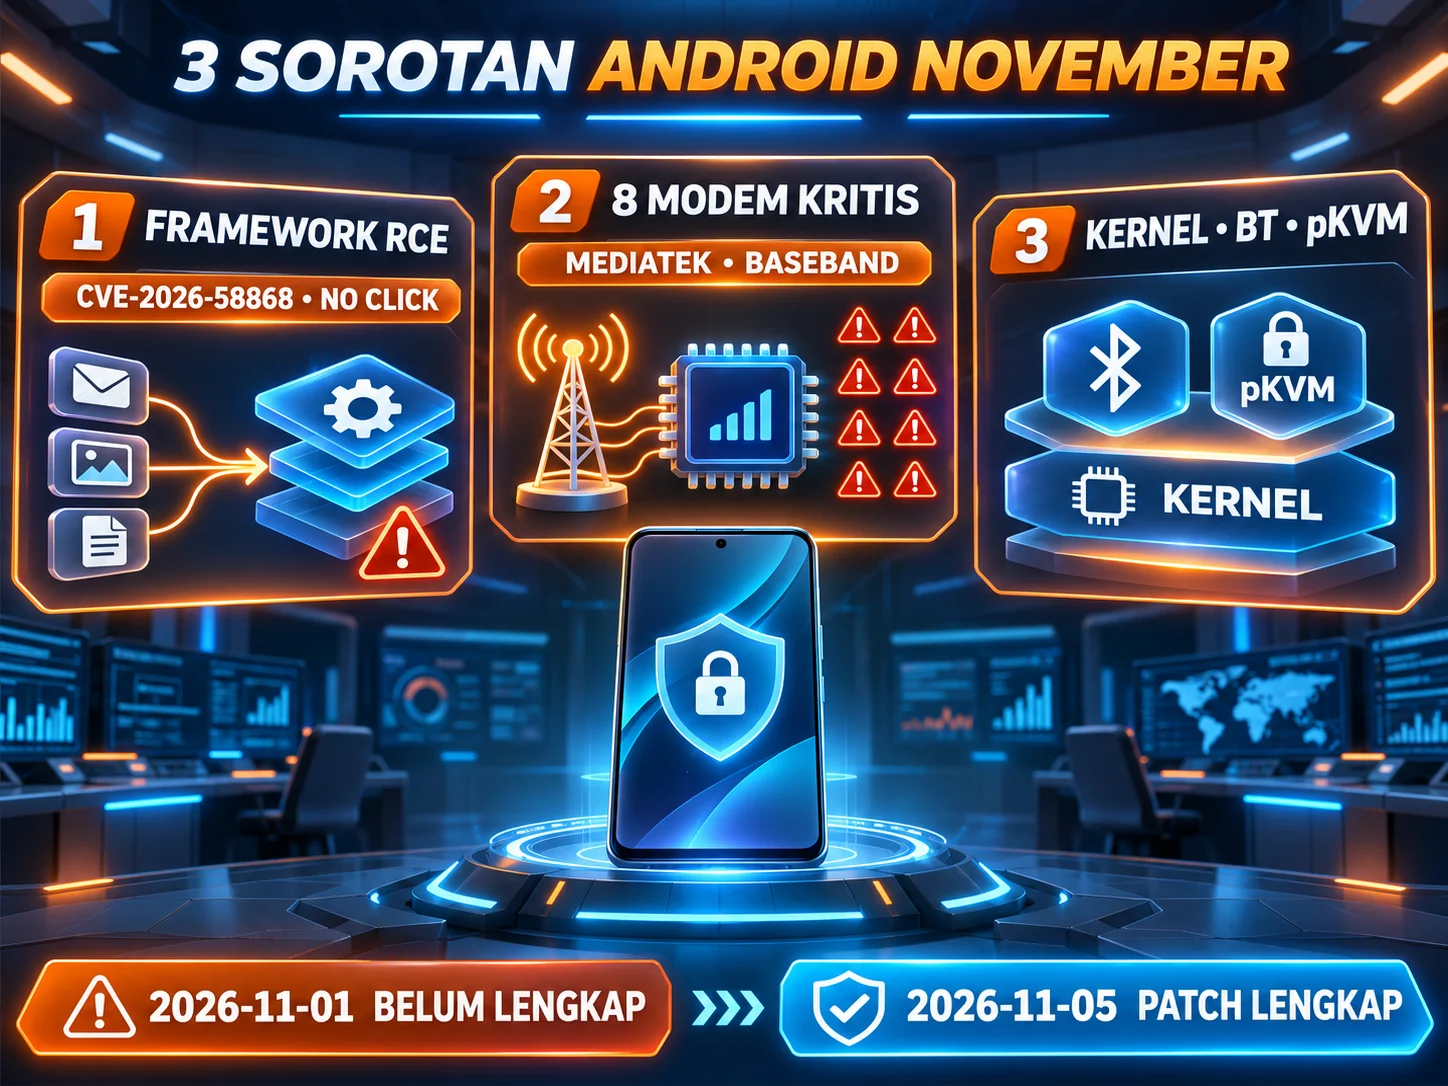
Pembagian ini bukan hal baru. Google menjelaskan bahwa dua tingkat disediakan agar mitra (produsen perangkat) dapat merilis sebagian perbaikan yang mirip lebih cepat, tetapi mereka tetap didorong memasang seluruh perbaikan dan mengumumkan tingkat terbaru. Implikasinya bagi organisasi: jangan puas dengan "sudah 2026-11-01". Perbaikan kernel, termasuk eskalasi hak istimewa di Bluetooth dan pKVM, baru ada di tingkat 2026-11-05.
Ringkasan isi buletin
Berdasarkan bagian buletin yang kami baca, sebaran isunya kurang lebih sebagai berikut:
- Android runtime: 1 isu berkeparahan Tinggi (pengungkapan informasi, CVE-2026-58988).
- Framework: 65 entri, termasuk satu isu Kritis.
- System: 53 entri, termasuk dua RCE Kritis serta beberapa eskalasi hak istimewa dan denial of service Kritis.
- Kernel: 31 entri, mayoritas eskalasi hak istimewa.
- Arm: 3 isu Tinggi (CPU dan GPU Mali).
- Imagination Technologies: 12 isu Tinggi di GPU PowerVR.
- MediaTek: 8 isu Kritis di modem, ditambah 21 isu Tinggi.
- Unisoc: 4 isu Tinggi.
- Qualcomm: 9 isu Tinggi, ditambah komponen tertutup dengan 1 isu Kritis dan 7 isu Tinggi.
- Pembaruan sistem Google Play: 17 CVE pada komponen Mainline seperti Media Codecs, MediaProvider, Telephony, dan WiFi (tumpang tindih dengan bagian System).
Sorotan 1: RCE kritis di Framework (CVE-2026-58868)
Isu paling parah dalam buletin ini adalah CVE-2026-58868, sebuah RCE di komponen Framework. Buletin menggambarkannya sebagai celah yang memungkinkan eksekusi kode jarak jauh tanpa memerlukan hak istimewa tambahan, dan tanpa interaksi pengguna. Dua RCE Kritis lain berada di komponen System: CVE-2026-58876 dan CVE-2026-58936.
Buletin tidak merinci mekanisme teknis, dan itu praktik umum: detail biasanya baru dibuka setelah sebagian besar perangkat menerima tambalan. Yang perlu dipahami tim IT adalah sifat kelas bug ini. RCE tanpa interaksi pengguna pada Framework berarti permukaan serangan berada pada komponen yang memproses data dari luar, misalnya pesan, media, atau paket jaringan. Pengguna tidak perlu mengeklik apa pun agar risikonya relevan.
Catatan penting: pada bagian buletin yang kami baca, tidak ada pernyataan bahwa isu-isu ini telah dieksploitasi di dunia nyata. Namun, ketiadaan pernyataan itu bukan jaminan keamanan. Anggap RCE kritis sebagai prioritas penambalan tertinggi.
Sorotan 2: Modem MediaTek, delapan celah kritis
Di bagian MediaTek, ada delapan CVE modem yang dinilai Kritis oleh MediaTek sendiri: CVE-2026-20499, CVE-2026-20519, CVE-2026-20520, CVE-2026-20545, CVE-2026-20546, CVE-2026-20547, CVE-2026-20548, dan CVE-2026-20549. Selain itu terdapat 13 CVE modem berkeparahan Tinggi dan sejumlah isu di subkomponen lain seperti NeuroPilot, APU, GPU, dan video decoder.
Mengapa modem penting? Modem (baseband) adalah prosesor terpisah yang menangani komunikasi seluler dan berjalan dengan perangkat lunak sendiri. Celah di sini kerap menjadi perhatian karena bagian ini berhadapan langsung dengan jaringan seluler, di luar lapisan keamanan aplikasi Android biasa. Chipset MediaTek sangat umum di ponsel kelas menengah dan entry-level, segmen yang besar pasarnya di Indonesia. Itu berarti armada ponsel karyawan, perangkat lapangan, atau perangkat bersama (shared device) berpotensi terdampak, dan tambalannya bergantung pada kecepatan pabrikan.
Sorotan 3: Kernel, Bluetooth, dan pKVM
Bagian kernel memuat 31 entri. Enam di antaranya disorot sebagai berkeparahan tinggi dalam ringkasan kami: CVE-2026-53256 dan CVE-2026-89774 (Bluetooth), CVE-2026-59044 dan CVE-2026-59045 (pKVM, eskalasi hak istimewa), CVE-2026-59048 (pKVM, pengungkapan informasi), serta CVE-2026-80604 (HID). Ringkasan kernel dalam buletin menyebut isu terparah dapat berujung pada eskalasi hak istimewa jarak jauh.
pKVM (protected KVM) adalah mekanisme virtualisasi yang dipakai Android untuk mengisolasi beban kerja sensitif. Celah di area ini menarik karena mengenai lapisan yang dirancang sebagai batas kepercayaan. Karena seluruh perbaikan kernel hanya ada di tingkat 2026-11-05, perangkat yang berhenti di 2026-11-01 belum terlindungi dari kelompok isu ini.
Qualcomm, Arm, dan GPU
Qualcomm menyumbang 9 CVE berkeparahan Tinggi pada komponen terbuka, serta 8 CVE pada komponen tertutup, dengan satu yang Kritis (CVE-2026-25285). Keparahan ditentukan Qualcomm dan rinciannya ada di buletin keamanan Qualcomm sendiri. Arm melaporkan tiga isu Tinggi (CVE-2025-0647 di CPU, serta CVE-2026-9040 dan CVE-2026-11891 di Mali), sementara Imagination Technologies melaporkan dua belas isu Tinggi pada GPU PowerVR. Bagi tim IT, pesannya sama: perangkat dengan banyak vendor komponen memerlukan tambalan dari pabrikan ponsel, bukan hanya dari Google.
Mengapa tambalan Android sering tertunda
Berbeda dengan ekosistem desktop, tambalan Android melewati rantai: Google menerbitkan buletin, vendor chipset memberi perbaikan, lalu pabrikan ponsel mengemasnya dalam pembaruan, dan terakhir operator atau kanal distribusi meneruskannya. Perangkat Pixel biasanya menerima lebih cepat, sedangkan merek lain bervariasi. Buletin juga menyebut bahwa dalam sejumlah entri, isu yang tidak dipublikasikan ditandai tanda bintang dan perbaikannya umumnya ada di biner driver Pixel terbaru. Selain itu, Google menyatakan bahwa publikasi kode sumber AOSP pada 2026 kini dilakukan pada kuartal kedua dan keempat; pengembang diarahkan memakai cabang android-latest-release.
Panduan untuk tim IT dan keamanan
- Inventarisasi patch level. Catat versi Android dan patch level setiap perangkat terkelola lewat MDM/EMM. Tandai perangkat yang masih di bawah 2026-10-05 sebagai berisiko lebih tinggi, dan target 2026-11-05 untuk semua perangkat yang didukung.
- Terapkan kebijakan kepatuhan. Atur akses ke surel, VPN, dan aplikasi internal bersyarat pada patch level minimum. Beri tenggat wajar (misalnya 14 hari) sebelum akses dibatasi.
- Prioritaskan perangkat berisiko. Perangkat eksekutif, administrator, dan perangkat yang menyimpan kredensial atau token otentikasi mendahului perangkat lain.
- Tangani perangkat yang tidak lagi menerima pembaruan. Ponsel yang sudah melewati masa dukungan pabrikan tidak akan menerima tambalan ini. Pensiunkan dari akses korporat atau isolasi lewat segmentasi.
- Aktifkan pembaruan Google Play system update. Komponen Mainline (Media Codecs, WiFi, Telephony, dll.) dapat diperbarui tanpa menunggu pembaruan OTA penuh dari pabrikan.
- Kurangi permukaan serangan. Nonaktifkan Bluetooth dan NFC saat tidak dipakai pada perangkat sensitif, dan batasi pemasangan aplikasi dari luar toko resmi.
- Siapkan prosedur insiden. Tentukan langkah bila perangkat dicurigai terkompromi: pencabutan sesi dan token, rotasi kredensial, remote wipe, dan pengumpulan bukti untuk analisis forensik.
Panduan untuk pengembang aplikasi mobile
Pengembang tidak menambal OS, tetapi keputusan desain aplikasi menentukan seberapa besar kerusakan bila perangkat pengguna bermasalah. Beberapa praktik yang relevan:
- Gunakan Android Keystore dan otentikasi biometrik untuk melindungi kunci dan token, serta hindari menyimpan rahasia jangka panjang di penyimpanan biasa.
- Pakai token berumur pendek dengan kemampuan pencabutan dari sisi server, sehingga sesi dapat dimatikan cepat bila perangkat dicurigai bermasalah.
- Pertimbangkan Play Integrity API untuk menilai integritas perangkat pada transaksi sensitif, sambil tetap menyadari bahwa sinyal ini bersifat probabilistik, bukan jaminan.
- Terapkan validasi sisi server untuk semua keputusan penting; jangan mengandalkan pengecekan di klien yang dapat dimanipulasi pada perangkat terkompromi.
- Siapkan mekanisme deteksi versi OS usang dan tampilkan peringatan atau batasi fitur berisiko tinggi.
Konteks regulasi di Indonesia
Bagi organisasi yang memproses data pribadi lewat aplikasi atau perangkat seluler, UU Pelindungan Data Pribadi (UU No. 27 Tahun 2022) mewajibkan pengendali data menerapkan langkah teknis dan organisasi yang memadai untuk melindungi data. Mengelola patch level perangkat yang mengakses data pribadi adalah salah satu bentuk konkret langkah tersebut, dan dapat didokumentasikan sebagai bukti kepatuhan. Penggunaan alat forensik atau pemantauan perangkat karyawan juga perlu memperhatikan dasar hukum dan kebijakan internal yang jelas, termasuk ketentuan dalam UU ITE.
Penutup
Buletin November 2026 mengingatkan bahwa keamanan Android adalah urusan rantai pasok yang panjang: kode Android, GPU, modem, dan kernel berasal dari banyak pihak dan sampai ke pengguna lewat pabrikan. Tidak ada pernyataan eksploitasi aktif pada bagian yang kami telaah, tetapi RCE kritis tanpa interaksi pengguna dan celah modem kritis cukup alasan untuk bergerak cepat. Langkah paling efektif tetap sederhana: ketahui patch level armada Anda, tetapkan target 2026-11-05, batasi akses perangkat yang tertinggal, dan rancang aplikasi dengan asumsi bahwa suatu hari perangkat pengguna bisa saja bermasalah.
Tim Siberindo dapat membantu penilaian postur keamanan perangkat seluler, penyusunan kebijakan MDM, serta kesiapan forensik digital untuk insiden pada perangkat bergerak.
Sumber: Android Security Bulletin November 2026 (source.android.com/docs/security/bulletin/2026/2026-11-01), diterbitkan 2 November 2026. Cek buletin asli untuk daftar lengkap CVE dan pembaruan.