Setiap awal bulan, jutaan pengguna Android di Indonesia biasanya hanya melihat notifikasi kecil bertuliskan "pembaruan sistem tersedia" tanpa benar-benar memahami apa yang sedang ditambal. Padahal, Buletin Keamanan Android edisi September 2026 yang dirilis Google berisi perbaikan untuk 180 kerentanan — beberapa di antaranya tergolong kritis dan dapat dieksploitasi tanpa interaksi korban sama sekali, hanya dengan berada dalam jangkauan Wi-Fi, Bluetooth, atau NFC penyerang. Dengan pangsa pasar Android di Indonesia yang mencapai sekitar 77% dari seluruh perangkat mobile, isu ini bukan sekadar urusan teknis pengembang, melainkan risiko keamanan siber nasional yang menyentuh perbankan digital, e-commerce, hingga layanan pemerintah berbasis aplikasi mobile.
Artikel ini membedah struktur buletin keamanan Android bulan ini, menjelaskan mengapa kerentanan "zero-click" pada NFC dan Wi-Fi jauh lebih berbahaya dibanding bug yang membutuhkan klik pengguna, serta memberikan panduan praktis bagi tim keamanan perusahaan dan pengembang aplikasi mobile di Indonesia untuk merespons temuan ini.
Anatomi Buletin: 180 Kerentanan dalam Dua Gelombang Patch
Google membagi buletin keamanan Android September 2026 ke dalam dua tingkat patch level, sebuah kebiasaan yang sudah berjalan sejak beberapa tahun terakhir agar produsen perangkat (OEM) dapat memilih cakupan pembaruan yang mereka rilis:
- Patch level 2026-09-01 mencakup 95 kerentanan pada komponen inti seperti Android Runtime, Framework, System, Setup Wizard, dan Project Mainline. Ini adalah lapisan yang berlaku untuk hampir semua perangkat Android 14 ke atas, terlepas dari merek atau chipset yang digunakan.
- Patch level 2026-09-05 menambahkan 85 kerentanan lagi, kali ini menyasar komponen kernel dan komponen milik vendor chipset seperti Qualcomm, MediaTek, Arm, Imagination Technologies, Tsingteng Micro, dan Unisoc.
Pemisahan ini penting untuk dipahami oleh tim IT perusahaan: perangkat yang "sudah update" ke level 2026-09-01 saja belum tentu mendapat perlindungan penuh terhadap kerentanan kernel dan chipset yang baru ditambal di level 2026-09-05. Saat memeriksa kepatuhan patch armada perangkat mobile perusahaan, pastikan level yang tercantum di pengaturan perangkat sudah mencapai 2026-09-05, bukan hanya 2026-09-01.
Dari sisi komponen, distribusi kerentanan kritis terlihat jelas condong ke komponen System, yang mencatat 56 celah keamanan dengan 23 di antaranya berstatus kritis (RCE, eskalasi hak akses/EoP, dan denial-of-service). Komponen Framework menyumbang 37 kerentanan dengan 3 kategori kritis, sementara sisanya tersebar di Android Runtime dan berbagai subsistem kernel.
Kenapa Kerentanan "Zero-Click" via NFC dan Wi-Fi Layak Diwaspadai
Yang membuat buletin bulan ini menonjol dibanding buletin-buletin sebelumnya adalah konsentrasi kerentanan Remote Code Execution (RCE) pada subsistem konektivitas jarak dekat: NFC, Bluetooth, dan Wi-Fi. Beberapa CVE kritis yang tergolong RCE tanpa memerlukan hak akses tambahan maupun interaksi pengguna meliputi:
- CVE-2026-28662 — kerusakan memori (memory corruption) pada subsistem Wi-Fi yang memungkinkan eksekusi kode jarak jauh tanpa interaksi pengguna.
- CVE-2026-28639, CVE-2026-49882, CVE-2026-49884 — rangkaian celah RCE pada tumpukan (stack) NFC.
- CVE-2026-49921 — RCE pada komponen Bluetooth.
- CVE-2026-28604 — RCE pada
adbd(Android Debug Bridge daemon), komponen yang biasanya aktif saat mode developer/USB debugging menyala. - CVE-2026-28618 — RCE pada Media Codecs, kelas bug klasik yang biasanya dipicu lewat file media (gambar, video, atau audio) yang dibuat khusus.
- CVE-2026-49919 — RCE terkait pustaka FreeType yang digunakan untuk merender font.
Secara teknis, celah pada NFC, Bluetooth, dan Wi-Fi ini berbahaya karena vektor serangannya tidak memerlukan korban mengklik tautan phishing atau menginstal aplikasi berbahaya. Penyerang cukup berada dalam jangkauan sinyal — misalnya di kereta commuter line, halte TransJakarta, area food court, atau bahkan di dekat mesin EDC/pembayaran nirkontak — untuk mengirim paket data yang dirancang khusus (crafted packet) dan memicu eksekusi kode pada perangkat target. Ini berbeda jauh dari kerentanan yang membutuhkan pengguna membuka file atau menekan tombol izin, karena tidak meninggalkan jejak interaksi yang bisa diwaspadai korban.
Selain kerentanan kritis pada System, buletin ini juga mencatat tiga bug EoP (Elevation of Privilege) kritis pada Framework — CVE-2026-28666, CVE-2026-55273, dan satu bug DoS kritis CVE-2026-49932 — serta sejumlah bug EoP kritis pada kernel (CVE-2026-31629, CVE-2026-58846, CVE-2026-58848, CVE-2026-58941) dan satu RCE kritis pada komponen Transparent Inter-Process Communication (CVE-2026-52993). Kombinasi RCE zero-click plus rantai EoP inilah yang secara teori memungkinkan penyerang berpindah dari akses awal tanpa privilese menuju kendali penuh atas perangkat.
Sejauh laporan yang tersedia, Google maupun peneliti pihak ketiga belum mendokumentasikan adanya eksploitasi aktif di alam liar (in-the-wild) untuk kerentanan-kerentanan ini pada saat rilis buletin. Namun, riwayat menunjukkan bug RCE zero-click pada NFC dan Bluetooth cenderung menarik perhatian peneliti keamanan ofensif maupun aktor ancaman begitu detail teknisnya (proof-of-concept) mulai beredar, sehingga jendela waktu antara rilis patch dan potensi eksploitasi nyata bisa cukup singkat.
Masalah Fragmentasi Patch: Realitas Pahit Ekosistem Android Indonesia
Inilah tantangan struktural yang membedakan ekosistem Android dari iOS: Google merilis kode perbaikan lewat Android Open Source Project, tetapi setiap OEM — Samsung, Xiaomi, Oppo, Vivo, dan lainnya — masih harus mengadaptasi patch tersebut ke firmware masing-masing sebelum mendorongnya ke perangkat pengguna. Proses ini bisa memakan waktu beberapa minggu hingga beberapa bulan, bahkan tidak pernah sampai sama sekali untuk perangkat kelas entri yang sudah melewati masa dukungan (end-of-life).
Dengan pangsa pasar Android yang dominan di Indonesia, realitas ini berarti sebagian besar pengguna — termasuk karyawan yang mengakses email kantor atau aplikasi perbankan dari ponsel pribadi mereka (skema BYOD, Bring Your Own Device) — kemungkinan besar masih menjalankan patch level lama selama berminggu-minggu setelah kerentanan ini diumumkan secara publik. Justru pengumuman publik semacam inilah yang sering dimanfaatkan aktor ancaman: begitu detail CVE dan komponen yang terdampak diketahui umum, upaya rekayasa balik (reverse engineering) untuk membuat eksploit menjadi lebih mudah, sementara populasi perangkat yang belum ter-patch masih sangat besar.
Langkah Praktis untuk Individu dan Tim Keamanan Perusahaan
Berikut sejumlah langkah yang dapat segera diambil, dibagi berdasarkan peran:
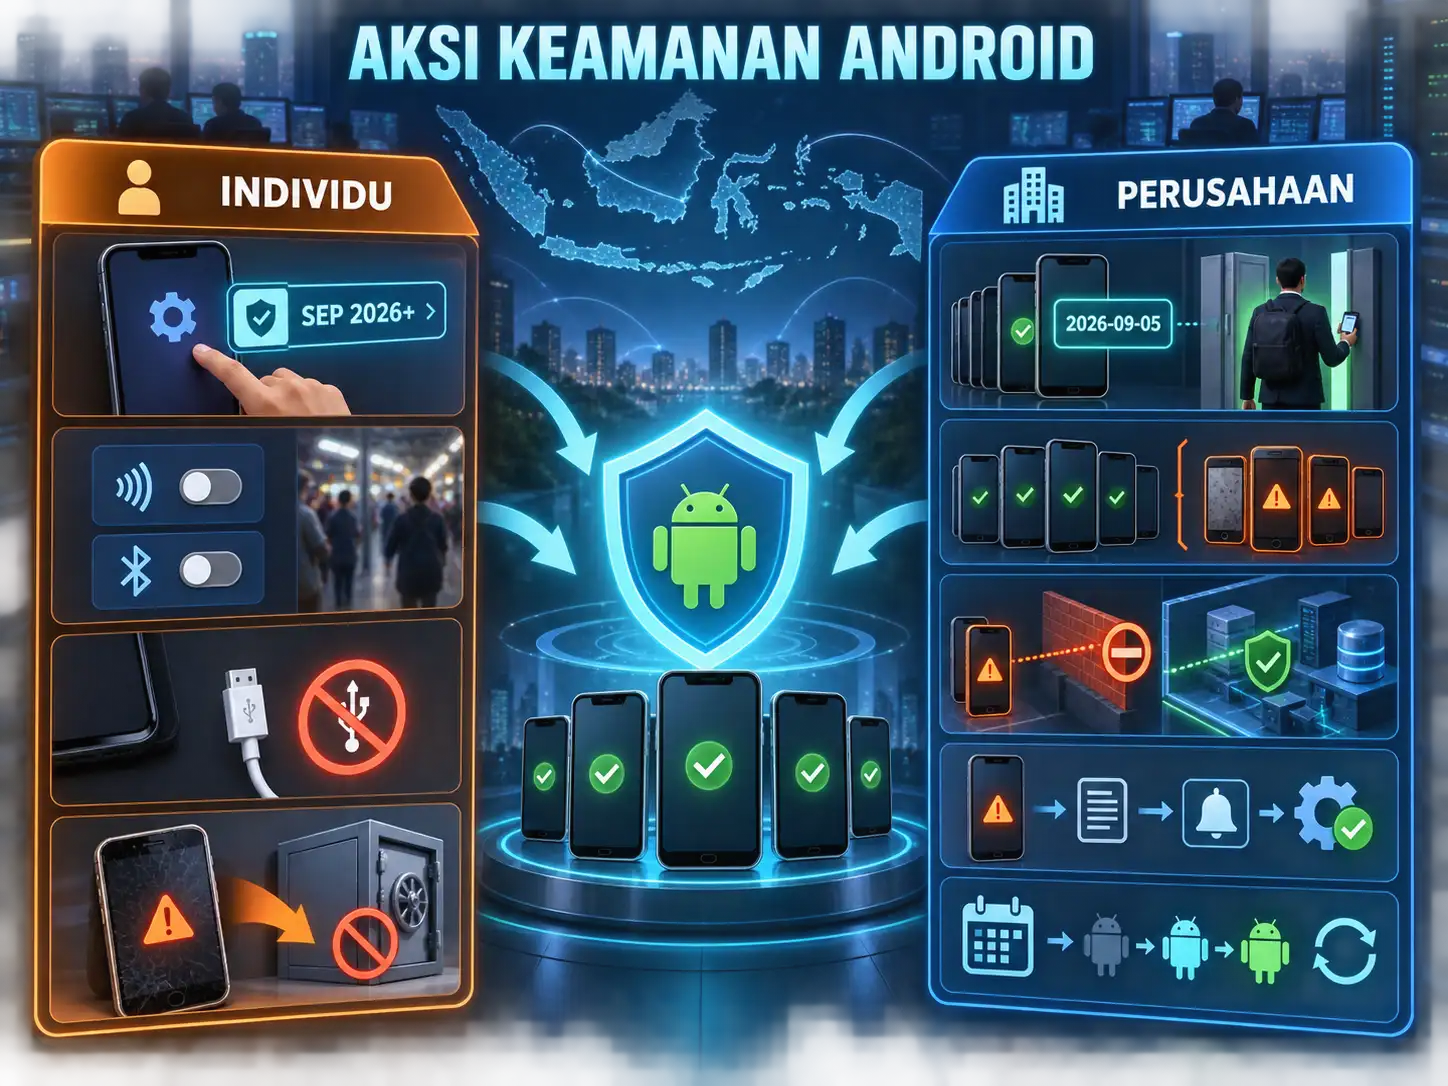
Untuk pengguna individu
- Buka Pengaturan > Keamanan > Tingkat patch keamanan sistem dan pastikan tanggalnya menunjukkan September 2026 atau lebih baru.
- Matikan NFC dan Bluetooth saat tidak digunakan, terutama di ruang publik yang padat.
- Nonaktifkan USB debugging (mode developer) jika tidak sedang dibutuhkan, mengingat salah satu RCE kritis menyasar
adbd. - Untuk perangkat yang sudah tidak lagi menerima pembaruan keamanan (end-of-life), pertimbangkan untuk tidak menggunakannya bagi aktivitas sensitif seperti mobile banking.
Untuk tim keamanan dan IT perusahaan
- Perbarui kebijakan Mobile Device Management (MDM) agar mewajibkan patch level minimum 2026-09-05 sebelum perangkat diizinkan mengakses sumber daya korporat (conditional access berbasis compliance).
- Lakukan inventarisasi armada perangkat BYOD untuk mengidentifikasi model-model yang berisiko tidak lagi menerima pembaruan dari vendor.
- Terapkan segmentasi jaringan agar perangkat mobile yang belum ter-patch tidak memiliki akses langsung ke sistem inti yang menyimpan data sensitif.
- Untuk institusi jasa keuangan dan penyedia layanan publik digital, selaraskan proses tanggap darurat ini dengan kewajiban perlindungan data pribadi dalam UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP) — insiden yang berujung pada kebocoran data pribadi akibat perangkat mobile yang tidak dipatch tetap menempatkan pengendali data pada kewajiban notifikasi dan mitigasi sesuai undang-undang tersebut.
- Masukkan pemantauan rilis buletin keamanan Android bulanan ke dalam siklus manajemen kerentanan (vulnerability management) organisasi, sejalan dengan pendekatan berbasis risiko yang direkomendasikan kerangka kerja seperti NIST SP 800-40 untuk manajemen patch perusahaan.
Penutup
Buletin keamanan Android September 2026 menjadi pengingat bahwa permukaan serangan pada perangkat mobile terus bergeser dari yang membutuhkan interaksi pengguna menuju eksploitasi jarak dekat yang senyap. Bagi negara dengan basis pengguna Android sebesar Indonesia, kombinasi antara tingginya adopsi perangkat kelas menengah-bawah, keterlambatan distribusi patch oleh OEM, dan kebiasaan menyalakan NFC/Bluetooth di ruang publik menciptakan kondisi yang perlu direspons serius baik oleh individu maupun organisasi. Memeriksa tingkat patch keamanan hari ini adalah langkah sederhana yang jauh lebih murah dibanding menangani insiden kebocoran data setelahnya.