Bagi administrator Windows di Indonesia, Selasa kedua setiap bulan dulu berarti satu daftar pembaruan yang bisa dibaca dalam beberapa jam. Pada 2026, ritme itu berubah drastis. Rilis Juni 2026 masih sekitar 200 kerentanan, Juli melonjak ke lebih dari 570, Agustus turun ke kisaran 400, lalu September 2026 mencatat rekor baru: 974 CVE dalam satu rilis. Artikel ini membedah apa yang terjadi, mengapa angka itu tidak boleh dibaca mentah-mentah, dan bagaimana tim IT bisa membangun proses prioritas patch yang tetap waras di tengah banjir pembaruan.
Gambaran Angka: Tiga Bulan yang Mengubah Kebiasaan
Berikut rangkuman angka dari liputan sejumlah media keamanan (angka bisa sedikit berbeda antar-sumber karena metode penghitungan, misalnya apakah bug Chromium atau CVE layanan cloud ikut dihitung):
- Juni 2026: sekitar 200 kerentanan, disebut sebagai Patch Tuesday terbesar pada masanya, dengan tiga zero-day.
- Juli 2026: lebih dari 570 kerentanan, hampir tiga kali lipat bulan sebelumnya, sekitar 60 di antaranya berperingkat kritis, dengan tiga zero-day (dua dieksploitasi).
- Agustus 2026: sedikitnya 398 kerentanan, 42 berperingkat kritis, dengan satu zero-day, yaitu CVE-2026-68820 pada driver soket Windows (afd.sys).
- September 2026 (8 September): 974 CVE menurut rilis Microsoft. Setelah dikurangi 10 CVE yang menyangkut layanan cloud atau diperbaiki sendiri oleh Microsoft, tersisa 964 yang perlu ditangani pelanggan: 104 berperingkat Critical dan 860 Important. Dua zero-day dieksploitasi di dunia nyata.
Rincian per produk pada September juga menarik: Windows sekitar 723 item dan Office sekitar 222 (111 di antaranya untuk Office 2016). Jumlah per produk melebihi total karena satu CVE bisa menyentuh lebih dari satu produk.
Dua Zero-Day September: Pelajaran bagi Pertahanan Berlapis
Kedua zero-day September sama-sama berupa eskalasi hak istimewa lokal (CVSS 7.8), artinya penyerang harus lebih dulu punya pijakan di perangkat, misalnya lewat phishing atau kredensial curian.
CVE-2026-85880: Heap Overflow di Windows ALPC
ALPC (Advanced Local Procedure Call) adalah mekanisme komunikasi antarproses di komputer yang sama. Kerentanan heap buffer overflow di sini memungkinkan penyerang yang menjalankan kode di dalam AppContainer berhak rendah untuk keluar dari sandbox dan naik ke hak istimewa System. Menurut laporan SecurityWeek, ini zero-day ALPC kedua dalam hampir empat tahun, setelah CVE-2023-21674 pada Januari 2023.
CVE-2026-81963: Link Following di Windows Update Stack
Komponen pembaruan Windows dapat dipancing membuka atau mengubah berkas yang salah karena mengikuti tautan tanpa memeriksa ke mana tautan itu mengarah, sehingga hak istimewa naik ke System. Ini zero-day pertama pada komponen Update Stack, dari tujuh kerentanan yang diperbaiki di komponen tersebut dalam lima tahun terakhir.
Pola keduanya sama: bug eskalasi lokal jarang menjadi pintu masuk, tetapi hampir selalu menjadi langkah kedua dalam rantai serangan, setelah phishing atau malware awal. Karena itu, kontrol seperti pembatasan hak admin lokal, EDR, dan segmentasi tetap relevan meskipun patch belum terpasang.
Mengapa Angkanya Membengkak?
Ada beberapa penjelasan yang saling melengkapi, dan penting untuk tidak menyederhanakannya menjadi satu penyebab.
- Penemuan kerentanan berbantuan AI. Microsoft sendiri menyatakan pengguna Windows akan melihat volume pembaruan keamanan yang lebih tinggi pada setiap rilis seiring penemuan kerentanan berbantuan AI. Banyak vendor lain bergerak serupa: Adobe beralih ke buletin dua kali sebulan, sementara Cisco, Mozilla, dan Oracle merilis pembaruan lebih sering dan lebih besar.
- Kumpulan jerami lebih besar, bukan jarum lebih banyak. Satnam Narang dari Tenable berpendapat bahwa penemuan kerentanan berbantuan AI membuat tumpukan jerami lebih besar tanpa serta-merta menemukan lebih banyak jarum, yaitu kerentanan yang benar-benar dieksploitasi.
- Pembersihan bug lama. Tyler Reguly dari Fortra menilai lonjakan ini tidak khas Microsoft, melainkan mencerminkan vendor yang memperkecil permukaan serangan dan memperbaiki bug lama.
- Jendela eksploitasi yang menyempit. Narang juga mengutip temuan Anthropic Red Team bahwa sebuah model dapat membuat proof-of-concept exploit untuk 13 dari 14 kerentanan yang oleh Microsoft dinilai "less likely" atau "unlikely" dieksploitasi. Indeks eksploitabilitas yang dirancang dengan asumsi penyerang manusia perlu dibaca dengan lebih hati-hati.
Catatan: kualitas perbaikan juga dipertanyakan. Sebuah studi 1Password yang dikutip Krebs on Security menemukan bahwa patch yang dihasilkan LLM gagal memperbaiki cacat atau justru menimbulkan kelemahan baru pada lebih dari separuh kasus. Menemukan bug lebih cepat tidak otomatis berarti memperbaikinya lebih baik.
Dilema: Patch Cepat atau Uji Dulu?
Dengan rilis sebesar itu, risiko patch yang bermasalah ikut naik. Saran para praktisi pun terkesan bertentangan. Sebagian menyarankan menunggu beberapa hari karena patch bermasalah sering diperbaiki tak lama setelah rilis, dan Reguly menyebut tidak ada "keharusan terburu-buru" untuk semua pembaruan. Di sisi lain, kerentanan yang sudah dieksploitasi tidak bisa menunggu. Jalan tengahnya adalah memilah: yang aktif dieksploitasi dipercepat, sisanya mengikuti siklus pengujian normal.
Kerangka kerja yang bisa dijadikan rujukan adalah NIST SP 800-40 Rev. 4 (Guide to Enterprise Patch Management Planning), yang mengajak organisasi memperlakukan patching sebagai kemampuan yang direncanakan dan dikelompokkan berdasarkan jenis aset serta risikonya, bukan sekadar kegiatan bulanan. Pada ISO/IEC 27001:2022, kontrol terkait adalah manajemen kerentanan teknis (Annex A 8.8).
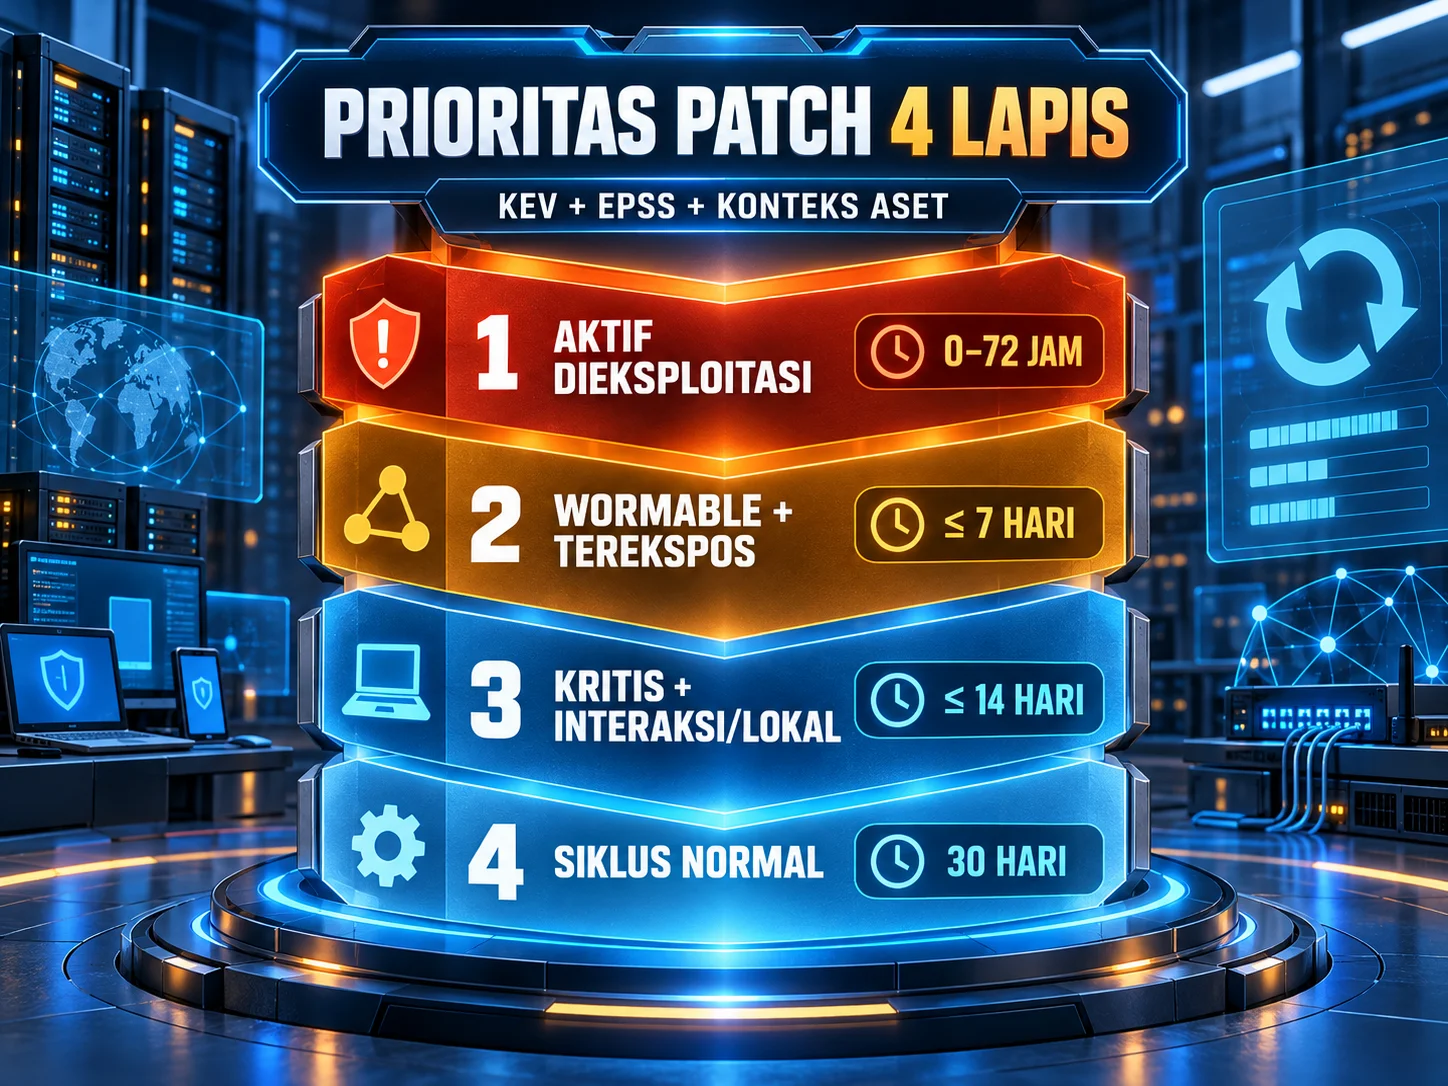
Kerangka Prioritas Patch Empat Lapis
Lapis 1: Dieksploitasi aktif (0 sampai 72 jam)
Semua CVE yang ditandai "Exploitation Detected" oleh Microsoft atau masuk katalog CISA KEV. Untuk September, itu CVE-2026-85880 dan CVE-2026-81963. Terapkan lebih dulu pada endpoint dan server yang paling terekspos, misalnya jump host, server RDP, dan perangkat pegawai dengan hak tinggi.
Lapis 2: Berpotensi cacing dan terekspos jaringan (hingga 7 hari)
Menurut Dustin Childs dari Zero Day Initiative, 20 kerentanan yang diperbaiki pada September berpotensi wormable, yaitu RCE tanpa autentikasi dan tanpa interaksi pengguna. Dalam rilis yang sama terdapat pula RCE pada Remote Desktop Services (CVE-2026-69525), Exchange Server (CVE-2026-55007), dan SharePoint (CVE-2026-69465). Layanan yang terhubung ke internet atau segmen luas jaringan internal masuk lapis ini.
Lapis 3: Kritis tetapi butuh interaksi atau akses lokal (hingga 14 hari)
Perbaikan berperingkat Critical lain dan eskalasi hak istimewa pada server penting seperti SQL Server (misalnya CVE-2026-65669) serta komponen identitas.
Lapis 4: Sisanya (siklus normal 30 hari)
Item berperingkat Important tanpa tanda eksploitasi, diuji di cincin pilot lebih dulu.
Untuk memperkaya penilaian, gabungkan Microsoft Exploitability Index dengan skor EPSS (Exploit Prediction Scoring System) dan konteks aset internal. Mengingat catatan Narang tadi, jangan menjadikan label "exploitation less likely" sebagai satu-satunya alasan menunda.
Praktik Teknis yang Membuat Volume Besar Terkendali
Gunakan cincin penerapan (deployment rings)
Mulai dari kelompok kecil perangkat IT sendiri (cincin 0), lalu pilot lintas departemen (cincin 1), kemudian produksi bertahap (cincin 2 dan 3). Dengan rilis sebesar September, cincin pilot dengan jeda 3 sampai 5 hari mengurangi risiko patch bermasalah menjangkau semua pengguna sekaligus, sambil tetap memenuhi tenggat untuk lapis 1 melalui jalur dipercepat.
Verifikasi bahwa patch benar-benar terpasang
Jangan hanya percaya laporan konsol. Pada sampel mesin, periksa langsung hotfix terpasang, misalnya dengan PowerShell:
# Daftar 10 pembaruan terakhir yang terpasang di mesin ini
Get-HotFix | Sort-Object InstalledOn -Descending | Select-Object -First 10 HotFixID, Description, InstalledOn
# Cek versi build Windows
(Get-ItemProperty 'HKLM:\SOFTWARE\Microsoft\Windows NT\CurrentVersion').DisplayVersion
(Get-ItemProperty 'HKLM:\SOFTWARE\Microsoft\Windows NT\CurrentVersion').CurrentBuild
Untuk armada besar, gunakan solusi manajemen endpoint (misalnya Intune, WSUS, atau alat patch pihak ketiga) yang melaporkan kepatuhan per CVE, lalu bandingkan dengan daftar prioritas di atas.
Siapkan rencana mitigasi sementara
Bila patch lapis 1 atau 2 belum bisa dipasang pada sistem tertentu (aplikasi lawas yang rapuh, misalnya), tetapkan kontrol kompensasi: isolasi segmen jaringan, cabut hak admin lokal, batasi akses RDP dari internet, dan tingkatkan pemantauan EDR pada host tersebut. Catat pengecualian beserta tenggat dan pemilik risikonya.
Cadangkan sebelum memperbarui
Para analis konsisten menyarankan pencadangan sebelum rilis besar. Pastikan snapshot server dan cadangan data teruji pulih, terutama untuk Exchange, SharePoint, dan SQL Server.
Jangan lupakan sistem yang sudah usang
Rilis September juga memuat Servicing Stack Update berperingkat kritis untuk Windows Server 2012, 2012 R2, dan Windows 10 1607/Server 2016. Banyak organisasi Indonesia masih menjalankan versi lama; pastikan inventaris aset Anda mengetahui di mana semuanya berada dan apakah masih mendapat dukungan.
Dimensi Hukum dan Tata Kelola di Indonesia
Bagi pengendali dan prosesor data pribadi, UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP) mewajibkan penerapan pengamanan yang memadai atas data yang dikelola. Ketika sebuah kerentanan yang sudah dieksploitasi secara aktif dibiarkan tak ditambal dan berujung pada kebocoran, pertanyaan "langkah teknis apa yang telah diambil?" akan sulit dijawab tanpa catatan proses patch yang terdokumentasi. Dengan pemberlakuan penuh peraturan pelaksana PDP yang makin dekat, dokumentasi prioritas, tenggat, pengecualian, dan bukti verifikasi patch layak diperlakukan sebagai bagian dari bukti kepatuhan. Perlu diingat bahwa artikel ini bersifat informasi teknis, bukan nasihat hukum; konsultasikan penafsirannya dengan penasihat hukum organisasi Anda.
Apa yang Bisa Dilakukan Mulai Pekan Ini
- Pastikan CVE-2026-85880 dan CVE-2026-81963 sudah terpasang di seluruh endpoint dan server Windows Anda; verifikasi pada sampel, bukan hanya dari dasbor.
- Tetapkan kebijakan tertulis empat lapis seperti di atas, lengkap dengan SLA dan pemilik tiap lapis.
- Bangun cincin penerapan dan jadwalkan jendela pemeliharaan yang pasti setiap bulan; asumsikan rilis bulanan akan tetap besar.
- Otomatiskan penggabungan data KEV, EPSS, dan inventaris aset agar triase tidak bergantung pada pembacaan manual ratusan CVE.
- Tinjau kontrol kompensasi (hak admin lokal, EDR, segmentasi) karena itulah yang menahan penyerang saat patch belum terpasang.
Penutup
Lonjakan Patch Tuesday 2026 bukan sekadar soal angka yang mengejutkan, melainkan tanda bahwa ritme perbaikan, dan ritme serangan, ikut dipercepat oleh AI. Tim yang bertahan bukan yang memasang semua patch secepat mungkin, melainkan yang tahu persis patch mana yang harus dipasang lebih dulu, bagaimana membuktikannya, dan apa yang melindungi sistem selama menunggu. Tim Siberindo siap membantu organisasi Anda merancang proses manajemen kerentanan, asesmen keamanan, dan pemantauan ancaman yang sesuai dengan skala dan profil risiko Anda.
Sumber rujukan: SecurityWeek dan Malwarebytes (rilis Patch Tuesday September 2026), Krebs on Security (rilis Juli dan Agustus 2026), NIST SP 800-40 Rev. 4, ISO/IEC 27001:2022.