Tahun 2026 menjadi titik balik bagi tata kelola konten sintetis. Pada 2 Agustus 2026, kewajiban transparansi Article 50 EU AI Act resmi berlaku: penyedia sistem AI yang menghasilkan audio, gambar, video, atau teks sintetis wajib menandai keluarannya dalam format yang machine-readable dan dapat dideteksi sebagai hasil buatan atau manipulasi mesin. Sanksi pelanggarannya tidak main-main, mencapai kisaran 3% dari omzet global. Aturan ini berlaku ekstrateritorial: perusahaan Indonesia yang produk atau kontennya menyentuh pasar Eropa ikut terdampak.
Di dalam negeri, arahnya serupa. Pemerintah tengah merampungkan Peraturan Presiden tentang Kecerdasan Artifisial sebagai payung tata kelola nasional, dan Kementerian Komunikasi dan Digital (Komdigi) menyiapkan aturan turunan yang mewajibkan pemberian label atau watermark pada konten hasil AI, terutama untuk menekan penyalahgunaan deepfake. Sambil menunggu regulasi itu terbit, penindakan tetap bersandar pada instrumen yang sudah ada: UU ITE, UU Pelindungan Data Pribadi No. 27 Tahun 2022, dan UU Pornografi beserta aturan turunannya.
Artikel ini adalah panduan teknis langkah demi langkah untuk menerapkan C2PA Content Credentials — standar terbuka yang kini menjadi rujukan de facto untuk penandaan konten AI — ke dalam pipeline produksi konten Anda. Tutorial ini ditujukan untuk pengembang backend, tim platform, dan tim media yang perlu menyiapkan kepatuhan sejak sekarang, bukan setelah surat teguran datang.
Dua Lapis Penandaan yang Diminta Regulator
Kesalahpahaman paling umum adalah menganggap "label AI" cukup berupa teks kecil di pojok gambar. Kewajiban transparansi sebenarnya terbagi menjadi dua lapis yang berbeda fungsi:
- Disclosure kasat mata (human-visible) — badge, caption, atau pemberitahuan bahwa pengguna sedang berinteraksi dengan AI atau melihat konten sintetis. Ini ditujukan untuk manusia.
- Marking machine-readable — metadata bertanda tangan digital dan berstempel waktu yang tertanam di dalam berkas itu sendiri, plus watermark imperseptibel yang bertahan terhadap kompresi dan pemotongan. Ini ditujukan untuk mesin: platform, mesin pencari, dan alat verifikasi.
Lapis kedua inilah yang tidak bisa diimprovisasi. Pendekatan yang direkomendasikan adalah multi-layered marking: minimal dua lapis penanda mesin, yaitu metadata bertanda tangan yang tamper-evident dan watermark yang sulit dipisahkan dari kontennya.
Mengenal C2PA: "Label Gizi" untuk Berkas Digital
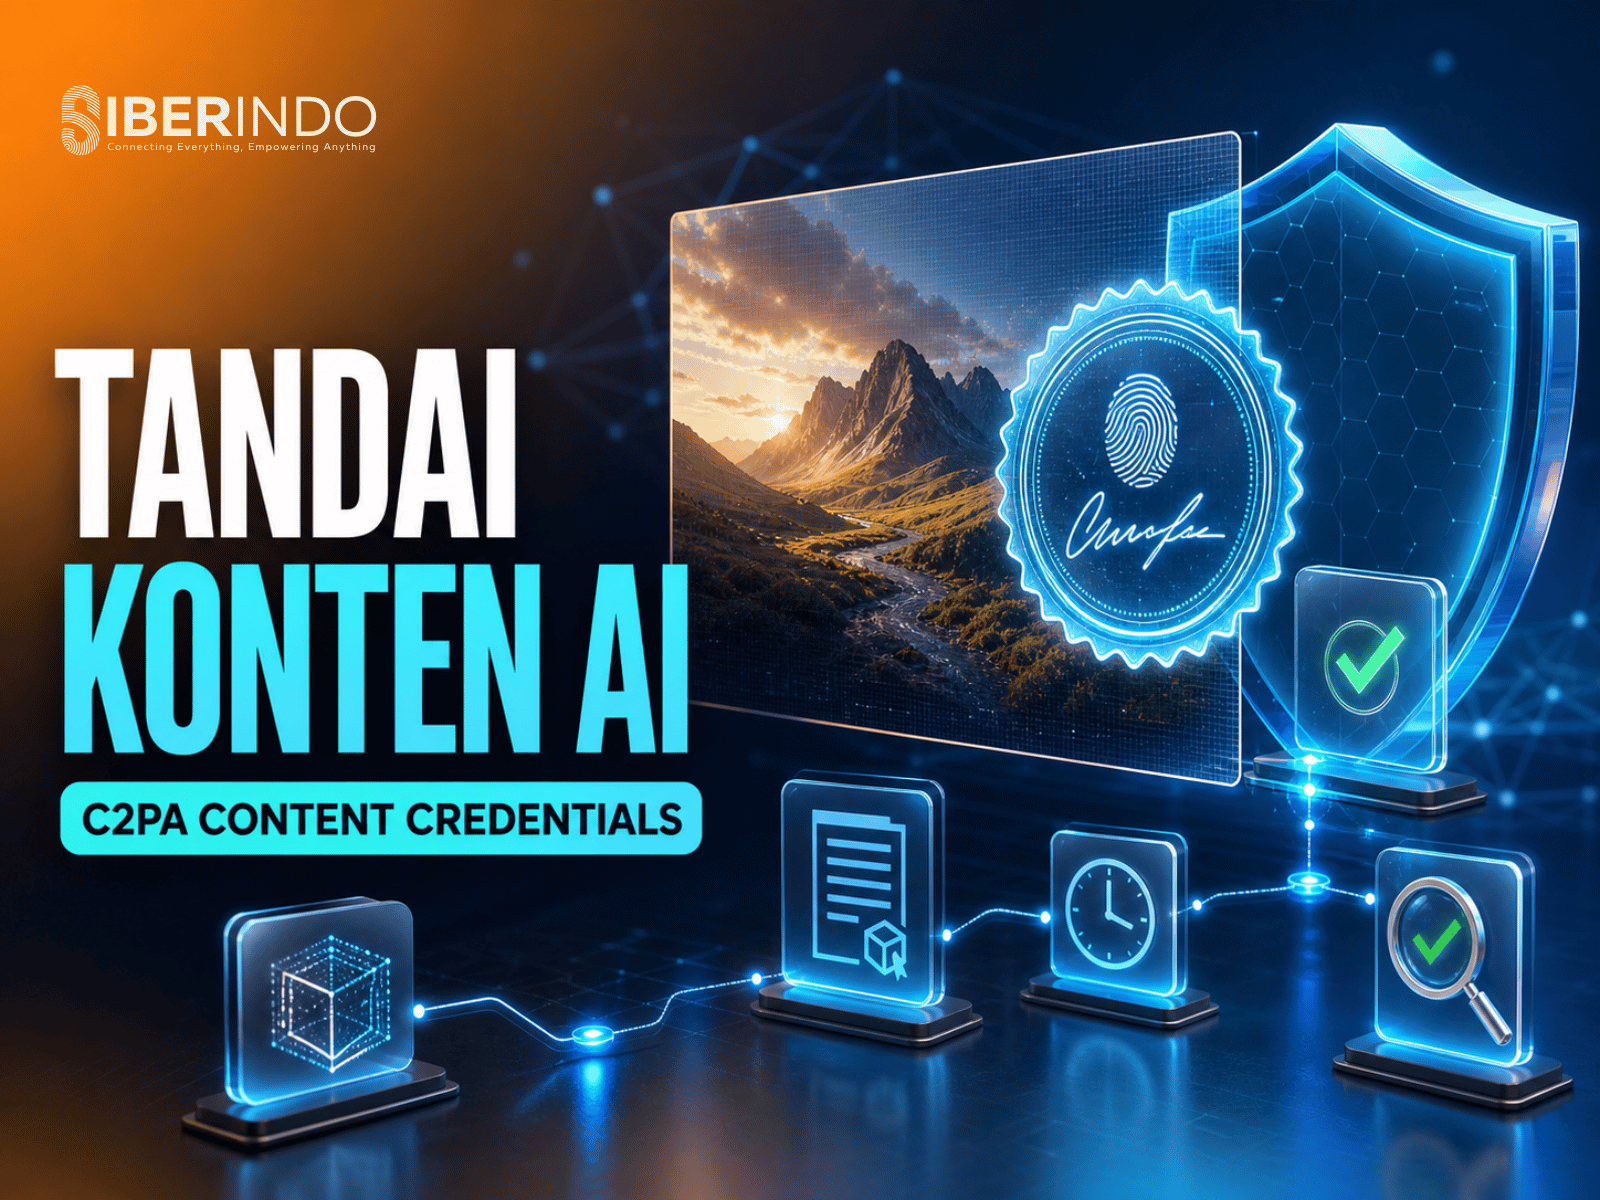
C2PA (Coalition for Content Provenance and Authenticity) mendefinisikan format manifest yang menempel pada aset digital, mirip label komposisi gizi pada kemasan makanan. Manifest ini merekam siapa yang membuat, alat apa yang dipakai, model AI apa yang terlibat, kapan dibuat, dan suntingan apa saja yang terjadi setelahnya — semuanya diikat dalam tanda tangan kriptografis berbasis sertifikat X.509. Merek dagang implementasinya lebih dikenal publik sebagai Content Credentials.
Beberapa istilah yang perlu dipahami sebelum menulis kode:
- Manifest — kumpulan pernyataan tentang satu aset. Aset bisa menyimpan banyak manifest (manifest store); yang terbaru ditandai sebagai
active_manifest. - Assertion — satuan pernyataan di dalam manifest, misalnya "aset ini dibuat oleh model generatif" atau "dilarang dipakai untuk pelatihan model".
- Ingredient — aset asal yang dipakai sebagai bahan, sehingga rantai riwayat suntingan bisa ditelusuri.
- Hard binding — pengikatan berbasis hash kriptografis antara manifest dan byte aset. Sangat kuat, tetapi hancur bila berkas dire-encode.
- Soft binding — pengikatan berbasis watermark tak kasatmata atau fingerprint, dipakai untuk memulihkan provenance ketika metadata terlepas. Kombinasi keduanya disebut durable Content Credentials.
Langkah 1: Menyiapkan Lingkungan Kerja
Ada dua jalur implementasi. Untuk eksperimen cepat dan otomasi CI, gunakan C2PA Tool (CLI). Untuk integrasi ke backend, gunakan pustaka c2pa-python yang membungkus implementasi Rust resmi dan membutuhkan Python 3.10 atau lebih baru.
# Pustaka Python
pip install c2pa-python
# Verifikasi instalasi CLI (unduh rilis c2patool dari repositori resmi)
c2patool --version
Langkah 2: Menulis Definisi Manifest
Manifest didefinisikan sebagai JSON. Untuk konten hasil generasi AI, assertion kunci adalah c2pa.actions dengan aksi c2pa.created dan parameter digitalSourceType yang menunjuk kosakata IPTC trainedAlgorithmicMedia — inilah penanda formal bahwa aset dihasilkan oleh model yang dilatih.
{
"claim_generator_info": [
{ "name": "siberindo-content-pipeline", "version": "1.0.0" }
],
"title": "ilustrasi-artikel-agustus.jpg",
"assertions": [
{
"label": "c2pa.actions",
"data": {
"actions": [
{
"action": "c2pa.created",
"softwareAgent": "Model Generatif Internal v3",
"digitalSourceType": "http://cv.iptc.org/newscodes/digitalsourcetype/trainedAlgorithmicMedia"
}
]
}
},
{
"label": "cawg.training-mining",
"data": {
"entries": {
"cawg.ai_inference": { "use": "notAllowed" },
"cawg.ai_generative_training": { "use": "notAllowed" }
}
}
}
]
}
Assertion kedua, cawg.training-mining, adalah bonus penting bagi pemilik konten di Indonesia: ia menyatakan secara eksplisit bahwa aset tidak boleh dipakai untuk pelatihan model generatif maupun inferensi. Ini bukan penghalang teknis, melainkan sinyal kehendak pemilik hak yang bisa dihormati crawler yang patuh — dan berguna sebagai bukti niat bila terjadi sengketa.
Langkah 3: Menandatangani Aset via CLI
Simpan JSON di atas sebagai manifest.json, lalu jalankan:
export C2PA_PRIVATE_KEY=$(cat ./certs/key.pem)
export C2PA_PUB_CERT=$(cat ./certs/cert.pem)
c2patool sumber.jpg -m manifest.json -o hasil-bertanda.jpg
Beberapa opsi yang sering dipakai di lingkungan produksi:
-p/--parentmenunjuk berkas induk sebelum penyuntingan, sehingga riwayat perubahan ikut terekam.-s/--sidecarmenyimpan manifest dalam berkas.c2paterpisah, berguna untuk format yang tidak mendukung penyisipan metadata.-r/--remotemenyisipkan URL manifest jarak jauh yang akan diambil otomatis saat verifikasi.--signer-pathmendelegasikan proses tanda tangan ke executable eksternal, sehingga kunci privat tidak perlu berada di mesin yang menjalankan tool.
Langkah 4: Integrasi ke Backend Python
Untuk pipeline yang menandatangani ribuan aset per hari, gunakan pustaka Python. Pola API terbaru berbasis Context, Signer, dan Builder, semuanya mendukung context manager agar sumber daya native dilepas otomatis.
import json
from c2pa import Builder, Reader, Signer, Context, C2paSigningAlg, C2paSignerInfo
manifest_json = json.dumps({
"claim_generator_info": [{"name": "siberindo-pipeline", "version": "1.0.0"}],
"assertions": [{
"label": "c2pa.actions",
"data": {"actions": [{
"action": "c2pa.created",
"digitalSourceType":
"http://cv.iptc.org/newscodes/digitalsourcetype/trainedAlgorithmicMedia"
}]}
}]
})
with open("certs/cert.pem", "rb") as c, open("certs/key.pem", "rb") as k:
signer_info = C2paSignerInfo(
alg=C2paSigningAlg.PS256,
sign_cert=c.read(),
private_key=k.read(),
ta_url=b"http://timestamp.digicert.com"
)
with Context() as ctx:
with Signer.from_info(signer_info) as signer:
with Builder(manifest_json, ctx) as builder:
builder.sign_file("sumber.jpg", "hasil-bertanda.jpg", signer)
Perhatikan parameter ta_url. Itu adalah Time Stamping Authority — tanpa stempel waktu tepercaya, tanda tangan Anda kehilangan nilai buktinya begitu sertifikat penandatangan kedaluwarsa. Untuk kebutuhan forensik dan kepatuhan, stempel waktu bukan opsional.
Langkah 5: Memverifikasi dan Membaca Provenance
Sisi verifikasi sama pentingnya dengan sisi penandatanganan. Redaksi, tim fact-checking, maupun tim investigasi digital perlu membaca manifest dari aset yang masuk:
from c2pa import Reader, Context, Settings
settings = Settings.from_dict({
"verify": {"verify_cert_anchors": True},
"trust": {"trust_anchors": open("anchors.pem").read()}
})
with Context(settings) as ctx:
with Reader("berkas-masuk.jpg", context=ctx) as reader:
store = json.loads(reader.json())
aktif = store["manifests"][store["active_manifest"]]
print(json.dumps(aktif, indent=2))
Jika ada masalah validasi, laporan akan memuat kolom validation_status. Kolom inilah yang harus dibaca sistem Anda — bukan sekadar keberadaan manifest. Manifest yang ada tetapi gagal validasi justru merupakan sinyal manipulasi.
Melalui CLI, verifikasi terhadap daftar sertifikat tepercaya dilakukan dengan subperintah trust:
c2patool berkas-masuk.jpg trust \
--trust_anchors 'https://contentcredentials.org/trust/anchors.pem' \
--allowed_list 'https://contentcredentials.org/trust/allowed.sha256.txt' \
--trust_config 'https://contentcredentials.org/trust/store.cfg'
Catatan: daftar sertifikat publik tersebut masih bersifat sementara dan dapat berubah sewaktu-waktu. Untuk operasi massal, simpan salinan lokal agar tidak membanjiri jaringan dengan permintaan HTTP berulang.
Mengelola Kunci: Bagian yang Paling Sering Diabaikan
Contoh di atas membaca kunci privat langsung dari sistem berkas. Itu wajar saat pengembangan, tetapi berbahaya di produksi. Nilai seluruh sistem provenance bertumpu pada satu asumsi: hanya Anda yang bisa membuat tanda tangan atas nama organisasi Anda. Kunci privat yang bocor berarti pihak lain bisa memproduksi konten palsu yang tervalidasi sebagai "resmi milik Anda".
Praktik yang disarankan:
- Simpan kunci di Key Management Service atau HSM, bukan di repositori atau variabel lingkungan pada mesin build.
- Pisahkan proses tanda tangan ke layanan tersendiri dengan kontrol akses ketat, dan gunakan mekanisme remote signer agar byte klaim dikirim ke layanan penandatangan, bukan sebaliknya.
- Catat setiap operasi penandatanganan ke log audit yang tidak dapat diubah, sejalan dengan prinsip integritas log pada NIST SP 800-92 dan kontrol kriptografi ISO/IEC 27001 Annex A.
- Siapkan prosedur rotasi dan pencabutan sertifikat sebelum insiden terjadi, bukan sesudahnya.
Batas Kemampuan yang Harus Dikomunikasikan Jujur
Content Credentials bukan peluru perak, dan tim keamanan perlu jujur soal ini kepada manajemen:
- Metadata bisa hilang. Banyak platform media sosial memangkas metadata saat re-encoding. Inilah alasan lapis watermark (soft binding) diperlukan.
- C2PA tidak mendeteksi deepfake. Ia membuktikan asal-usul konten yang ditandatangani, bukan menganalisis konten yang tidak bertanda. Ketiadaan manifest bukan bukti kepalsuan, hanya ketiadaan informasi.
- Rantai kepercayaan bergantung pada penerbit sertifikat. Tanda tangan dari sertifikat uji coba atau sertifikat di luar daftar tepercaya tidak punya nilai pembuktian.
- Ini bukan pengganti kontrol lain. Verifikasi identitas, deteksi anomali, dan proses editorial tetap diperlukan, terutama menghadapi rekayasa sosial berbasis deepfake yang menyasar proses persetujuan transaksi.
Menyelaraskan dengan Konteks Hukum Indonesia
Bagi organisasi Indonesia, penerapan Content Credentials menyentuh beberapa titik regulasi sekaligus. Konten sintetis yang menampilkan wajah atau suara seseorang tanpa dasar pemrosesan yang sah berpotensi melanggar UU PDP No. 27 Tahun 2022, karena data biometrik tergolong data pribadi spesifik. Penyebaran konten manipulatif yang menyesatkan dapat masuk ranah UU ITE. Sementara arah kebijakan yang sedang disusun — Perpres AI dan aturan pelabelan konten generatif — mengindikasikan bahwa kewajiban penandaan akan menjadi keharusan, bukan sekadar praktik terbaik sukarela.
Perlu ditekankan bahwa dokumen-dokumen tersebut masih dalam proses penyusunan pada saat artikel ini ditulis, sehingga detail teknis kewajibannya dapat berubah. Namun arah kebijakannya sudah cukup jelas untuk dijadikan dasar persiapan. Organisasi yang mulai membangun kemampuan penandatanganan dan verifikasi sekarang akan menghadapi biaya kepatuhan yang jauh lebih rendah dibanding yang menunggu tenggat.
Daftar Periksa Implementasi
- Inventarisasi seluruh titik dalam organisasi yang menghasilkan atau menyebarkan konten AI.
- Tentukan format aset prioritas dan pastikan formatnya didukung implementasi C2PA.
- Peroleh sertifikat penandatanganan dari otoritas yang diakui, bukan sertifikat uji coba bawaan.
- Bangun layanan penandatanganan terpusat dengan kunci di KMS/HSM dan stempel waktu tepercaya.
- Tambahkan assertion
digitalSourceTypeyang akurat untuk setiap aset hasil generasi maupun manipulasi AI. - Tambahkan lapis watermark untuk aset yang akan beredar di platform pihak ketiga.
- Bangun sisi verifikasi: baca
validation_status, bukan sekadar keberadaan manifest. - Sertakan disclosure kasat mata pada antarmuka pengguna, terpisah dari penanda mesin.
- Dokumentasikan seluruh proses sebagai bukti kepatuhan dan uji ulang secara berkala.
Penutup
Penandaan konten AI sedang bergeser dari wacana etika menjadi kewajiban hukum dengan tenggat konkret. Kabar baiknya, perangkatnya sudah matang, terbuka, dan gratis — yang dibutuhkan hanyalah keputusan untuk memulai. Membangun pipeline penandatanganan dan verifikasi provenance hari ini bukan hanya soal menghindari sanksi, tetapi soal mempertahankan sesuatu yang lebih sulit dipulihkan daripada denda: kepercayaan publik terhadap konten yang Anda terbitkan.
Siberindo membantu organisasi merancang arsitektur provenance konten, tata kelola kunci kriptografis, serta kesiapan kepatuhan terhadap regulasi digital Indonesia. Jika tim Anda sedang memetakan langkah pertama, mulailah dari inventarisasi titik produksi konten — dari sana sisanya akan mengikuti.