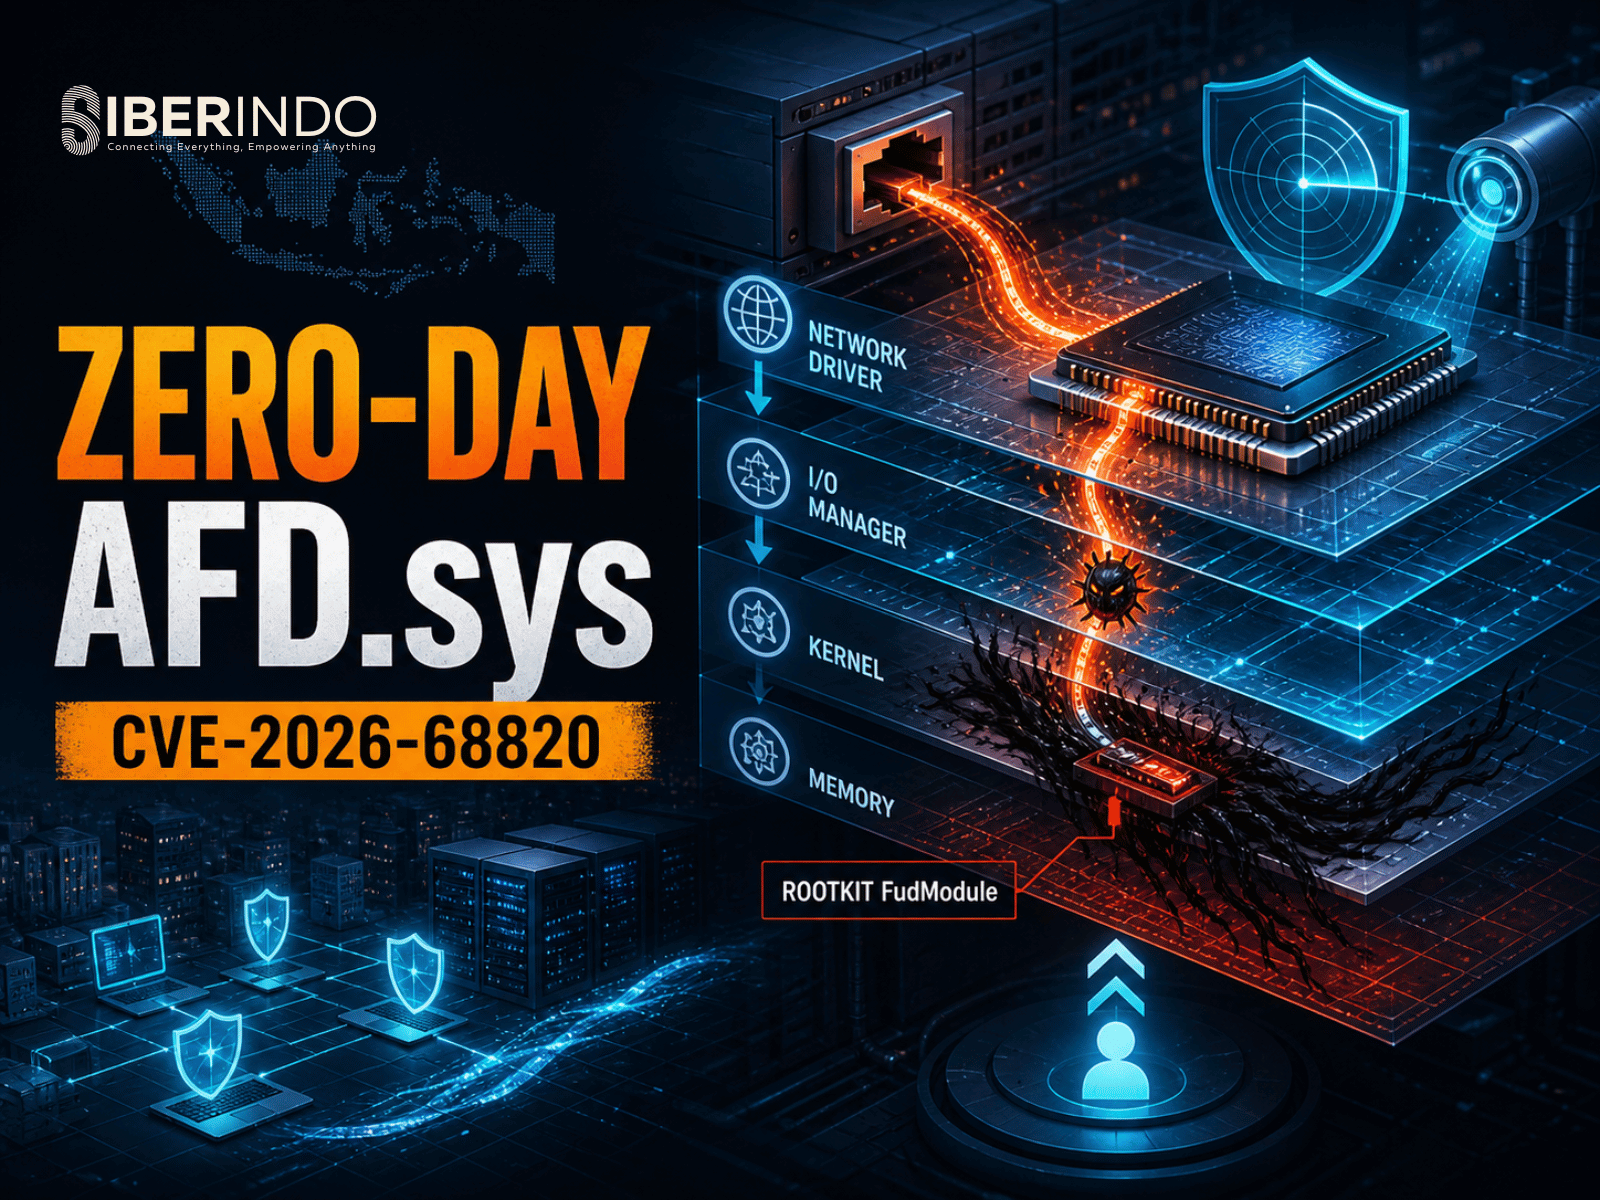
Pada rangkaian pembaruan keamanan Microsoft Patch Tuesday Agustus 2026, satu celah menonjol di antara ratusan lainnya: CVE-2026-68820, sebuah kerentanan pada driver inti Windows yang ternyata sudah dieksploitasi secara diam-diam selama lebih dari lima minggu sebelum tambalannya dirilis. Aktornya bukan sembarang penjahat siber, melainkan kelompok Lazarus yang terafiliasi Korea Utara — nama yang sudah lama dikenal dalam operasi spionase dan pencurian dana bernilai miliaran dolar. Bagi organisasi di Indonesia, terutama yang bergerak di sektor pertahanan, dirgantara, manufaktur teknologi, hingga jasa keuangan, kasus ini adalah pengingat keras bahwa serangan tingkat negara (nation-state) tidak lagi hanya menyasar Amerika atau Eropa. Artikel ini membedah anatomi teknis kerentanan tersebut, cara kerja rootkit yang ditanamkan, dan langkah konkret untuk bertahan.
Apa Itu AFD.sys dan Mengapa Ia Menjadi Target Empuk
Ancillary Function Driver for WinSock — dikenal melalui berkas afd.sys — adalah driver mode kernel yang menjadi tulang punggung Windows Sockets API (Winsock). Setiap kali sebuah aplikasi membuka koneksi jaringan, membaca data dari socket, atau berkomunikasi via TCP/UDP, permintaan itu pada akhirnya melewati AFD.sys. Karena driver ini berjalan di ring 0 (mode kernel) dan dapat diakses oleh proses biasa di ring 3 (mode pengguna), ia menjadi permukaan serangan klasik untuk privilege escalation.
CVE-2026-68820 diklasifikasikan sebagai kerentanan elevation of privilege dengan skor CVSS 7.0. Akarnya adalah bug use-after-free: kondisi di mana program mengakses area memori yang sudah dibebaskan, sehingga penyerang dapat memanipulasi isi memori kernel dan pada akhirnya mengeksekusi kode dengan hak istimewa tertinggi, yaitu NT AUTHORITY\SYSTEM. Perlu dicatat, celah ini bukan titik masuk awal — penyerang harus sudah mendapatkan pijakan (kode berjalan sebagai pengguna biasa) di mesin korban terlebih dahulu. Dari situlah AFD.sys dipakai sebagai batu loncatan dari akun pengguna biasa menuju kendali penuh sistem operasi.
Rantai Serangan: Dari Tawaran Kerja Palsu ke Kendali Penuh
Peneliti Check Point Research yang menemukan dan melaporkan celah ini mengaitkan eksploitasinya dengan kampanye Lazarus yang telah lama berjalan bernama Operation Dream Job. Modus operandinya konsisten dan mengerikan justru karena kesederhanaannya:
- Umpan sosial: Korban — biasanya insinyur atau profesional di sektor pertahanan, dirgantara, penerbangan, drone, robotika, dan teknologi militer — dihubungi dengan tawaran pekerjaan menggiurkan melalui LinkedIn atau email.
- Eksekusi awal: Korban dibujuk membuka dokumen terkait PDF berbahaya atau menjalankan perangkat lunak yang telah disusupi (trojanized software), memberikan penyerang eksekusi kode pertama di dalam jaringan.
- Eskalasi hak akses: Di sinilah CVE-2026-68820 berperan. Eksploitasi terhadap AFD.sys mengangkat hak akses dari pengguna biasa menjadi SYSTEM.
- Penanaman rootkit: Dengan hak SYSTEM di tangan, penyerang menanamkan komponen paling canggih dalam gudang senjata mereka: rootkit kernel FudModule v3.1.
Menurut analisis, artefak rootkit yang ditemukan membawa cap waktu kompilasi 7 Juli 2026, sementara Check Point baru melaporkan celah ke Microsoft pada 28 Juli 2026. Artinya, Lazarus telah menjalankan eksploitasi ini setidaknya selama lima minggu tanpa terdeteksi — sebuah window of exposure yang panjang dan berbahaya.
FudModule: Rootkit yang Membutakan Mata Pengawas
Yang membuat kasus ini penting secara teknis bukan sekadar celah AFD.sys, melainkan apa yang dilakukan setelahnya. FudModule adalah rootkit mode kernel yang telah disempurnakan Lazarus selama bertahun-tahun melalui rangkaian zero-day. Tujuan utamanya: membutakan mekanisme telemetri dan deteksi sistem operasi sehingga aktivitas jahat menjadi tidak terlihat oleh solusi keamanan.
Teknik andalannya adalah Direct Kernel Object Manipulation (DKOM) — memodifikasi langsung struktur data internal kernel. Salah satu manuver kuncinya adalah menetapkan nilai EtwpActiveSystemLoggers di dalam struktur kernel _ETW_SILODRIVERSTATE menjadi nol. Efeknya seketika: NT Kernel Logger dan seluruh sesi Circular Kernel Context Logger (CKCL) berhenti bekerja. Bagi yang belum familier, ETW (Event Tracing for Windows) adalah sumber data mentah yang diandalkan hampir semua EDR (Endpoint Detection and Response) modern untuk memantau perilaku proses. Dengan mematikan ETW dari dalam kernel, FudModule secara efektif memotong saraf sensorik alat keamanan tanpa perlu menyentuh atau menonaktifkan aplikasi EDR itu sendiri.
Inti pertahanan siber modern adalah visibilitas. FudModule menyerang justru pada visibilitas itu — jika pengawas dibutakan, serangan lanjutan bisa berjalan leluasa tanpa memicu satu pun alarm.
Pendekatan ini merupakan varian lanjutan dari teknik yang lebih luas dikenal sebagai Bring Your Own Vulnerable Driver (BYOVD) dan penyalahgunaan hak kernel untuk melumpuhkan pertahanan. Dalam kerangka MITRE ATT&CK, aktivitas ini memetakan ke taktik Defense Evasion, khususnya teknik T1562 (Impair Defenses) dan T1014 (Rootkit).
Kronologi Penanganan dan Tenggat yang Perlu Dicermati
Rangkaian waktu penanganan celah ini penting dipahami tim keamanan agar dapat menilai tingkat urgensi:
- 7 Juli 2026: Cap waktu kompilasi artefak FudModule — indikasi eksploitasi telah berjalan.
- 28 Juli 2026: Check Point Research melaporkan kerentanan ke Microsoft.
- 5 Agustus 2026: Microsoft secara resmi menetapkan pengenal CVE-2026-68820.
- 11 Agustus 2026: Tambalan dirilis dalam Patch Tuesday; pada hari yang sama CISA memasukkan celah ini ke katalog Known Exploited Vulnerabilities (KEV) dengan tenggat remediasi 25 Agustus 2026 bagi lembaga pemerintah federal AS.
Meski tenggat CISA mengikat lembaga AS, ia adalah sinyal yang jelas: celah yang masuk KEV berarti sudah dieksploitasi secara aktif dan wajib ditambal segera oleh organisasi mana pun, termasuk di Indonesia.
Relevansi bagi Organisasi Indonesia
Kampanye Operation Dream Job telah dikonfirmasi aktif di berbagai wilayah termasuk Eropa, India, dan Brasil. Indonesia, dengan sektor pertahanan, industri dirgantara, manufaktur, dan jasa keuangan yang terus tumbuh, berada dalam profil target yang sama. Terlebih, umpan berupa tawaran kerja palsu sangat mudah menembus batas geografis — cukup satu karyawan yang tergoda membuka lampiran berbahaya, dan rantai serangan dapat dimulai.
Dari sisi kepatuhan, insiden semacam ini bersinggungan langsung dengan Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP). Jika serangan berujung pada kebocoran data pribadi, organisasi sebagai pengendali data wajib memberi tahu pemilik data dan otoritas dalam waktu paling lambat 3x24 jam, serta dapat dikenai sanksi administratif hingga 2% dari pendapatan tahunan. Menerapkan pengamanan yang memadai bukan lagi sekadar praktik baik, melainkan kewajiban hukum.
Langkah Mitigasi Praktis
Berikut prioritas tindakan yang kami rekomendasikan, selaras dengan kerangka NIST Cybersecurity Framework 2.0 dan praktik defense-in-depth:
- Tambal segera (Fungsi Protect): Terapkan pembaruan Patch Tuesday Agustus 2026 pada seluruh endpoint dan server Windows. Ini adalah langkah tunggal paling efektif menutup CVE-2026-68820.
- Perkuat deteksi tampering telemetri (Fungsi Detect): Konfigurasikan SIEM/EDR untuk memantau anomali pada penyedia ETW dan penghentian mendadak sesi logger kernel. Hilangnya aliran telemetri secara tiba-tiba justru harus diperlakukan sebagai indikator kompromi, bukan gangguan teknis biasa.
- Terapkan prinsip hak akses minimum (least privilege): Batasi akun pengguna dari hak administratif lokal yang tidak perlu, sehingga eskalasi dari pengguna biasa ke SYSTEM menjadi lebih sulit dan lebih terlihat.
- Kendalikan eksekusi aplikasi: Gunakan application allowlisting (mis. Windows Defender Application Control) untuk mencegah berjalannya perangkat lunak trojan dan driver tidak tepercaya yang menjadi titik masuk awal.
- Edukasi rekayasa sosial (Fungsi Govern): Latih karyawan mengenali pola Operation Dream Job — tawaran kerja tak diminta, permintaan menjalankan berkas, atau dokumen dengan makro/skrip. Faktor manusia tetap menjadi pintu masuk favorit Lazarus.
- Siapkan rencana respons insiden: Pastikan prosedur incident response mencakup skenario kompromi tingkat kernel, isolasi cepat, dan analisis forensik memori untuk mendeteksi manipulasi struktur kernel.
Penutup
CVE-2026-68820 menegaskan sebuah pola yang kian jelas: penyerang canggih tidak lagi berhenti pada pencurian kredensial, tetapi menargetkan lapisan terdalam sistem operasi untuk melumpuhkan kemampuan kita melihat mereka. Pertahanan yang efektif menuntut lebih dari sekadar memasang antivirus — ia menuntut penambalan yang disiplin, visibilitas telemetri yang terlindungi, pembatasan hak akses, dan kewaspadaan terhadap rekayasa sosial. Bagi organisasi Indonesia, momen ini adalah panggilan untuk memperlakukan ancaman nation-state sebagai risiko nyata, bukan skenario jauh. Di Siberindo, kami percaya bahwa kesiapan menghadapi ancaman semacam ini dibangun jauh sebelum insiden terjadi — melalui pemantauan berkelanjutan, intelijen ancaman yang relevan, dan budaya keamanan yang melekat pada setiap lini organisasi.