Selasa, 9 September 2026, Google merilis tambalan darurat untuk Chrome yang menutup CVE-2026-87491, sebuah celah out-of-bounds write pada mesin JavaScript dan WebAssembly V8. Yang membuat celah ini istimewa bukan hanya jenis bugnya, melainkan statusnya: ini adalah zero-day ketujuh Chrome yang sudah dieksploitasi di alam liar sepanjang 2026, hanya dalam rentang sembilan bulan. Bagi jutaan pengguna Chrome di Indonesia, baik individu maupun perusahaan yang mengandalkan browser ini untuk mengakses aplikasi perbankan berbasis web, sistem internal (ERP, HRIS), hingga dashboard e-commerce, kabar ini bukan sekadar catatan teknis di changelog. Ini adalah pengingat bahwa browser telah menjadi salah satu permukaan serangan paling aktif dieksploitasi saat ini, mengalahkan banyak vektor serangan tradisional yang selama ini lebih diwaspadai tim keamanan.
Artikel ini membedah bagaimana CVE-2026-87491 bekerja, mengapa mesin V8 terus-menerus menjadi sasaran empuk peretas kelas atas, serta langkah konkret yang perlu diambil tim IT dan keamanan di Indonesia untuk menutup celah ini sekaligus membangun budaya patch management yang lebih tangguh ke depannya.
Apa Itu CVE-2026-87491?
Berdasarkan advisori resmi Google Chrome Releases, CVE-2026-87491 adalah kerentanan tipe out-of-bounds write pada V8, mesin yang mengeksekusi kode JavaScript dan WebAssembly di dalam Chrome maupun seluruh browser berbasis Chromium. Google mendeskripsikan dampaknya secara ringkas: memungkinkan penyerang jarak jauh mengeksekusi kode arbitrer di dalam sandbox melalui halaman HTML yang dibuat khusus (crafted HTML page). Dengan kata lain, korban cukup membuka sebuah tautan atau mengunjungi situs yang telah disusupi untuk memicu eksekusi kode di sisi browser mereka.
Beberapa fakta penting seputar celah ini:
- Ditemukan oleh: Jihyeon Jeong dari Compsec Lab, Seoul National University, yang melaporkannya kepada Google pada 6 Agustus 2026 dan menerima hadiah bug bounty sebesar 2.500 dolar AS.
- Status eksploitasi: Google secara eksplisit menyatakan pihaknya "aware that an exploit for CVE-2026-87491 exists in the wild" — pengakuan resmi bahwa celah ini sudah dipakai dalam serangan nyata sebelum tambalan tersedia untuk publik, sehingga tergolong zero-day sesungguhnya, bukan sekadar kerentanan kritis biasa.
- Versi terdampak: seluruh versi Chrome sebelum 153.0.8010.36/.37.
- Versi yang sudah aman: Chrome 153.0.8010.36/.37 untuk Windows dan macOS, serta 153.0.8010.36 untuk Linux.
- Terdaftar di katalog Known Exploited Vulnerabilities (KEV) milik CISA pada tanggal yang sama dengan rilis tambalan, dengan tenggat remediasi bagi lembaga federal AS pada 23 September 2026 — indikator kuat betapa seriusnya risiko ini dinilai oleh otoritas keamanan siber.
Tren yang Mengkhawatirkan: Tujuh Zero-Day dalam Sembilan Bulan
CVE-2026-87491 melengkapi daftar panjang zero-day Chrome yang telah dieksploitasi sepanjang 2026, menyusul CVE-2026-2441, CVE-2026-3909/3910, CVE-2026-5281, CVE-2026-11645, dan yang paling dekat, CVE-2026-85046 yang ditambal hanya beberapa hari sebelumnya pada awal September. Artinya, dalam waktu kurang dari sembilan bulan, Google harus merilis tujuh tambalan darurat untuk celah yang aktif disalahgunakan penyerang, sebuah kadensi yang jauh lebih tinggi dibanding tahun-tahun sebelumnya.
Mengapa V8 begitu sering menjadi sumber masalah? Jawabannya ada pada arsitekturnya sendiri. V8 menggunakan Just-In-Time (JIT) compiler yang menerjemahkan JavaScript menjadi kode mesin secara dinamis demi performa maksimal. Proses optimisasi JIT ini — termasuk teknik seperti inline caching dan spekulasi tipe data — sangat kompleks dan rawan menghasilkan bug kelas memory corruption: penyimpangan tipe (type confusion), penulisan di luar batas buffer (out-of-bounds write, seperti pada kasus ini), atau use-after-free. Karena V8 dipakai bukan cuma oleh Chrome, tetapi juga Microsoft Edge, Brave, Opera, Vivaldi, dan hampir semua browser berbasis Chromium, satu bug di V8 berpotensi berdampak pada ekosistem browser yang jauh lebih luas daripada sekadar pengguna Chrome saja — poin yang sering luput dari perhatian tim IT yang mengira "kami pakai Edge, jadi aman."
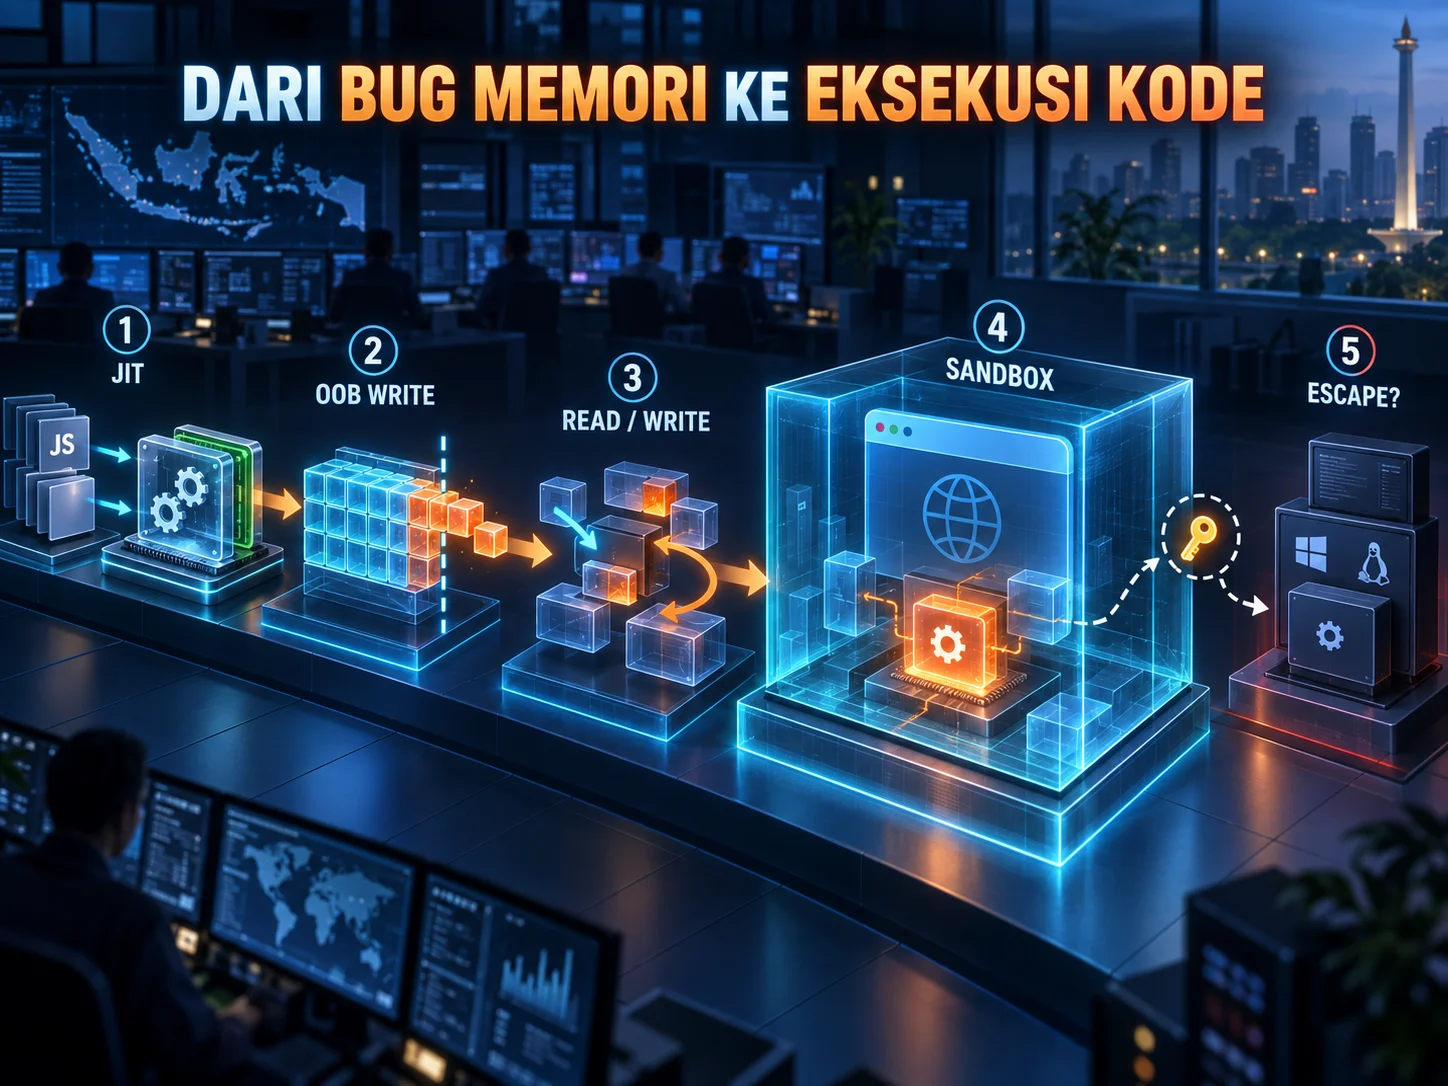
Anatomi Eksploitasi: Dari Bug Memori ke Eksekusi Kode
Untuk memahami mengapa bug sekelas out-of-bounds write begitu berbahaya, ada baiknya menelusuri pola umum eksploitasi bug memori pada mesin JavaScript modern, tanpa membedah kode eksploit spesifik yang belum dipublikasikan Google:
- Pemicu kondisi rentan: Kode JavaScript yang dirancang khusus memicu jalur optimisasi JIT yang keliru menghitung ukuran atau batas sebuah objek/buffer di memori.
- Penulisan di luar batas: Karena kesalahan validasi batas, mesin V8 menulis data ke alamat memori yang seharusnya tidak boleh diakses — inilah inti dari out-of-bounds write.
- Membangun primitif read/write: Penyerang memanfaatkan penulisan ini untuk memanipulasi struktur data internal V8 (misalnya pointer objek), sehingga memperoleh kemampuan membaca dan menulis memori secara lebih leluasa.
- Eksekusi kode di dalam sandbox: Dengan kendali memori yang cukup, penyerang dapat mengarahkan alur eksekusi untuk menjalankan kode arbitrer — namun, sesuai deskripsi Google, eksekusi ini masih terkurung di dalam sandbox proses renderer Chrome.
- Rantai lanjutan (jika ada): Untuk keluar dari sandbox dan mengambil alih sistem operasi sepenuhnya, penyerang biasanya membutuhkan bug tambahan (sandbox escape) yang dirantai bersama bug V8 ini. Google belum melaporkan bug rantai tambahan untuk kasus ini, tetapi organisasi tetap harus mewaspadai kampanye yang menggabungkan beberapa zero-day sekaligus, pola yang berulang kali terlihat pada kampanye APT tingkat lanjut.
Vektor pengirimannya sendiri relatif sederhana dan sulit dibedakan dari trafik web normal: korban hanya perlu membuka "halaman HTML yang dibuat khusus", yang dapat disebarkan lewat email phishing berisi tautan, iklan berbahaya (malvertising), atau situs sah yang telah disusupi (watering hole attack). Tidak dibutuhkan unduhan berkas atau interaksi rumit dari korban — cukup kunjungan singkat ke halaman yang salah.
Google menyatakan dalam catatan rilisnya: perusahaan "aware that an exploit for CVE-2026-87491 exists in the wild" — sebuah pengakuan singkat yang, dalam praktik respons insiden, berarti tim keamanan harus memperlakukan setiap perangkat yang belum ditambal sebagai berisiko tinggi, bukan sekadar rentan secara teoretis.
Mengapa Ini Relevan bagi Organisasi di Indonesia
Chrome dan turunan Chromium adalah tulang punggung akses web bagi sebagian besar organisasi di Indonesia — mulai dari teller yang mengakses aplikasi core banking berbasis web, staf pemerintahan yang membuka portal layanan publik, hingga tim customer service e-commerce yang bekerja lewat dashboard berbasis browser sepanjang hari. Karena browser menjadi titik kontak utama antara jaringan internal dan internet publik, satu zero-day yang belum ditambal di satu perangkat saja berpotensi menjadi titik masuk awal (initial access) bagi rantai serangan yang lebih besar — termasuk pencurian sesi login, pengambilalihan kredensial, hingga penyebaran malware lateral ke jaringan internal.
Bagi organisasi yang memproses data pribadi — yang di Indonesia diatur oleh UU Pelindungan Data Pribadi (UU PDP No. 27/2022) — kelalaian membiarkan endpoint karyawan berjalan dengan browser yang sudah diketahui memiliki celah zero-day aktif juga berisiko dipandang sebagai kegagalan menerapkan "langkah teknis dan organisatoris yang layak" sebagaimana disyaratkan undang-undang tersebut, terutama jika eksploitasi celah itu kemudian menjadi jalan masuk ke insiden kebocoran data. UU PDP sendiri sudah berlaku penuh sejak Oktober 2024, sehingga argumen "kami belum sempat menerapkan" tidak lagi relevan sebagai alasan bagi organisasi yang lalai menambal celah browser yang sudah diketahui publik dan aktif dieksploitasi.
Langkah Mitigasi dan Patch Management yang Perlu Segera Dilakukan
Kabar baiknya, mitigasi untuk zero-day jenis ini relatif jelas: perbarui browser secepat mungkin. Namun di lingkungan perusahaan dengan ratusan atau ribuan endpoint, "perbarui secepat mungkin" membutuhkan proses yang terstruktur, bukan sekadar imbauan ke pengguna. Berikut langkah yang disarankan, selaras dengan kerangka manajemen kerentanan seperti NIST SP 800-40 dan kontrol A.8.8 pada ISO/IEC 27001:2022 (Manajemen Kerentanan Teknis):
- Verifikasi versi secara massal. Untuk lingkungan terkelola, gunakan Chrome Browser Cloud Management atau kebijakan Google Workspace/Microsoft Intune untuk memeriksa versi Chrome di seluruh endpoint. Di server Linux, versi dapat dicek cepat lewat command line berikut.
# Cek versi Chrome pada mesin Linux
google-chrome --version
# Contoh skrip sederhana untuk memeriksa versi di banyak host lewat SSH
for host in $(cat daftar_host.txt); do
echo "== $host =="
ssh "$host" "google-chrome --version 2>/dev/null || echo 'Chrome tidak ditemukan'"
done
- Paksa update dan restart. Chrome mengunduh pembaruan otomatis, tetapi patch baru aktif setelah browser di-restart. Di lingkungan perusahaan, dorong kebijakan restart wajib (misalnya lewat notifikasi "relaunch to update" yang dipaksa dalam 24 jam) alih-alih mengandalkan kesadaran pengguna.
- Jangan lupakan browser berbasis Chromium lain. Edge, Brave, Opera, dan Vivaldi berbagi mesin V8 yang sama dan umumnya merilis tambalan setara dalam beberapa hari setelah Google — pastikan semuanya masuk dalam siklus patch, bukan hanya Chrome.
- Prioritaskan berdasarkan eksposur, bukan hanya CVSS. Karena CVE-2026-87491 sudah dieksploitasi aktif, perlakukan sebagai prioritas kritis meski skor CVSS-nya "hanya" tergolong medium/sedang — status "exploited in the wild" jauh lebih menentukan urgensi daripada skor mentah.
- Pantau katalog KEV CISA secara rutin. Meski ditujukan untuk lembaga federal AS, katalog KEV adalah sumber gratis dan terpercaya untuk mengetahui celah mana yang benar-benar aktif dieksploitasi, sangat berguna untuk memprioritaskan patch di lingkungan mana pun, termasuk Indonesia.
- Perketat kebijakan browser di endpoint sensitif. Untuk sistem yang mengakses data sensitif (teller banking, admin sistem pemerintahan), pertimbangkan kebijakan tambahan seperti isolasi situs (site isolation), pembatasan ekstensi, dan segmentasi jaringan agar dampak dari satu endpoint yang tereksploitasi tidak menjalar lebih jauh.
Penutup
Tujuh zero-day dalam sembilan bulan bukan angka yang bisa diabaikan. Ia menandakan bahwa browser modern, dengan mesin JavaScript sekompleks V8, akan terus menjadi medan pertempuran favorit penyerang tingkat lanjut, dan bahwa kecepatan organisasi menambal celah semacam ini menjadi salah satu penentu utama ketahanan siber secara keseluruhan. Bagi tim IT dan keamanan di Indonesia, momentum ini adalah kesempatan baik untuk mengevaluasi ulang proses patch management: apakah pembaruan browser benar-benar berjalan otomatis dan cepat di seluruh endpoint, atau justru bergantung pada kesadaran manual pengguna yang sering terlambat. CVE-2026-87491 sudah ditambal — pertanyaannya sekarang, sudahkah seluruh endpoint di organisasi Anda ikut diperbarui?