Sulit mencari perangkat jaringan yang lebih lekat dengan infrastruktur digital Indonesia selain MikroTik. Dari ISP lokal dan penyelenggara RT/RW Net, jaringan kampus, kantor cabang bank, hingga warung kopi yang menyediakan Wi-Fi gratis, RouterOS menjadi tulang punggung yang murah, tangguh, dan bisa berjalan bertahun-tahun tanpa disentuh. Justru karakter terakhir itulah yang kini menjadi masalah: pada awal September 2026, rantai eksploitasi bernama MikroTrick membuktikan bahwa router yang "sudah jalan dan tidak usah diutak-atik" adalah aset paling rapuh di perimeter jaringan Anda.
Artikel ini membedah apa yang sebenarnya terjadi pada RouterOS, bagaimana penyerang mengambil alih perangkat tanpa satu pun kredensial yang sah, dan — yang paling penting — langkah konkret pemeriksaan serta pemulihan yang bisa dijalankan tim IT di Indonesia hari ini.
Apa Itu MikroTrick?
MikroTrick adalah nama yang diberikan CERT Polska (tim CSIRT nasional Polandia yang beroperasi di bawah NASK) untuk kombinasi dua kerentanan kritis pada RouterOS. Digabungkan, keduanya memungkinkan penyerang mengambil alih penuh sebuah perangkat tanpa autentikasi, asalkan layanan SSH perangkat tersebut dapat dijangkau dari internet.
Secara keseluruhan CERT Polska menemukan dan mengoordinasikan pengungkapan enam kerentanan pada RouterOS yang menyentuh server dan klien SSH, layanan bandwidth-test, penanganan sertifikat X.509, serta antarmuka WebFig. Tiga di antaranya yang paling berdampak:
- CVE-2026-67276 (CVSS 9.2) — SSH authentication bypass. RouterOS tidak memverifikasi kunci publik RSA secara utuh saat autentikasi SSH; perbandingan hanya dilakukan pada sebagian kunci (modulus publik). Penyerang yang mengetahui nama pengguna dan modulus publik milik pengguna tersebut dapat menyusun kunci RSA lain yang lolos validasi parsial, lalu masuk tanpa memiliki kunci privat yang sah. Tidak ada brute force, tidak ada interaksi pengguna.
- CVE-2026-86060 (CVSS 9.2) — eskalasi privilese lewat username yang direkayasa. RouterOS gagal menolak nama pengguna SSH yang diawali karakter terlarang. Dengan username yang dirancang khusus, sesi yang terbentuk langsung memiliki hak administratif penuh.
- CVE-2026-67277 (CVSS 8.8) — kebocoran memori dan crash lewat bandwidth-test. Layanan btest menerima koneksi yang belum terautentikasi masuk ke state yang seharusnya hanya bisa dicapai setelah login. Dikombinasikan dengan pembocoran data buffer paket yang belum diinisialisasi dan integer underflow pada validasi ukuran, celah ini memungkinkan kebocoran memori kernel atau serangan DoS yang membuat perangkat restart.
Rantai CVE-2026-67276 + CVE-2026-86060 inilah yang disebut MikroTrick: dari nol menjadi administrator penuh, dalam satu koneksi SSH.
Linimasa: Patch Datang Terlambat Satu Hari
Urutan peristiwanya penting untuk dipahami, karena menjelaskan mengapa banyak perangkat kemungkinan sudah dikompromikan sebelum admin sempat bereaksi:
- 2 September 2026 — eksploitasi aktif sudah teramati di alam liar. Pada titik ini belum ada patch publik, sehingga secara teknis ini adalah zero-day.
- 3 September 2026 — MikroTik merilis perbaikan pada RouterOS 7.25beta3, 7.24.2 (Stable), 7.23.4 (Long-term), dan 6.49.21 (Legacy Long-term).
- 5 September 2026 — CERT Polska menerbitkan peringatan publik. Pada hari yang sama, Shadowserver Foundation mencatat lebih dari 122.500 perangkat RouterOS dengan SSH terbuka ke internet dalam satu jendela pemindaian 24 jam.
- 10 September 2026 — CISA memasukkan CVE-2026-67276 dan CVE-2026-86060 ke katalog Known Exploited Vulnerabilities (KEV), konfirmasi resmi bahwa keduanya dieksploitasi secara nyata.
Untuk pertama kalinya dalam sejarah perusahaan, MikroTik bahkan mengirimkan notifikasi push ke ponsel pengguna aplikasi resminya — indikasi seberapa serius vendor menilai insiden ini. Indonesia sendiri termasuk negara dengan populasi perangkat RouterOS terekspos terbesar di dunia; berbagai laporan pemantauan menempatkan jumlah perangkat Indonesia dengan SSH terbuka di kisaran ribuan unit, setara dengan negara-negara berpopulasi MikroTik terpadat seperti Brasil dan Amerika Serikat.
Mengapa Router Adalah Target yang Jauh Lebih Berharga dari Server Biasa
Ada kekeliruan cara pandang yang masih umum di banyak organisasi Indonesia: router dianggap "hanya" alat penyalur trafik, sementara perhatian keamanan dicurahkan ke server dan endpoint. MikroTrick menunjukkan sebaliknya.
Perangkat tepi jaringan bukan sekadar alat untuk melindungi jaringan — ia sendiri adalah target bernilai tinggi. Menguasai satu router berarti menguasai jalur setiap perangkat di belakangnya.
Router yang dikuasai memberi penyerang posisi istimewa: kemampuan mengalihkan kueri DNS ke resolver milik penyerang, menyisipkan proxy transparan, memanen kredensial dari protokol yang tidak terenkripsi, memodifikasi aturan firewall, membuka tunnel permanen, hingga menjadikan perangkat sebagai simpul proxy tersembunyi untuk serangan lanjutan. Pada lingkungan ISP, satu router berarti akses ke trafik seluruh pelanggan. Pada lingkungan enterprise, router cabang adalah simpul tepercaya di dalam perimeter.
Yang membedakan kelas kerentanan ini dari celah aplikasi web: tidak ada mitigasi di lapisan HTTP. WAF tidak menolong, karena kegagalan terjadi pada level perbandingan kriptografis di dalam handshake SSH, bukan pada konten payload. Satu-satunya kontrol yang efektif adalah menambal dan membatasi akses.
Cara Memeriksa Apakah Perangkat Anda Sudah Dikompromikan
CERT Polska mendokumentasikan jejak spesifik yang ditinggalkan serangan yang teramati. Periksa log RouterOS Anda untuk pola berikut:
login failure for user -2 from <ip> via ssh
user <nama> added by ssh:-2@<ip>
Username -2 bukan akun yang valid dan tidak seharusnya pernah muncul pada log normal — kemunculannya adalah artefak langsung dari eksploitasi CVE-2026-86060. Indikator tambahan yang telah dikonfirmasi adalah keberadaan akun berprivilese tinggi bernama ops, yang sengaja dipilih penyerang karena nama tersebut membaur secara wajar di konfigurasi router lingkungan ISP.
Perintah pemeriksaan dasar yang bisa dijalankan lewat terminal RouterOS:
# 1. Periksa status device-mode, termasuk penanda "Flagged"
/system/device-mode/print
# 2. Telusuri log untuk jejak eksploitasi
/log print where message~"-2"
/log print where message~"ops"
# 3. Daftar seluruh pengguna dan kunci SSH terautorisasi
/user print detail
/user ssh-keys print detail
# 4. Periksa script, penjadwal, dan layanan yang tidak dikenal
/system script print detail
/system scheduler print detail
/ip service print
# 5. Periksa tunnel, proxy, dan aturan firewall yang mencurigakan
/interface print detail
/ip proxy print
/ip firewall nat print
/tool sniffer print
CERT Polska juga mengaitkan serangan yang berhasil dengan alamat IP 82.192.72.4, aktif setidaknya sejak 2 September, serta 103.102.31.18 yang digunakan dalam percobaan eksploitasi. Kedua alamat ini layak diblokir di perimeter hulu.
Mekanisme "Flagged" dan Batasannya
Versi RouterOS yang sudah diperbaiki menyertakan mekanisme yang, saat perangkat dinyalakan, memindai konfigurasi untuk mencari tanda-tanda perubahan tidak sah, menonaktifkan entri mencurigakan yang dikenali, menulis pesan kritis ke log, dan menetapkan penanda Flagged.
Namun perlu ditekankan — dan ini sering disalahpahami: mekanisme ini hanya mendeteksi sebagian jejak. Tidak adanya penanda Flagged bukan bukti bahwa perangkat aman. Sebaliknya, jika penanda muncul, perlakukan perangkat sebagai sudah dikuasai penyerang.
Langkah Pemulihan yang Benar
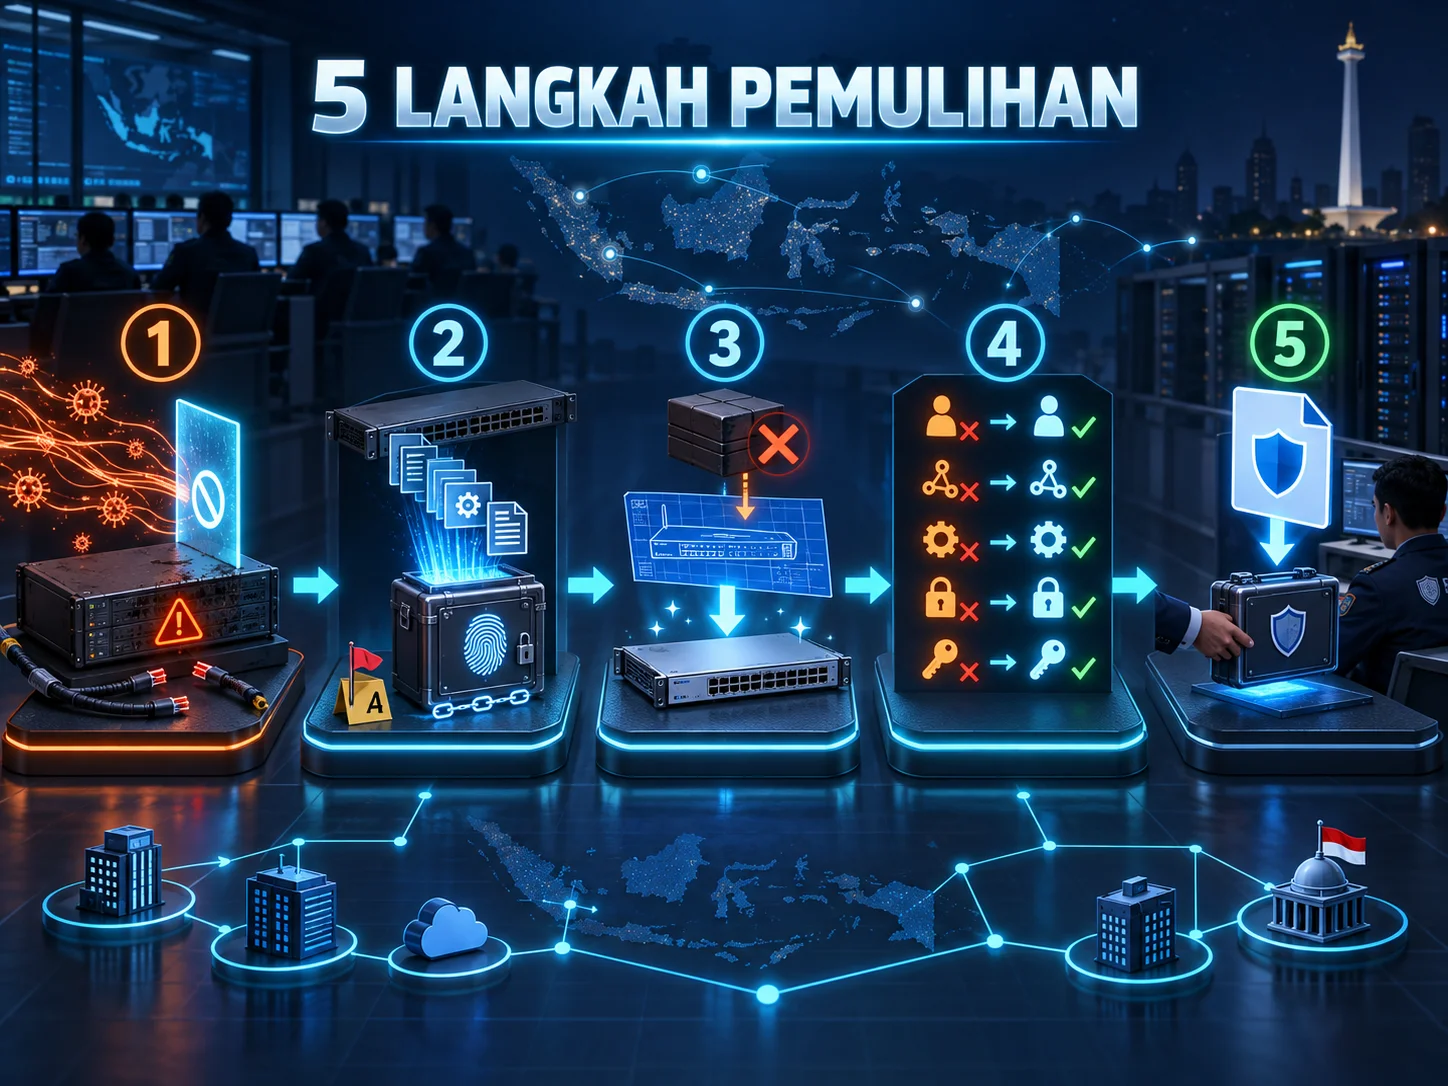
Jika Anda menemukan salah satu indikator di atas, urutan penanganannya penting agar bukti tidak hilang:
- Isolasi perangkat dari jaringan sebelum melakukan reset apa pun.
- Amankan log dan konfigurasi terlebih dahulu. Jangan menghapus penanda Flagged sebelum analisis selesai dan materi bukti tersimpan. Ini juga relevan bila kasus berlanjut ke ranah hukum — integritas bukti elektronik menentukan nilai pembuktiannya.
- Kembalikan ke setelan pabrik dan konfigurasi ulang dari baseline yang tepercaya. Jangan memulihkan full backup dari perangkat yang berpotensi terkompromi — backup tersebut bisa membawa kembali script, akun, atau kunci milik penyerang.
- Rotasi seluruh rahasia. Password administrator, kredensial peer BGP, kunci autentikasi OSPF, pre-shared key VPN, dan rahasia lain yang tersimpan di atau dapat diakses melalui perangkat tersebut. Jika SSH pernah terekspos, asumsikan panen kredensial sudah terjadi.
- Laporkan insiden ke tim CSIRT terkait sesuai prosedur yang berlaku.
Mitigasi Sementara Bila Patch Belum Bisa Diterapkan
Jika jendela pemeliharaan belum tersedia, kurangi permukaan serangan — dengan catatan tegas bahwa ini bukan pengganti pembaruan:
# Batasi SSH hanya dari jaringan manajemen tepercaya
/ip firewall address-list add list=management address=10.10.0.0/24
/ip firewall filter add chain=input protocol=tcp dst-port=22 \
src-address-list=management action=accept comment="SSH mgmt only"
/ip firewall filter add chain=input protocol=tcp dst-port=22 \
action=drop comment="Drop SSH lainnya"
# Nonaktifkan layanan yang tidak diperlukan
/ip service disable www,www-ssl,api,ftp,telnet
/tool bandwidth-server set enabled=no
Selain itu, hindari menginisiasi koneksi TLS atau menggunakan klien SSH bawaan (/system ssh dan /system ssh-exec) dari perangkat yang belum ditambal, terutama melewati jaringan yang tidak tepercaya.
Dimensi Kepatuhan di Indonesia
Bagi organisasi Indonesia, insiden ini bukan semata urusan teknis. Jika router yang dikompromikan berada pada jalur trafik yang memuat data pribadi — misalnya router gateway ISP, jaringan cabang layanan keuangan, atau jaringan kampus — maka UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi menjadi relevan. Undang-undang tersebut mewajibkan pengendali data pribadi menyampaikan pemberitahuan tertulis paling lambat 3 x 24 jam kepada subjek data dan lembaga pengawas ketika terjadi kegagalan pelindungan data pribadi.
Konsekuensinya, tim jaringan dan tim kepatuhan perlu duduk bersama lebih awal: penentuan apakah suatu kompromi router memenuhi ambang "kegagalan pelindungan data pribadi" membutuhkan telemetri yang memadai. Router yang tidak pernah mengirim syslog ke SIEM praktis membuat organisasi tidak mampu menjawab pertanyaan paling dasar — data apa yang terpapar, sejak kapan, dan ke mana. Memasang penerusan syslog dari seluruh estate RouterOS ke sistem pemantauan terpusat adalah investasi kecil dengan nilai pembuktian yang besar.
Catatan Menarik: Kerentanan Ini Ditemukan dengan Bantuan LLM
Satu detail yang layak dicermati praktisi keamanan: CERT Polska menyatakan keenam kerentanan ditemukan oleh penelitinya dengan bantuan model bahasa besar dalam sebuah lingkungan riset berbasis agen. Model digunakan untuk mengotomatiskan pembuatan dan pemulihan mesin uji, mengunduh dan membandingkan versi, menganalisis RFC dan kode biner, serta menyusun skrip pembuktian.
Namun tim tersebut juga menegaskan bahwa ini bukan hasil dari satu prompt. Setiap hipotesis tetap memerlukan konfirmasi pada sistem RouterOS nyata, uji kontrol negatif, pengulangan pada mesin bersih, dan penilaian dampak oleh peneliti manusia. Bagian paling memakan tenaga justru tetap di sisi manusia: menyiapkan konteks, merancang laboratorium yang aman, memilih arah riset, lalu memverifikasi hasil dan menyingkirkan kesimpulan keliru.
Implikasinya bagi pertahanan cukup jelas. Kemampuan menemukan kerentanan pada protokol dan firmware kini terakselerasi secara signifikan di kedua sisi. Organisasi tidak bisa lagi berasumsi bahwa perangkat jaringan yang "sudah lama stabil" berarti tidak akan ada temuan baru.
Penutup
MikroTrick mengulang pelajaran yang sama dengan rentetan kerentanan perangkat tepi lain sepanjang 2026: management plane tidak boleh berada di internet terbuka. Kenyamanan mengakses router dari mana saja adalah utang keamanan yang ditagih penuh ketika satu celah pra-autentikasi muncul.
Tiga langkah yang seharusnya dijalankan minggu ini oleh setiap organisasi Indonesia yang mengoperasikan RouterOS: pertama, inventarisasi seluruh perangkat MikroTik beserta versinya dan tambal ke 7.24.2, 7.23.4, atau 6.49.21 ke atas; kedua, tutup SSH, WWW/WWW-SSL, dan bandwidth-test dari internet, dan gunakan VPN seperti WireGuard untuk akses manajemen; ketiga, lakukan perburuan retrospektif pada log untuk jejak -2 dan akun ops, karena eksploitasi sudah berjalan sebelum patch tersedia.
Router yang berjalan bertahun-tahun tanpa gangguan bukan tanda perangkat itu aman. Sering kali itu hanya berarti tidak ada yang pernah melihat log-nya.