Selama bertahun-tahun, organisasi di Indonesia membeli perangkat secure remote access dengan satu asumsi yang jarang diuji: perangkat itu ada di perimeter untuk melindungi jaringan internal. Kenyataan sepanjang beberapa tahun terakhir menunjukkan hal sebaliknya. Gerbang VPN, load balancer, dan appliance manajemen file justru menjadi target favorit penyerang karena satu alasan sederhana: perangkat itu harus terbuka ke internet agar berguna.
Pada 1 September 2026, SonicWall menerbitkan advisory SNWLID-2026-0016 yang mengumumkan dua kerentanan pada lini SMA1000 — gerbang akses jarak jauh kelas enterprise yang dipakai untuk memberi karyawan akses ke aplikasi internal. Keduanya sudah dieksploitasi di alam nyata sebelum patch tersedia, dan jika dirangkai, keduanya menghasilkan eksekusi kode jarak jauh tanpa autentikasi sama sekali. Sehari kemudian, CISA memasukkan keduanya ke katalog Known Exploited Vulnerabilities (KEV) dengan tenggat remediasi hanya tiga hari — indikator kuat bahwa eksploitasi yang teramati bukan sekadar percobaan iseng.
Artikel ini membedah bagaimana rantai serangan tersebut bekerja, mengapa pola kerentanan seperti ini terus berulang pada perangkat edge, dan langkah teknis yang perlu diambil organisasi Indonesia — termasuk kewajiban hukum yang menyertainya bila ternyata sudah terlanjur ditembus.
Apa Itu SMA1000 dan Mengapa Posisinya Krusial
SonicWall Secure Mobile Access (SMA) 1000 Series adalah appliance gerbang akses jarak jauh yang menjembatani pengguna eksternal dengan sumber daya internal: aplikasi web internal, file share, RDP, hingga akses tingkat jaringan. Secara arsitektur, perangkat ini memiliki dua antarmuka penting:
- Appliance Work Place (AWP) — portal yang diakses pengguna akhir. Karena sifatnya, antarmuka ini biasanya memang terekspos langsung ke internet.
- Appliance Management Console (AMC) — konsol administrasi tempat kebijakan akses, sertifikat, dan konfigurasi sistem dikelola. Antarmuka ini seharusnya hanya dapat dijangkau dari jaringan manajemen internal.
Pembagian ini adalah desain keamanan yang wajar: yang publik hanya portal pengguna, sedangkan konsol admin tersembunyi. Seluruh rantai serangan yang dibahas berikut ini berdiri di atas satu premis — pembatas antara kedua antarmuka itu bisa dilipat.
CVE-2026-83548: SSRF Pra-Autentikasi dengan Skor CVSS 10.0
Kerentanan pertama, CVE-2026-83548, adalah Server-Side Request Forgery (SSRF) pra-autentikasi pada antarmuka Appliance Work Place, dengan skor dasar CVSS v3.1 10.0 — nilai maksimum. Skor sempurna ini tidak lahir dari kebetulan: vektornya jaringan, kompleksitasnya rendah, tidak butuh hak akses maupun interaksi pengguna, dan yang paling menentukan, metrik Scope berubah (S:C). Artinya dampak eksploitasi melewati batas komponen yang rentan dan merembet ke komponen lain.
Secara teknis, antarmuka Work Place mengekspos jalur akses alternatif yang tidak diniatkan, sehingga appliance dapat dipaksa bertindak sebagai forward proxy bagi penyerang. Inilah pola klasik yang dalam literatur keamanan disebut confused deputy: sebuah komponen yang memiliki otoritas tinggi (perangkat edge, yang punya akses ke jaringan internal dan ke konsol manajemennya sendiri) dibujuk untuk menggunakan otoritas itu atas perintah pihak yang tidak berwenang.
Pada SSRF, penyerang tidak perlu menembus tembok. Ia cukup meminta penjaga gerbang mengambilkan sesuatu dari dalam — dan penjaga gerbang itu tidak pernah diajari untuk bertanya siapa yang meminta.
SSRF sering diremehkan sebagai kerentanan "kelas menengah" karena dampaknya terkesan hanya membaca isi endpoint internal. Kasus ini menunjukkan mengapa penilaian itu keliru: nilai sebenarnya sebuah SSRF ditentukan oleh apa saja yang bisa dijangkau dari posisi perangkat yang dieksploitasi.
CVE-2026-83549: Injeksi Perintah OS yang "Aman" — Sampai Tidak Lagi
Kerentanan kedua, CVE-2026-83549, adalah OS command injection pada Appliance Management Console, yang muncul akibat penanganan karakter khusus yang tidak memadai (kelas kelemahan CWE-78). Dinilai berseverity high, bukan critical, karena satu syarat mitigasi penting: eksploitasi mandiri memerlukan administrator yang sudah terautentikasi serta kondisi sistem tertentu.
Dalam kertas penilaian risiko, temuan seperti ini sering diberi prioritas rendah dengan argumen "hanya bisa dieksploitasi admin, dan admin sudah punya akses penuh". Argumen itu valid — selama syarat autentikasinya benar-benar berlaku.
Rantai Serangan: Ketika Dua Temuan Sedang Menjadi Satu Bencana
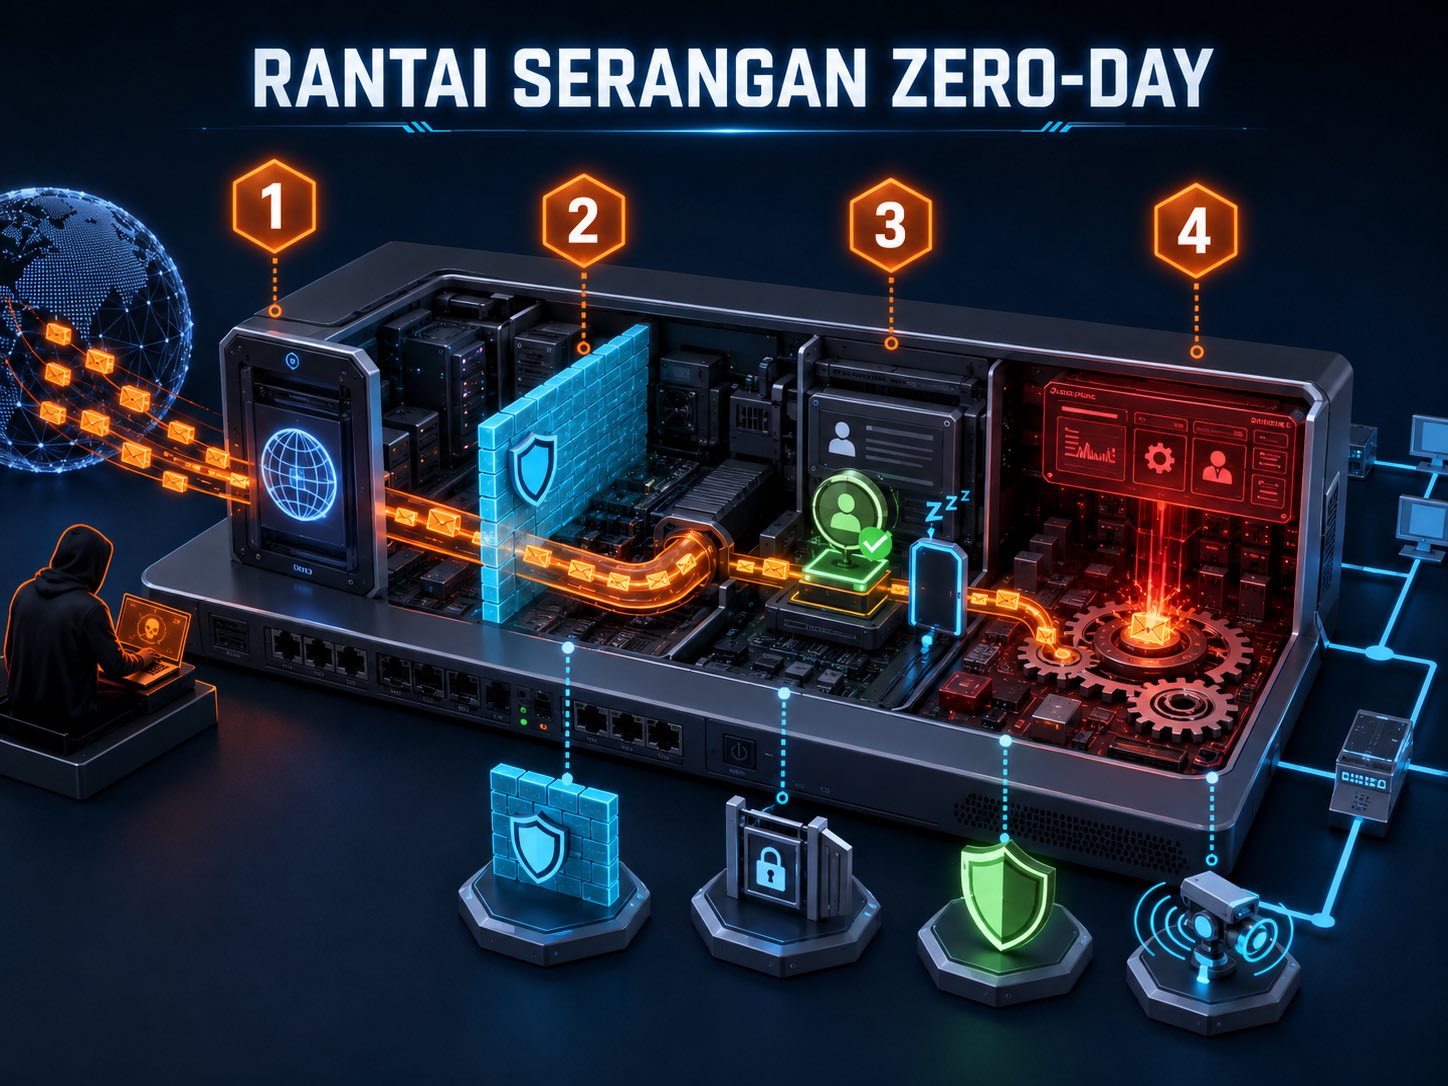
Nilai riil dari kedua kerentanan tersebut baru terlihat ketika dirangkai. Alurnya, berdasarkan analisis publik yang tersedia:
- Penyerang eksternal tanpa kredensial mengirim permintaan HTTP yang dirancang khusus ke antarmuka Work Place yang terekspos internet.
- Jalur proxy yang tidak diniatkan (CVE-2026-83548) meneruskan permintaan itu ke AMC.
- AMC menerima permintaan tersebut sebagai lalu lintas yang datang dari sumber internal terpercaya, sehingga tidak melakukan verifikasi autentikasi secara independen.
- Payload injeksi perintah (CVE-2026-83549) dieksekusi pada level sistem operasi appliance.
Hasil akhirnya: RCE tanpa autentikasi pada perangkat yang duduk tepat di perbatasan jaringan, memegang konfigurasi akses, sesi pengguna aktif, sertifikat, dan seed autentikasi.
Pelajaran arsitekturalnya penting dan berlaku jauh di luar produk ini: autentikasi yang mengandalkan asal lalu lintas (network position) bukanlah autentikasi. Ini persis prinsip yang mendasari Zero Trust sebagaimana dirumuskan NIST SP 800-207 — setiap permintaan harus diverifikasi berdasarkan identitas dan konteks, bukan karena "datang dari dalam".
Versi Terdampak dan Perbaikannya
Kerentanan memengaruhi SMA1000 model 6210, 7210, dan 8200v pada versi berikut:
- Cabang 12.4.3: versi 12.4.3-03453 platform-hotfix dan sebelumnya — diperbaiki pada 12.4.3-03526 platform-hotfix atau lebih tinggi.
- Cabang 12.5.0: versi 12.5.0-02835 platform-hotfix dan sebelumnya — diperbaiki pada 12.5.0-02952 platform-hotfix atau lebih tinggi.
Data pemindaian Shadowserver menunjukkan lebih dari 400 perangkat SMA1000 dengan antarmuka manajemen atau Work Place yang dapat dijangkau langsung dari internet publik pada periode pengungkapan. Angka ini adalah populasi global, namun memberi gambaran bahwa perangkat kelas ini lazim dibiarkan terbuka — dan pemilik seringkali tidak memiliki inventaris yang akurat tentang apa saja yang terekspos.
Mengapa Menambal Saja Tidak Cukup
Poin ini sering luput. Karena eksploitasi terjadi sebelum pengungkapan publik dan sebelum patch tersedia, memasang hotfix hari ini tidak menjawab pertanyaan apakah perangkat sudah dikompromikan minggu lalu. Menambal menutup pintu; ia tidak mengeluarkan orang yang sudah berada di dalam ruangan.
Situasinya diperberat oleh karakter perangkat edge yang membuatnya sulit diinvestigasi:
- Tidak bisa dipasangi EDR. Appliance berbasis sistem operasi tertutup umumnya tidak menerima agen endpoint pihak ketiga, sehingga visibilitas SOC nyaris nol.
- Log terbatas dan berotasi cepat. Bila log tidak diteruskan ke SIEM eksternal, jejak serangan bisa hilang sebelum ada yang menyadari.
- Persistensi bertahan melewati patch. Kredensial, sesi, dan seed TOTP yang dicuri sebelum penambalan tetap berlaku setelahnya, kecuali dirotasi eksplisit.
- Belum ada IoC publik. Pada saat riset ini disusun, tidak ada indikator kompromi, PoC publik, maupun atribusi aktor yang dipublikasikan. Deteksi berbasis signature tidak dapat diandalkan; yang tersisa adalah threat hunting berbasis perilaku.
Langkah Teknis yang Perlu Diambil
1. Tambal dan verifikasi versi (segera)
Naikkan ke 12.4.3-03526 atau 12.5.0-02952 ke atas. Verifikasi versi hasil pemasangan, jangan berhenti pada asumsi bahwa proses upgrade berhasil.
2. Kurangi permukaan serangan
Antarmuka AMC tidak boleh dapat dijangkau dari internet dalam kondisi apa pun. Batasi ke jaringan manajemen terpisah (out-of-band) atau melalui jump host dengan MFA. Untuk portal Work Place yang memang harus publik, pertimbangkan geofencing dan pembatasan laju permintaan di lapisan depan.
3. Asumsikan kompromi, lalu buktikan sebaliknya
Perlakukan setiap perangkat yang sempat rentan dan terekspos sebagai suspect hingga terbukti bersih. Fokus perburuan:
- Permintaan tak lazim ke jalur Work Place, terutama pola yang menyerupai proxy atau berisi URL/host internal sebagai parameter.
- Aktivitas administratif pada AMC yang tidak berkorelasi dengan sesi login admin yang sah.
- Perubahan konfigurasi, penambahan akun, atau modifikasi kebijakan akses tanpa tiket perubahan yang mendasarinya.
- Koneksi keluar dari appliance ke destinasi yang tidak dikenal — perangkat edge seharusnya memiliki profil lalu lintas keluar yang sangat sempit dan mudah dibuat baseline-nya.
4. Bila ada bukti kompromi, jangan tambal-sulam
Panduan vendor tegas: lakukan re-image perangkat fisik atau re-deploy untuk appliance virtual, ubah seluruh kata sandi pengguna dan administrator, serta reset token TOTP. Langkah terakhir ini paling sering dilewatkan, padahal seed MFA yang bocor membuat penyerang tetap bisa membangkitkan kode yang valid meski kata sandi sudah diganti.
5. Perbaiki prosesnya, bukan hanya insidennya
Masukkan perangkat edge ke dalam siklus manajemen kerentanan berbasis risiko: inventaris aset yang terekspos internet, pemantauan advisory vendor secara aktif, serta SLA penambalan khusus untuk kategori internet-facing yang jauh lebih pendek dari aset internal. Kerangka NIST Cybersecurity Framework 2.0 (fungsi Identify dan Protect) dan kontrol ISO/IEC 27001:2022 Annex A 8.8 (Management of technical vulnerabilities) menyediakan struktur yang bisa langsung diadopsi.
Konteks Indonesia: Kewajiban Hukum yang Ikut Menyertai
Perangkat gerbang akses jarak jauh menyimpan dan memproses data yang secara hukum tergolong sensitif — identitas pengguna, kredensial, dan pola akses. Bila kompromi pada perangkat ini berujung pada kebocoran data pribadi, konsekuensinya bukan hanya teknis.
UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi mewajibkan Pengendali Data Pribadi menyampaikan pemberitahuan tertulis kepada pemilik data dan lembaga pengawas dalam waktu 3x24 jam sejak diketahuinya kegagalan pelindungan data pribadi. Pemberitahuan tersebut harus memuat data pribadi yang terungkap, kapan dan bagaimana hal itu terjadi, serta upaya penanganan dan pemulihannya. Kerangka pelaksanaannya diperkuat oleh PP No. 33 Tahun 2026, dengan tenggat kepatuhan penuh yang harus dipenuhi organisasi Indonesia.
Implikasi praktisnya jelas: organisasi tidak dapat memenuhi tenggat 3x24 jam jika tidak memiliki kapabilitas forensik dan logging yang memadai sebelum insiden terjadi. Perangkat edge yang lognya tidak pernah diteruskan ke SIEM akan membuat pertanyaan "data apa yang diakses dan sejak kapan" tak terjawab — dan ketidakmampuan menjawab itu sendiri merupakan risiko kepatuhan.
Skala ancamannya juga bukan abstraksi. BSSN mencatat sekitar 5,5 miliar anomali dan serangan siber sepanjang 2025, meningkat drastis dibanding rata-rata tahunan periode 2020–2024, dengan tren yang berlanjut pada 2026. Perangkat edge yang terekspos adalah salah satu titik masuk yang paling konsisten diincar dalam volume sebesar itu.
Penutup
Rantai CVE-2026-83548 dan CVE-2026-83549 adalah pengingat tentang pola yang akan terus berulang: kerentanan "sedang" yang dianggap tidak berbahaya karena butuh autentikasi menjadi fatal ketika dipasangkan dengan kelemahan yang meruntuhkan asumsi autentikasi itu. Penyerang berpikir dalam rantai; penilaian risiko yang menilai temuan satu per satu secara terpisah akan selalu meremehkan risiko sebenarnya.
Bagi organisasi Indonesia, tindakan konkretnya dimulai dari pertanyaan yang sederhana namun sering tak terjawab: apa saja perangkat kami yang saat ini terbuka ke internet, versi berapa, dan siapa yang bertanggung jawab menambalnya? Inventaris yang akurat, log yang diteruskan keluar dari perangkat, segmentasi antarmuka manajemen, dan rencana respons yang sudah diuji — empat hal itu jauh lebih menentukan daripada merek perangkat yang dipilih.
Catatan: informasi teknis pada artikel ini disusun berdasarkan advisory vendor dan analisis publik yang tersedia pada awal September 2026. Detail teknis dan panduan mitigasi dapat berubah; selalu rujuk advisory resmi vendor untuk informasi terbaru sebelum mengambil keputusan operasional.