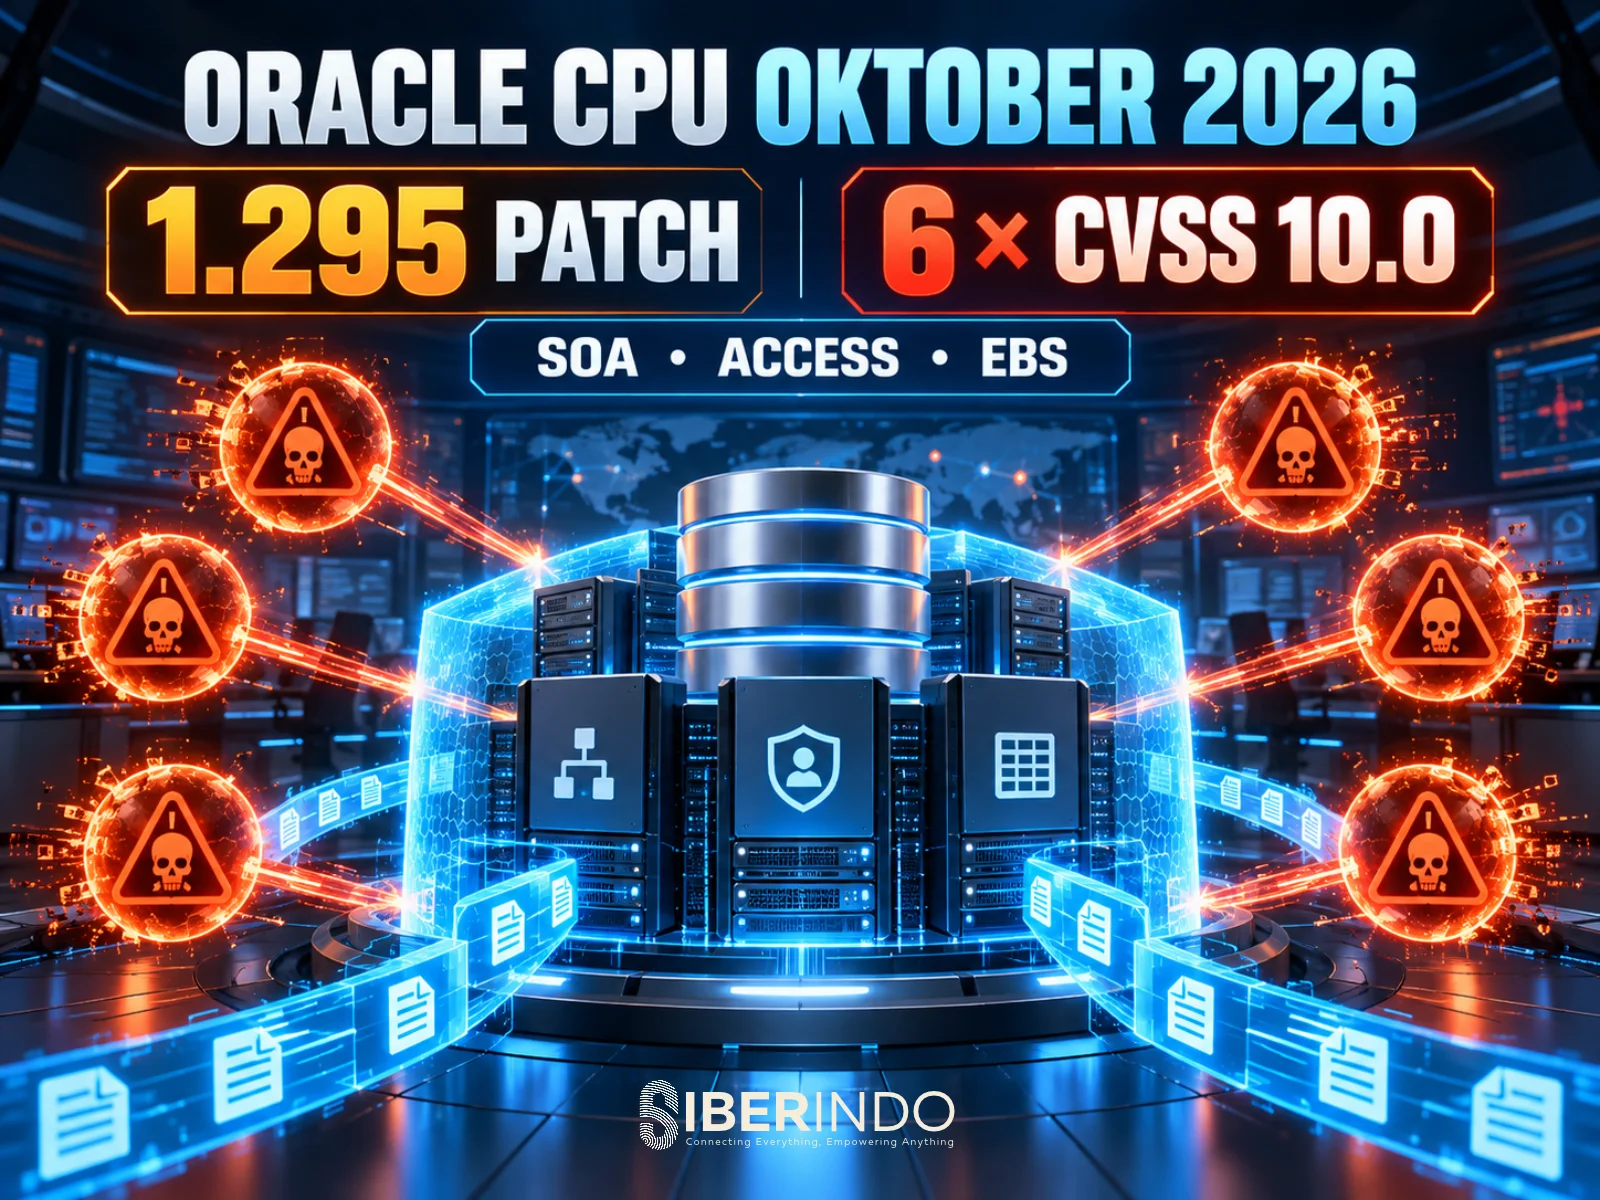
Bagi banyak bank, BUMN, perusahaan telekomunikasi, dan instansi pemerintah di Indonesia, Oracle bukan sekadar vendor: database, middleware, dan aplikasi bisnisnya sering menjadi tulang punggung sistem inti. Karena itu, Critical Patch Update (CPU) Oracle yang dirilis pada 20 Oktober 2026 layak dibaca dengan serius. Edisi kali ini memuat 1.295 patch keamanan baru, termasuk enam celah dengan skor CVSS 10.0 yang berpotensi dieksploitasi dari jaringan tanpa autentikasi.
Artikel ini merangkum isi CPU Oktober 2026 berdasarkan advisori resmi Oracle dan analisis pihak ketiga, menjelaskan mengapa angkanya tampak membingungkan, lalu menyusun urutan kerja yang realistis bagi tim IT di Indonesia. Perlu ditegaskan sejak awal: hingga tulisan ini disusun, advisori Oracle tidak menyatakan adanya eksploitasi aktif atas enam celah tersebut, dan analisis yang kami baca juga tidak mencatat CVE dari rilis ini di katalog CISA KEV. Artinya ini adalah momentum untuk menambal sebelum penyerang bergerak, bukan respons insiden.
Gambaran Besar: Mengapa Angkanya Berbeda-beda
Berbagai media melaporkan angka yang tampak tidak sama: 1.295, 1.209, atau 112 patch kritis. Ketiganya benar, hanya mengukur hal yang berbeda. Oracle menghitung jumlah patch keamanan baru, yaitu 1.295. Analisis Tenable yang dikutip media menghitung 1.209 CVE unik, karena satu CVE (misalnya celah pada pustaka pihak ketiga) bisa memerlukan perbaikan di beberapa produk sekaligus. Dari jumlah itu, Tenable mencatat 112 patch kritis yang mencakup 95 CVE unik.
Distribusinya sangat terkonsentrasi. Fusion Middleware menerima 206 patch, dan 134 di antaranya menutup celah yang berpotensi dieksploitasi dari jarak jauh tanpa autentikasi. Setelah itu berturut-turut ada E-Business Suite (194), Siebel CRM (122), Communications (110), PeopleSoft (109), dan JD Edwards (102). Bagi organisasi yang memakai salah satu dari produk-produk ini, rilis bulan ini bukan rutinitas biasa.
Enam Celah CVSS 10.0 yang Perlu Diketahui
Menurut ringkasan risk matrix Oracle yang diulas eSecurityPlanet, enam celah berskor 10.0 tersebar di empat produk:
- Oracle E-Business Suite, komponen Workflow Notification Mailer: CVE-2026-101809, memengaruhi versi 12.2.3 hingga 12.2.15.
- Oracle Access Manager: CVE-2026-87337, versi 12.2.1.4.0 dan 14.1.2.1.0. Produk ini lazim dipakai sebagai gerbang single sign-on, sehingga dampaknya melampaui satu aplikasi.
- Oracle SOA Suite: tiga CVE, yaitu CVE-2026-91231, CVE-2026-91216, dan CVE-2026-91221, pada versi 12.2.1.4.0 dan 14.1.2.0.0. Dua di antaranya berada di SOA Fabric Layer dan melibatkan protokol T3 dan IIOP.
- JD Edwards EnterpriseOne Orchestrator: CVE-2026-91299, versi 9.2.0.0 hingga 9.2.26.5.
Celah pada Access Manager dan adapter SOA memakai HTTP sebagai jalur serangan, sedangkan dua celah SOA Fabric Layer memakai T3 dan IIOP. Perbedaan ini penting untuk mitigasi sementara, seperti dijelaskan di bawah.
Skor 10.0 berarti eksploitasi dari jaringan, tanpa autentikasi, dengan kompleksitas rendah, dan dampak penuh. Itu adalah potensi, bukan bukti serangan. Namun sejarah menunjukkan bahwa celah middleware Oracle yang dapat diakses lewat jaringan cepat dianalisis balik (patch diffing) oleh penyerang setelah patch dirilis.
Celah Penting Lain: Database dan Essbase
Di luar enam celah tertinggi, ada beberapa temuan yang relevan bagi tim database. Pada Database Server, isu dengan skor tertinggi adalah CVE-2026-75803 (CVSS 9.8) yang berkaitan dengan komponen OpenSSL di dalam RDBMS. Celah ini dapat dieksploitasi dari jarak jauh tanpa kredensial, dan Oracle mencatat bahwa ia juga memengaruhi instalasi client-only. Satu lagi patch Database untuk instalasi client-only adalah CVE-2026-54399. Ini mengingatkan bahwa server aplikasi atau stasiun kerja yang hanya memasang klien Oracle pun perlu masuk dalam inventaris patch.
Pada Essbase, beberapa celah berskor 9.8 hingga 9.9, di antaranya CVE-2026-91637 (9.9). Dari risk matrix yang terlihat pada halaman advisori, Essbase menyumbang sebagian besar celah tanpa autentikasi di kelompok tersebut. Jika organisasi Anda memakai Essbase untuk pelaporan keuangan atau perencanaan anggaran, jangan menganggapnya sistem internal yang aman begitu saja.
Versi yang Tidak Ada di Advisori Bukan Berarti Aman
Salah satu kesalahan yang paling sering terjadi adalah menyimpulkan bahwa versi lama tidak terdampak karena tidak tercantum. Tidak tercantum berarti Oracle tidak lagi mengujinya. Menurut analisis endoflife.ai, rilis yang tidak tercakup meliputi Oracle Database 18c, 12.2, 12.1, dan 11.2; WebLogic 12.1; E-Business Suite 12.1; serta MySQL 8.0 yang mencapai akhir masa dukungan pada April 2026. Oracle sendiri menyatakan versi lebih lama dari rilis yang terdampak kemungkinan besar juga terdampak. Catatan sumber tersebut perlu diverifikasi terhadap advisori resmi sebelum dijadikan dasar keputusan, tetapi pesannya jelas: sistem yang sudah di luar dukungan tidak akan menerima perbaikan.
Beberapa tonggak masa dukungan yang patut masuk kalender perencanaan: WebLogic 12.2.1.4 berakhir Premier Support pada 31 Desember 2026, dan JDK 26 tidak mendapat perbaikan Oktober karena Premier Support-nya telah berakhir sehingga pengguna disarankan pindah ke JDK 25 atau 27. Banyak instansi di Indonesia masih menjalankan sistem warisan di versi-versi ini, dan di sinilah utang teknis berubah menjadi risiko keamanan.
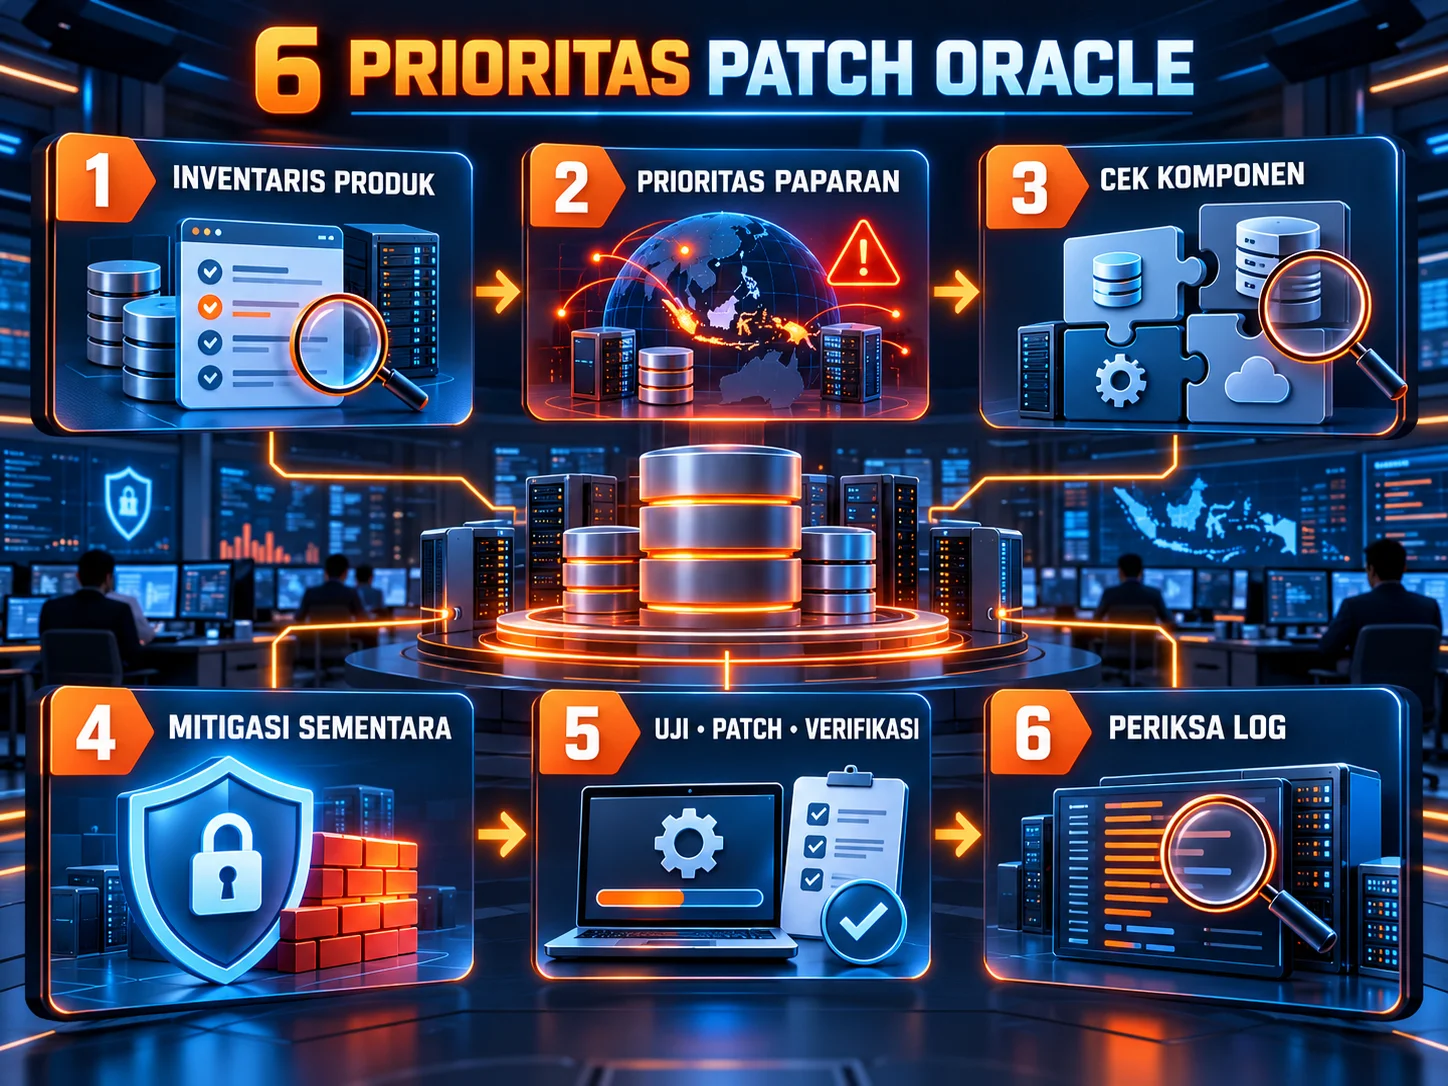
Panduan Prioritas bagi Tim IT di Indonesia
1. Buat inventaris produk Oracle yang jujur
Mulailah dari pertanyaan sederhana: produk Oracle apa yang berjalan, di versi berapa, dan siapa pemiliknya? Termasuk di dalamnya sistem yang dikelola vendor atau integrator, instalasi client-only, serta komponen yang tertanam di aplikasi lain. Tanpa inventaris, prioritas apa pun hanya tebakan.
2. Urutkan berdasarkan paparan jaringan, bukan hanya skor
Prioritas tertinggi adalah sistem yang menghadap internet atau menjadi gerbang autentikasi: Access Manager, E-Business Suite yang dibuka untuk pemasok atau mitra, dan endpoint SOA atau WebLogic yang dapat dijangkau dari luar. Setelah itu sistem internal yang dapat dijangkau dari segmen jaringan luas. Eksposur internal tetap penting, karena penyerang yang sudah masuk lewat phishing atau VPN akan mencari middleware seperti ini untuk bergerak lateral.
3. Perhatikan komponen yang tidak ikut terpatch
Administrator E-Business Suite perlu memeriksa komponen Oracle Database dan Fusion Middleware secara terpisah, karena Oracle menyatakan pembaruan keduanya tidak termasuk dalam risk matrix E-Business Suite. Banyak organisasi menambal aplikasinya tetapi lupa lapisan di bawahnya.
4. Mitigasi sementara bila patch harus menunggu jendela perawatan
Bila patch tidak dapat dipasang segera, kurangi permukaan serangan: batasi akses ke port HTTP/HTTPS manajemen dan endpoint layanan lewat firewall atau reverse proxy, dan blokir T3 serta IIOP dari segmen yang tidak membutuhkannya. Oracle sendiri menyebut mitigasi seperti memblokir protokol jaringan atau membatasi hak akses hanya bersifat sementara. Catat kontrol kompensasi tersebut beserta tanggal tinjauan ulang, dan jangan menganggapnya pengganti patch.
5. Uji, tambal, verifikasi
Siapkan cadangan dan prosedur rollback, uji fungsi bisnis esensial di lingkungan staging, lalu verifikasi tingkat patch setelah penerapan. Bila administrasi Oracle dialihdayakan, minta bukti penerapan patch, bukan sekadar pernyataan bahwa sudah selesai. Pindai ulang dan lacak pengecualian dengan pemilik serta tenggat yang jelas.
6. Periksa log tanpa berasumsi sudah dibobol
Telusuri log akses web server, log WebLogic, dan log autentikasi untuk permintaan tak biasa ke endpoint administrasi atau SOA, lonjakan kegagalan autentikasi, dan proses anak yang janggal dari proses Java. Tidak menemukan apa pun bukan jaminan, tetapi menemukan sesuatu pada tahap awal sangat menentukan.
Konteks Hukum dan Tata Kelola di Indonesia
Sistem Oracle di organisasi Indonesia sering menyimpan data pribadi: data nasabah, pegawai, pelanggan, hingga rekam transaksi. Menurut UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi, pengendali data wajib menjaga keamanan data pribadi dengan langkah teknis dan organisasi yang memadai. Menunda patch pada sistem yang diketahui rentan, ketika patch tersedia, akan sulit dipertanggungjawabkan bila terjadi kebocoran. Bagi penyelenggara sistem elektronik, UU ITE beserta regulasi turunannya juga menuntut keandalan dan keamanan sistem. Sektor yang diatur regulator sektoral, seperti perbankan dan keuangan, biasanya memiliki ketentuan tambahan tentang manajemen patch dan risiko teknologi informasi. Rekam jejak keputusan prioritas, tanggal patch, dan pengecualian yang disetujui akan sangat berguna sebagai bukti uji tuntas.
Dari sisi standar, pendekatan di atas selaras dengan kontrol manajemen kerentanan dalam ISO/IEC 27001:2022 dan fungsi Identify serta Protect pada NIST Cybersecurity Framework 2.0. Gunakan keduanya sebagai kerangka audit internal, bukan sekadar daftar centang.
Jadwal ke Depan
Oracle telah mengumumkan rilis berikutnya: Critical Security Patch Update bulanan pada 17 November dan 15 Desember 2026, lalu CPU triwulanan berikutnya pada 19 Januari 2027. Siklus ini sebaiknya dipetakan ke kalender perubahan internal agar patch Oracle menjadi proses rutin, bukan operasi darurat setiap kali ada angka besar di berita.
Penutup
Rilis Oktober 2026 menunjukkan pola yang sudah biasa bagi tim Oracle: volume tinggi, sebagian besar terkonsentrasi di middleware dan aplikasi bisnis, dan beberapa celah yang secara teori dapat dieksploitasi tanpa kredensial. Belum ada bukti eksploitasi aktif, dan itu justru alasan terbaik untuk bergerak sekarang. Mulailah dari inventaris, utamakan sistem yang terpapar jaringan dan gerbang autentikasi, patuhi urutan uji-tambal-verifikasi, dan jangan lupakan sistem lama yang sudah di luar dukungan. Siberindo dapat membantu organisasi Anda dalam penilaian kerentanan, penyusunan prioritas patch, hingga threat hunting pada lingkungan middleware.
Sumber: advisori Oracle Critical Patch Update Oktober 2026, eSecurityPlanet, SecurityWeek, CSO Online, dan endoflife.ai. Angka dan versi dapat direvisi oleh Oracle; selalu rujuk advisori resmi.