Bagi banyak perusahaan di Indonesia, jaringan SD-WAN adalah tulang punggung yang menghubungkan kantor pusat, cabang, gerai, dan pusat data. Orkestrator SD-WAN, yaitu konsol yang mengatur kebijakan dan konfigurasi seluruh perangkat tepi, karenanya merupakan salah satu komponen paling sensitif di jaringan. Pada 22 Oktober 2026, Arista mengumumkan bahwa celah SQL injection di VeloCloud Orchestrator (VCO) edisi on-premises, CVE-2026-114625, sudah dieksploitasi sebelum perbaikannya tersedia. Artikel ini membahas apa yang diketahui secara publik, mengapa celah ini berbahaya, dan langkah konkret yang dapat dikerjakan tim IT.
Apa yang terjadi
Menurut advisori Arista (Security Advisory 0199) yang dilaporkan oleh BleepingComputer, The Hacker News, dan SecurityWeek, CVE-2026-114625 adalah kerentanan SQL injection pada VCO dengan skor CVSS 9,9. Sejumlah laporan juga menyebut skor 9,4 pada CVSS v4.0. Arista menyatakan celah ini terdeteksi oleh Arista sendiri dan diketahui sedang dieksploitasi secara aktif. Badan keamanan siber AS, CISA, menambahkannya ke katalog Known Exploited Vulnerabilities (KEV) pada 23 Oktober 2026, dan Canadian Centre for Cyber Security turut menerbitkan peringatan.
Perlu dicatat apa yang belum diketahui: advisori tidak menjelaskan kapan serangan dimulai, orkestrator mana yang menjadi korban, atau apa yang dilakukan penyerang setelah masuk. Tidak ada atribusi resmi ke kelompok tertentu. Kita sebaiknya berhati-hati terhadap klaim yang lebih jauh dari fakta tersebut.
Mengapa celah ini berbahaya meski butuh login
Berbeda dengan dua zero-day VCO sebelumnya yang dilaporkan tidak memerlukan autentikasi, CVE-2026-114625 mensyaratkan penyerang memiliki akses jaringan ke antarmuka web VCO dan kredensial yang sah. Peran minimum yang cukup adalah Enterprise Read Only, peran pelanggan terendah. Dari akun serendah itu, penyerang dapat naik menjadi operator (superuser lokal) dan, menurut laporan, berpotensi memengaruhi host VCO itu sendiri.
Persyaratan login ini sering membuat tim menurunkan prioritas. Itu keliru, karena beberapa alasan:
- Akun read-only tersebar luas. Akun untuk vendor, tim NOC, auditor, atau integrasi pemantauan sering dibuat longgar dan jarang ditinjau.
- Kredensial mudah didapat. Kredensial dapat berasal dari infostealer, penggunaan ulang kata sandi, atau kebocoran data. Serangan kredensial adalah pola yang sangat umum.
- Antarmuka terbuka secara default. Laporan menyebut VCO terekspos secara default dan tidak ada pengaturan untuk mencegahnya, sehingga pembatasan akses harus dilakukan di lapisan jaringan.
- Dampaknya melebar. Orkestrator menyimpan konfigurasi, kunci, dan kredensial perangkat tepi. Pengambilalihan orkestrator berarti pengambilalihan visibilitas dan kendali atas seluruh jaringan cabang.
Cara kerja SQL injection secara ringkas
SQL injection terjadi ketika aplikasi menyusun kueri basis data dengan menyambung input pengguna secara langsung ke teks SQL. Penyerang menyisipkan fragmen SQL ke parameter yang seharusnya hanya berisi data biasa, sehingga basis data menjalankan perintah yang tidak dimaksudkan pengembang. Dalam kasus VCO, hasil yang dilaporkan adalah eskalasi hak akses: sesi berprivilese rendah memperoleh peran operator. Detail teknis eksploitasi tidak dipublikasikan Arista, dan kami sengaja tidak menebak-nebaknya. Pembelajaran umumnya tetap sama: kueri berparameter, validasi input, dan pemeriksaan otorisasi sisi server pada setiap tindakan adalah pertahanan dasar yang tidak boleh dilewati, bahkan pada produk keamanan dan jaringan.
Versi terdampak dan versi perbaikan
Hanya edisi on-premises VCO yang perlu ditindak. Edisi Hosted dan Dedicated dilaporkan sudah ditambal Arista pada tanggal advisori. VeloCloud Gateway dan Edge tidak terdampak oleh celah ini. Rilis perbaikannya adalah sebagai berikut:
- Seri 5.2: terdampak sebelum 5.2.3.18, perbaiki ke 5.2.3.18 atau lebih baru.
- Seri 6.1: terdampak sebelum 6.1.3.10, perbaiki ke 6.1.3.10 atau lebih baru.
- Seri 6.4: terdampak sebelum 6.4.2.12, perbaiki ke 6.4.2.12 atau lebih baru.
Arista menyatakan seri 7.0 dan rilis lain yang tidak tercantum tidak rentan. Rilis yang sudah end-of-support belum diperiksa Arista, jadi pengguna di versi tersebut disarankan menghubungi TAC. Satu poin penting: build yang menambal zero-day sebelumnya (misalnya 5.2.3.16 dan 6.4.2.8 untuk CVE-2026-93952) tidak otomatis aman dari celah baru ini. Jangan berasumsi bahwa tambalan September sudah cukup.
Pola yang berulang: orkestrator sebagai target bernilai tinggi
SecurityWeek menggambarkan ini sebagai zero-day VCO ketiga yang dieksploitasi dalam empat bulan (karakterisasi media, bukan pernyataan Arista). Terlepas dari hitungan persisnya, polanya konsisten dengan temuan kami pada artikel-artikel sebelumnya tentang perangkat gerbang email, akses jarak jauh, dan perangkat keamanan: penyerang menargetkan sistem manajemen karena satu pintu masuk memberi kendali atas banyak aset, dan banyak organisasi memperlakukannya sebagai "infrastruktur" yang jarang dipantau seperti server aplikasi. Dalam kerangka NIST Cybersecurity Framework 2.0, ini terkait langsung dengan fungsi Identify (inventaris aset), Protect (pembatasan akses), dan Detect (pemantauan aktivitas administratif).
Panduan tindakan untuk tim IT
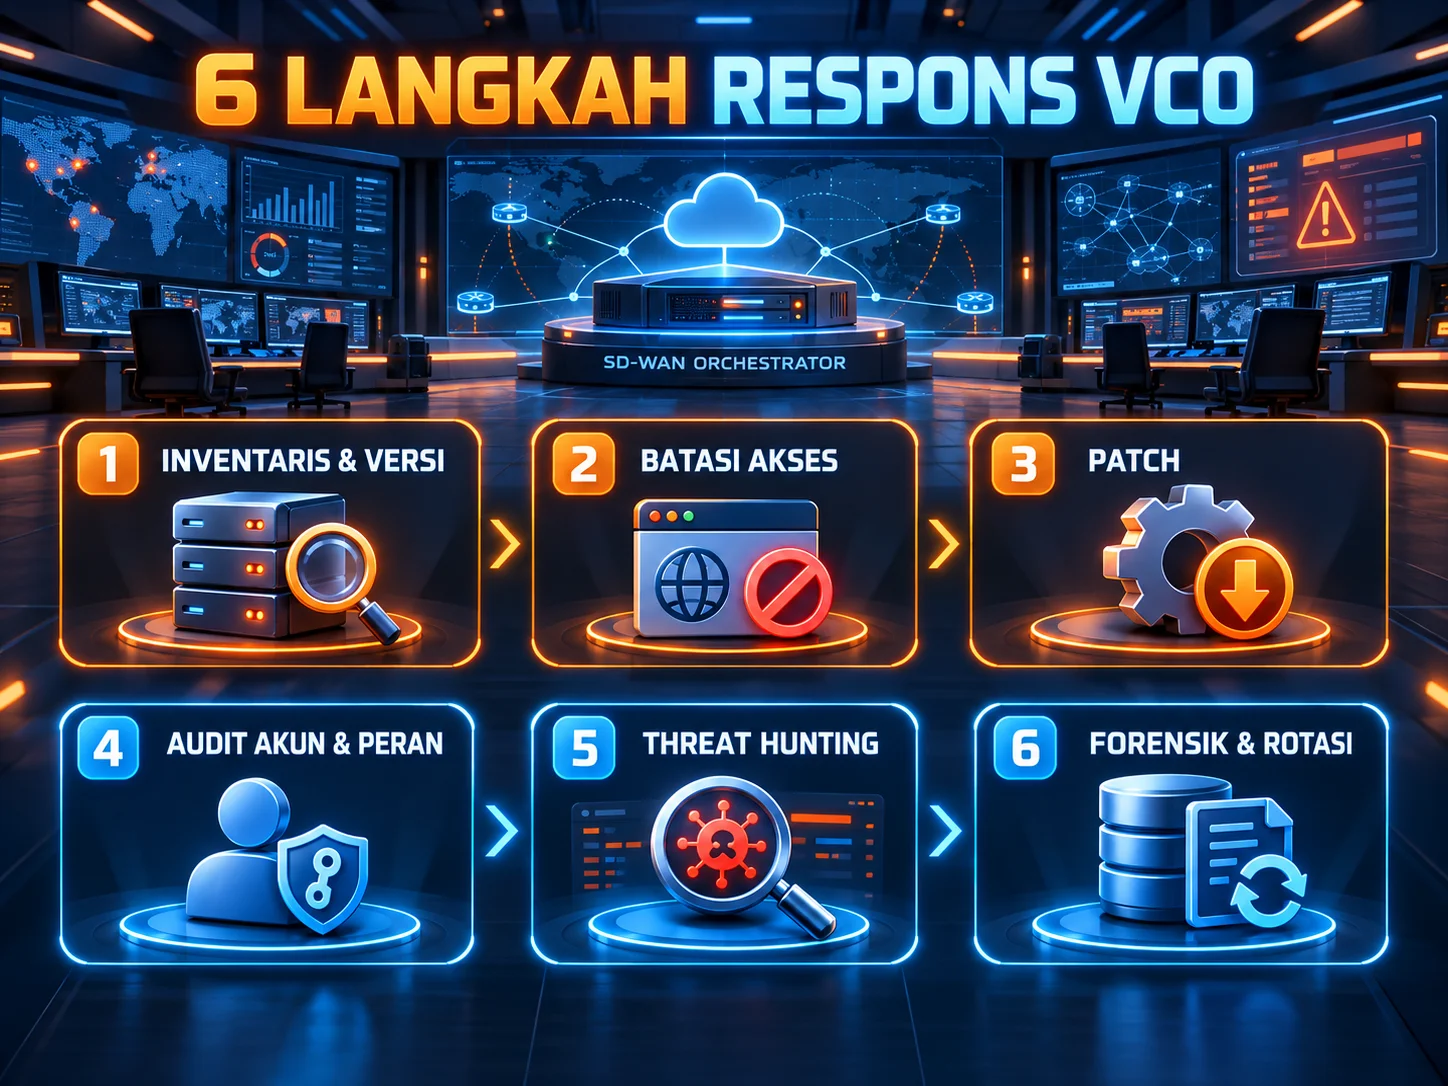
1. Inventarisasi dan pastikan versi
Tentukan apakah organisasi Anda atau mitra pengelola jaringan (MSP) menjalankan VCO on-premises. Catat versi build yang berjalan dan bandingkan dengan daftar rilis perbaikan di atas. Jika jaringan dikelola vendor atau integrator, minta konfirmasi tertulis tentang status VCO.
2. Batasi akses sebelum menambal
Selama jadwal peningkatan versi disiapkan, batasi antarmuka web VCO hanya dari jaringan administrasi atau VPN yang tepercaya. Ini mengurangi permukaan serangan segera, meski tidak menggantikan tambalan.
3. Tambal ke rilis yang benar
Naikkan ke rilis perbaikan pada seri yang Anda gunakan. Lakukan di jendela perawatan dengan cadangan konfigurasi yang valid, dan uji pemulihan jika memungkinkan.
4. Tinjau akun dan peran
Daftar seluruh akun yang memiliki peran apa pun di VCO, termasuk read-only. Nonaktifkan akun yang tidak aktif, hapus akun vendor yang kontraknya telah berakhir, dan pastikan autentikasi multifaktor serta kata sandi unik diterapkan sedapat mungkin. Cek apakah ada akun yang kredensialnya muncul di kebocoran data atau log infostealer.
5. Lakukan threat hunting
Berdasarkan indikator yang dilaporkan, periksa hal-hal berikut:
- Koneksi dari alamat IP yang dilaporkan terkait serangan, yaitu
74.82.197[.]86dan38.54.50[.]151. Perlakukan sebagai petunjuk awal saja, karena penyerang dapat dengan mudah berganti infrastruktur. - Akun yang berubah menjadi operator tanpa tiket perubahan, atau akun operator baru yang tidak dikenal.
- Sesi berprivilese rendah yang melakukan tindakan tulis atau administratif.
- Pola URL tidak biasa di log akses web: karakter ter-encode, referensi ke layanan internal, atau laju permintaan yang tinggi.
- Lalu lintas keluar yang tak terduga dari host VCO, daemon backdoor, atau webshell baru.
6. Jika ada indikasi kompromi
Amankan bukti sebelum memperbaiki: salin log web, aplikasi, sistem, dan basis data, serta catat cap waktu berkas. Prinsip forensik digital ini penting karena penambalan dapat menghapus jejak. Setelah itu, putar (rotate) kredensial, token API, dan rahasia perangkat yang tersimpan di orkestrator. Laporan publik belum menjelaskan apakah penambalan menghapus akses yang sudah diperoleh penyerang, sehingga penambalan saja tidak boleh dianggap sebagai pemulihan.
Konteks hukum dan tata kelola di Indonesia
Jika penyelidikan menemukan bahwa data pribadi dalam konfigurasi atau log yang dapat diakses penyerang terpengaruh, UU Pelindungan Data Pribadi (UU No. 27 Tahun 2022) mewajibkan pengendali data menyiapkan pemberitahuan kegagalan pelindungan data kepada subjek data dan lembaga yang berwenang. Karena itu, dokumentasikan versi, waktu penambalan, dan hasil tinjauan sejak awal; catatan ini juga berguna sebagai bukti uji tuntas. Bagi penyelenggara sistem elektronik, UU ITE dan kewajiban pengamanan sistem elektronik turut menjadi rujukan. Tim hukum dan kepatuhan perlu dilibatkan bila ada indikasi insiden nyata, dan koordinasi dengan BSSN dapat dipertimbangkan sesuai ketentuan yang berlaku. Artikel ini bukan nasihat hukum.
Pelajaran jangka panjang
Pertama, jangan biarkan konsol manajemen, baik SD-WAN, firewall, maupun gateway akses, dapat dijangkau dari internet tanpa kebutuhan yang jelas. Kedua, perlakukan akun read-only sebagai akun berisiko: peninjauan berkala dan MFA berlaku untuk semua peran. Ketiga, pantau aktivitas administratif pada platform jaringan seketat pada server produksi, termasuk perubahan peran dan akun baru. Keempat, miliki proses patch darurat untuk komponen yang masuk daftar KEV, karena status "dieksploitasi aktif" berarti waktu Anda sudah terbatas. Kelima, pastikan kontrak dengan MSP atau vendor mencakup kewajiban pemberitahuan dan batas waktu penambalan.
Penutup
CVE-2026-114625 mengingatkan kita bahwa celah "memerlukan autentikasi" tidak sama dengan "aman". Ketika akun dengan hak paling rendah dapat naik menjadi superuser pada sistem yang mengendalikan jaringan cabang, nilai kredensial sekecil apa pun ikut naik. Bagi organisasi Indonesia dengan banyak cabang, langkah paling mendesak sederhana: pastikan versi VCO, tambal ke rilis yang benar, batasi akses antarmuka, tinjau akun, dan telusuri indikator kompromi. Tim Siberindo siap membantu penilaian paparan, threat hunting, dan respons insiden untuk infrastruktur jaringan Anda.