Bagi banyak organisasi di Indonesia, aplikasi akses jarak jauh seperti BeyondTrust Remote Support adalah tulang punggung operasional: vendor TI, tim helpdesk, hingga penyedia layanan terkelola (MSP) memakainya untuk masuk ke server dan perangkat pelanggan. Justru karena posisinya yang istimewa itulah alat ini menjadi target bernilai tinggi. Pada 15–16 Oktober 2026, BeyondTrust mengungkap kerentanan kritis CVE-2026-102764 yang ternyata sudah dieksploitasi sejak 29 Agustus 2026, hampir enam pekan sebelum publik tahu. Artikel ini membedah apa yang terjadi, bagaimana pelaku bekerja, dan langkah konkret yang bisa diambil tim keamanan Anda.
Ringkasan Insiden
- Kerentanan: CVE-2026-102764, skor CVSS 4.0 sebesar 9,3 (Kritis), pada BeyondTrust Remote Support.
- Jenis celah: penyerang tanpa autentikasi dapat melakukan operasi berkas pada appliance, yang berujung pada kendali tingkat host.
- Versi terdampak: Remote Support self-hosted hingga versi 26.2.3. Privileged Remote Access (PRA) memakai kode yang sama dan ikut ditambal sebagai langkah pencegahan, meski BeyondTrust menyatakan tidak menemukan cara mengeksploitasinya.
- Advisori: BT26-05. Pada 16 Oktober 2026 celah ini masuk katalog Known Exploited Vulnerabilities (KEV) milik CISA.
- Atribusi: Mandiant dan Google Threat Intelligence Group mengaitkannya dengan klaster spionase yang diduga berafiliasi dengan Tiongkok, dilacak sebagai ARMORY CASTLE (sebelumnya UNC5221). CrowdStrike menyebut klaster yang sama sebagai WARP PANDA. Ini atribusi analis, bukan bukti tanggung jawab negara.
Linimasa: 47 Hari Tanpa Disadari Publik
Linimasa insiden ini adalah pelajaran tersendiri. Menurut keterangan BeyondTrust dan laporan media keamanan, eksploitasi pertama terjadi pada 29 Agustus 2026 terhadap satu instans yang di-host BeyondTrust dan satu appliance self-hosted milik pelanggan. Pada 27 September, kampanye terhadap appliance tepi (edge) vendor lain menjadi berita publik dan memicu perburuan ancaman di banyak perusahaan. Pada 28 September, tim BeyondTrust menemukan aktivitas mencurigakan; dilaporkan bahwa alert dari platform deteksinya sempat ditutup sebagai false positive oleh alat triase. Patch BT26-05 dirilis pada 8 Oktober (instans SaaS ditambal otomatis pada 8–9 Oktober), lalu pengungkapan terkoordinasi dilakukan pada 15–16 Oktober.
Artinya, selama kurang lebih 47 hari, appliance yang menghadap internet berada dalam risiko tanpa ada patch maupun peringatan publik. Inilah ciri khas zero-day: menambal setelah rilis tidak menghapus kemungkinan bahwa Anda sudah disusupi sebelumnya.
Anatomi Serangan: Dari Berkas ke Root dalam Hitungan Menit
Detail teknis bug itu sendiri sengaja belum dibuka BeyondTrust sampai appliance pelanggan ditambal. Namun perilaku pascaeksploitasi sudah dipaparkan cukup jelas oleh Mandiant dan dilaporkan media, dan inilah yang paling berguna bagi pembela.
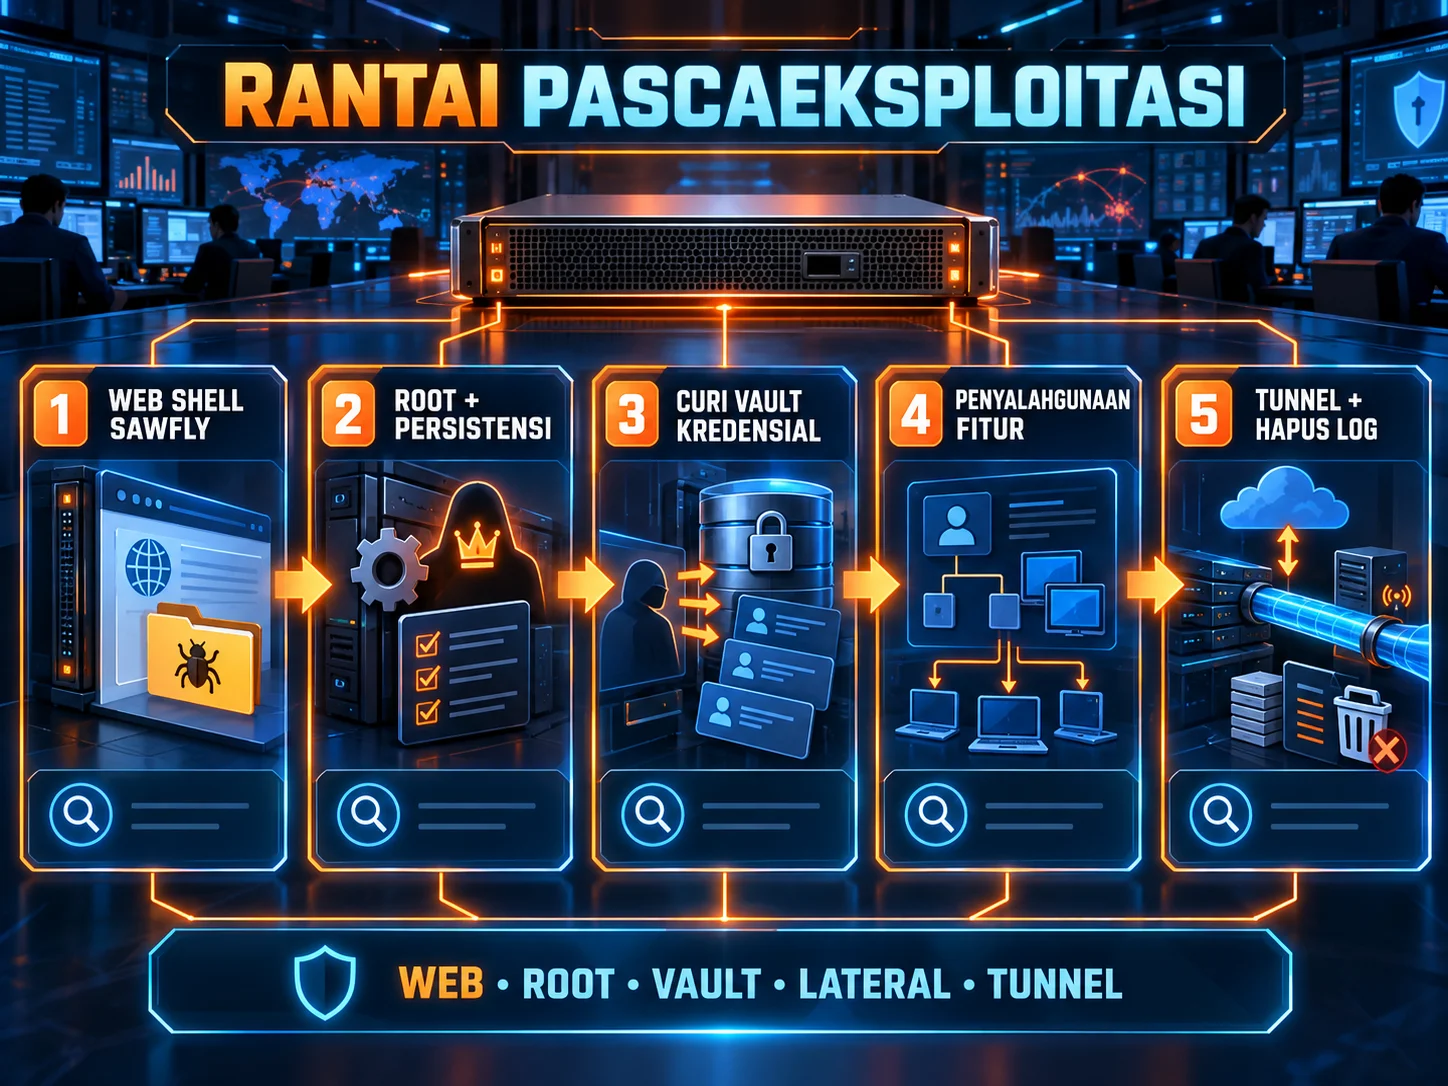
1. Web shell dan akses awal
Pelaku memasang web shell PHP bernama SAWFLY di direktori web appliance. Laporan menyebut web shell itu muncul sekitar 11 menit setelah permintaan berbahaya pertama. Web shell berjalan melalui server web yang sudah ada, sehingga tidak perlu membuka port baru.
2. Eskalasi hak akses ke root dan persistensi
Pelaku menyalin /bin/sh menjadi /usr/bin/dbus-authd, mengatur kepemilikan root dan bit SUID, sebuah teknik penyamaran nama biner yang klasik. Untuk bertahan melewati reboot dan reset konfigurasi, skrip startup menambahkan entri sudo tanpa kata sandi pada templat sudoers.
3. Pencurian kredensial
Pelaku berulang kali mencoba mengekstrak vault kredensial memakai utilitas baris perintah milik produk, bt-secrets. Ini bagian paling berbahaya: appliance akses jarak jauh menyimpan atau menjembatani kredensial ke banyak sistem hilir.
4. Menyalahgunakan fitur produk
Dengan akun administrator yang dikuasai, pelaku menaikkan izin Jump Item dan Team menjadi Administrator, sehingga dapat membuka sesi jarak jauh ke sistem-sistem di belakang appliance. Pelaku tidak sekadar mengeksploitasi bug; ia memakai fitur sah produk untuk bergerak lateral.
5. Terowongan dan penghapusan jejak
Pelaku memasang BARECLAW, tunneler SOCKS5 kustom yang diarahkan lewat konfigurasi HAProxy yang diubah dan listener lokal tersembunyi. Lalu lebih dari selusin log sistem, server web, dan aplikasi dihapus. Lalu lintas disamarkan melalui VPN komersial serta router rumah atau kantor kecil yang telah dibobol, sehingga alamat IP sumber tampak "biasa".
Pelajaran utama: jika log lokal appliance adalah satu-satunya sumber bukti Anda, pelaku yang berpengalaman akan menghapusnya. Log harus dikirim keluar perangkat secara real time.
Mengapa Ini Penting bagi Indonesia
Alat akses jarak jauh istimewa (remote support dan privileged access) banyak dipakai bank, fintech, operator telekomunikasi, BUMN, rumah sakit, serta MSP lokal yang melayani puluhan klien sekaligus. Satu appliance yang jebol dapat berarti akses ke banyak jaringan. Insiden ini juga sejalan dengan pola yang sudah kami bahas di beberapa artikel sebelumnya: perangkat tepi dan antarmuka manajemen menjadi sasaran favorit karena berada di internet, berhak tinggi, dan jarang diawasi seketat endpoint biasa.
Dari sisi regulasi, bila penyusupan menyebabkan akses atau kebocoran data pribadi, pengendali data wajib memperhatikan kewajiban pelindungan dan notifikasi insiden menurut UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi serta aturan turunannya. Bagi penyelenggara sistem elektronik, UU ITE dan regulasi sektoral (misalnya OJK atau BI untuk sektor keuangan) juga relevan. Konsultasikan interpretasi kewajiban pelaporan dengan penasihat hukum organisasi Anda.
Panduan Respons Langkah demi Langkah
Langkah 1: Inventarisasi
Tentukan apakah organisasi Anda memakai Remote Support atau PRA, dan apakah self-hosted atau SaaS. Pelanggan SaaS tidak perlu menambal, tetapi Mandiant tetap menyarankan rotasi kredensial dan tinjauan konfigurasi. Jangan lupa instans yang dikelola vendor atau MSP Anda; tanyakan secara tertulis status patch mereka.
Langkah 2: Tambal, tetapi jangan berhenti di situ
Appliance self-hosted pada versi 24.3.1 atau lebih baru dapat menerapkan patch BT26-05-RS lewat antarmuka /appliance; versi lebih lama harus ditingkatkan lebih dulu. Peningkatan versi tidak menghapus kompromi yang sudah terjadi.
Langkah 3: Anggap terpapar bila ada di internet pada periode risiko
Appliance yang dapat dijangkau dari internet dan berjalan pada versi rentan sejak akhir Agustus 2026 sebaiknya diperlakukan sebagai berpotensi terkompromi sampai terbukti sebaliknya.
Langkah 4: Forensik sebelum membangun ulang
Ambil snapshot atau image appliance sebelum reboot atau rebuild agar bukti tidak hilang. Bila terbukti dikompromikan, bangun ulang dari image bersih, bukan sekadar membersihkan.
Langkah 5: Rotasi kredensial dalam urutan yang benar
Rotasi secret yang disimpan atau diinjeksikan appliance hanya setelah ditambal, agar kredensial baru tidak mendarat di perangkat yang masih dikuasai penyerang. Tinjau pula pendaftaran MFA baru pada akun istimewa.
Panduan Threat Hunting
Berikut titik awal perburuan berbasis perilaku, selaras dengan panduan BeyondTrust dan temuan Mandiant. Indikator spesifik (hash, YARA) tersedia melalui sumber resmi vendor dan Mandiant; artikel ini tidak mengarang IOC.
- Sesi istimewa dari alamat IP residensial atau VPN komersial yang tidak dikenal.
- Berkas skrip tak dikenal di direktori web, terutama berkas PHP baru.
- Akun layanan web yang memunculkan proses shell.
- Biner mencurigakan seperti
/usr/bin/dbus-authddengan bit SUID, atau perubahan pada templat sudoers. - Perubahan izin Jump Item atau Team, serta kebijakan sesi yang tidak sah.
- Perubahan konfigurasi HAProxy, listener lokal baru, atau lalu lintas SOCKS keluar dari appliance.
- Celah (gap) pada pengiriman log atau penghapusan log yang tidak terjadwal.
Contoh pemeriksaan cepat pada host Linux appliance (hanya bila Anda berwenang dan setelah snapshot diambil):
# Cari biner SUID yang baru atau tidak lazim
find / -xdev -perm -4000 -type f -printf '%TY-%Tm-%Td %p\n' 2>/dev/null | sort -r | head -30
# Periksa biner yang menyamar
ls -l /usr/bin/dbus-authd 2>/dev/null
# Cari berkas PHP yang diubah dalam 90 hari terakhir di web root (sesuaikan path)
find /path/ke/webroot -name '*.php' -mtime -90 -ls
# Periksa entri sudoers yang mengizinkan NOPASSWD
grep -R "NOPASSWD" /etc/sudoers /etc/sudoers.d 2>/dev/null
Pengerasan Jangka Panjang
- Kurangi paparan: batasi antarmuka yang terbuka, batasi akses admin hanya dari jaringan tepercaya, dan batasi lalu lintas keluar dari appliance (egress filtering).
- Kirim log keluar perangkat: teruskan syslog dan event sesi ke SIEM hampir real time, karena pelaku terbukti menghapus log lokal.
- Segmentasi: jangan biarkan appliance akses jarak jauh menjangkau seluruh jaringan; terapkan prinsip hak akses minimum pada Jump Item.
- Kelola alert dengan hati-hati: BeyondTrust sendiri mengakui alert awalnya sempat tertutup sebagai false positive. Tinjau aturan auto-closing agar sinyal dari perangkat tepi tidak ikut terbuang.
- Latih respons insiden: siapkan runbook khusus kompromi perangkat tepi, termasuk siapa yang berwenang memutus appliance dari jaringan.
- Tuntut transparansi vendor dan MSP: masukkan kewajiban notifikasi patch dan insiden dalam kontrak.
Catatan Kehati-hatian
Beberapa hal masih belum jelas: mekanisme teknis bug belum dipublikasikan, belum ada konfirmasi berapa pelanggan lain yang terdampak, dan laporan media sedikit berbeda soal tanggal patch (8 atau 9 Oktober) serta dugaan penggunaan AI oleh pelaku, yang menurut BeyondTrust belum didukung bukti forensik. Pantau advisori resmi BT26-05 dan publikasi Mandiant karena detail dapat berubah.
Penutup
CVE-2026-102764 menegaskan bahwa alat yang dibeli untuk mengamankan akses justru dapat menjadi titik masuk tunggal ke seluruh jaringan. Menambal itu perlu, tetapi tidak cukup: periksa apakah Anda sudah disusupi, kirim log ke luar perangkat, putar ulang kredensial dengan urutan yang benar, dan batasi apa yang bisa dijangkau appliance. Tim Siberindo siap membantu asesmen kompromi, threat hunting, dan forensik digital bagi organisasi Anda.
Sumber rujukan: advisori BeyondTrust BT26-05, laporan Mandiant/Google Threat Intelligence Group, CSO Online, dan peringatan CISA tanggal 16 Oktober 2026.