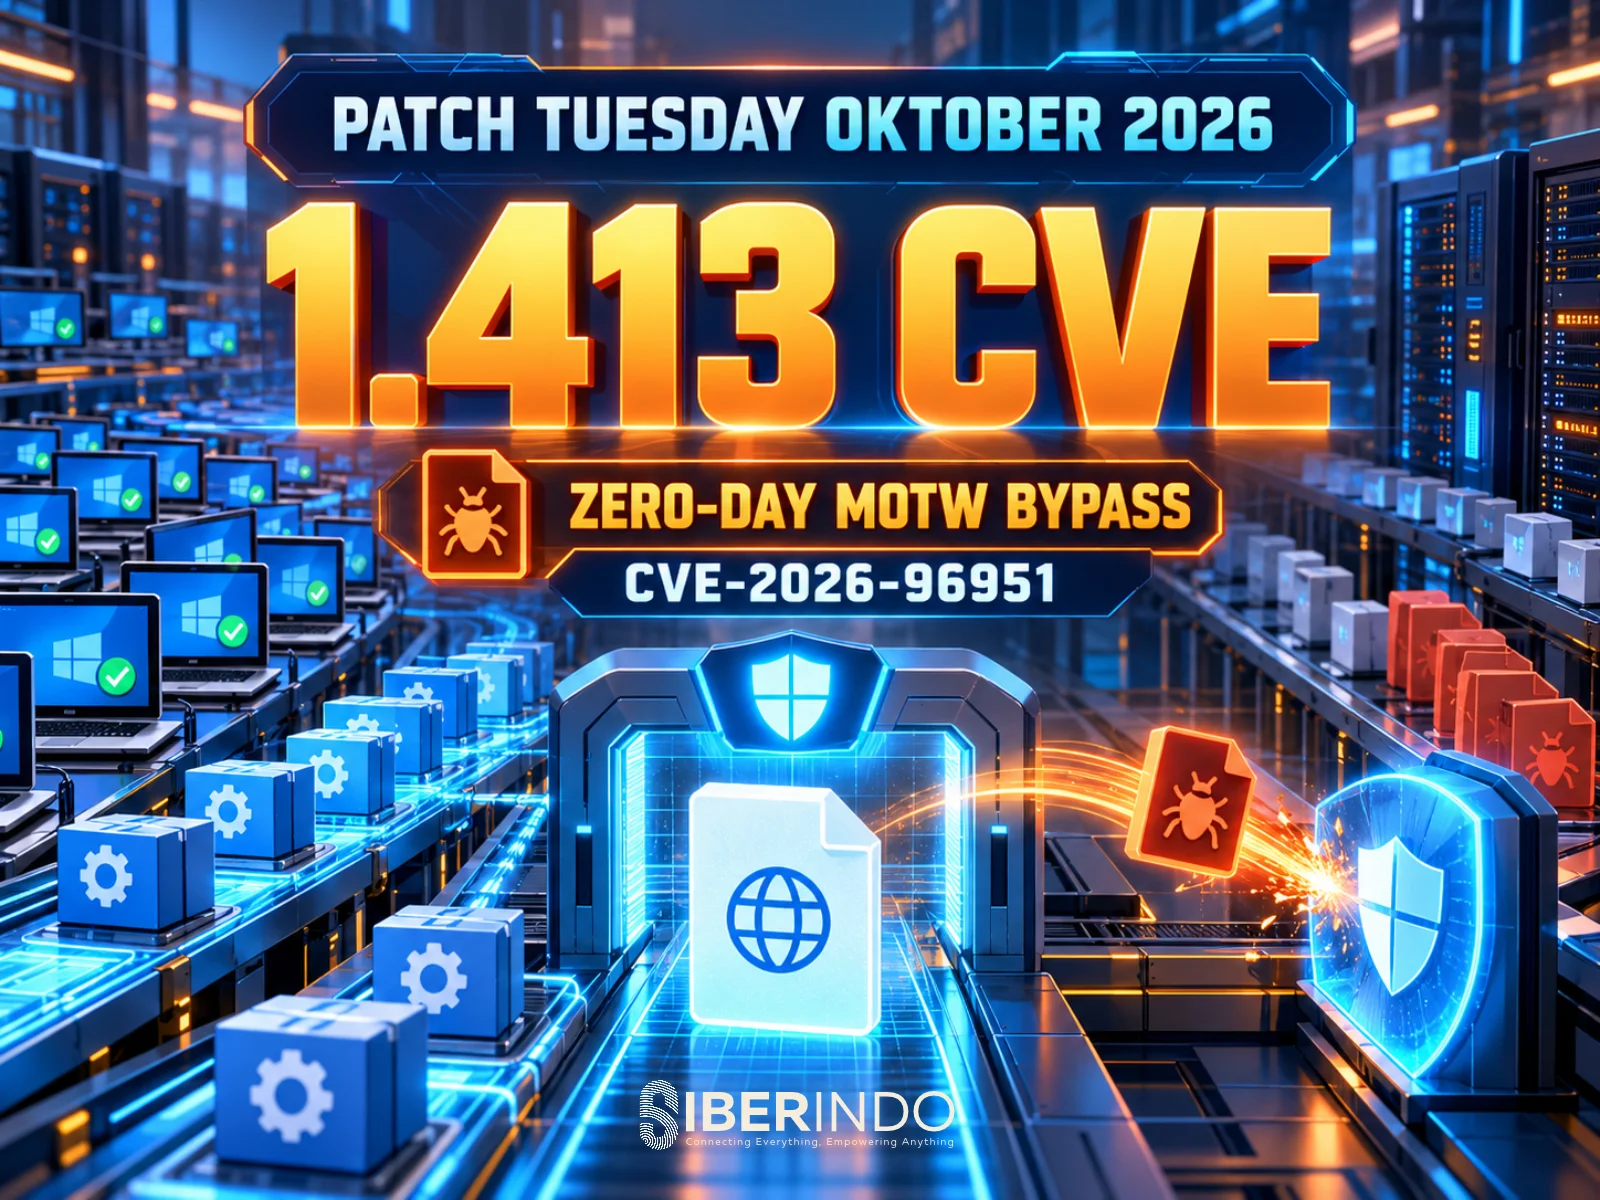
Bagi tim IT di Indonesia, Selasa kedua setiap bulan sudah lama menjadi ritual: unduh pembaruan, uji di segelintir mesin, lalu sebarkan. Namun Patch Tuesday Oktober 2026 memecahkan kebiasaan itu. Microsoft menambal sekitar 1.400 kerentanan dalam satu rilis, angka tertinggi yang pernah tercatat. Dari ribuan baris catatan rilis tersebut, hanya satu celah yang terbukti sudah dieksploitasi: CVE-2026-96951, kelemahan di Windows Shell yang melewati perlindungan Mark of the Web (MOTW). Artikel ini membedah apa itu MOTW, mengapa bypass-nya berbahaya bagi organisasi Indonesia yang masih sangat bergantung pada lampiran email dan berkas unduhan, serta bagaimana memprioritaskan patch tanpa kewalahan.
Rilis Rekor: Apa yang Sebenarnya Terjadi
Menurut pemberitaan CyberScoop dan Dark Reading, rilis Oktober 2026 memuat 1.413 CVE, mengalahkan rekor tahunan sebelumnya (1.261 CVE pada 2020) hanya dalam satu bulan, dan jauh di atas 974 CVE pada September. Sumber lain menyebut angka yang sedikit berbeda (misalnya 1.411 oleh BleepingComputer), karena Microsoft belum menerbitkan satu angka rekonsiliasi. Pegangan yang aman: sekitar 1.400 kerentanan, dengan puluhan di antaranya berperingkat kritis (70 menurut BleepingComputer, 80 menurut Action1).
Sebaran produknya sangat timpang. Windows menyumbang sekitar 1.102 CVE (hampir 78 persen), disusul Office 134, perangkat pengembang 61, SQL Server 22, SharePoint Server 36, dan Azure 15. Bagi administrator, artinya hampir seluruh armada endpoint dan server Windows terdampak.
Mengapa Angkanya Meledak?
Dustin Childs dari Zero Day Initiative berpendapat bahwa AI bukan "menciptakan bug dari udara tipis", melainkan mempersingkat waktu antara sebuah celah ada dan seseorang menemukannya. Analisis lain menunjukkan jumlah CVE yang diumumkan secara global naik dari 30.949 pada 2023 menjadi 49.979 pada 2025, dan 2026 diperkirakan melampauinya. Microsoft sendiri memperkenalkan konsep "risk cohorts", yakni kelompok kerentanan yang belum tentu sebanding akar masalah atau tingkat keparahannya, tetapi membutuhkan penilaian pelanggan yang serupa.
Pesan utama para analis: jumlah CVE bukan ukuran risiko. Yang menentukan adalah berapa banyak celah yang sudah terbukti dieksploitasi, dan apakah celah itu ada di sistem Anda.
Sebagai perbandingan, Fortra mencatat bahwa 26 CVE Microsoft tahun 2026 sudah masuk katalog CISA Known Exploited Vulnerabilities (KEV), kurang dari 1 persen dari seluruh celah yang ditambal tahun ini. Inilah alasan mengapa strategi "tambal semuanya secepatnya" tidak lagi realistis, dan mengapa triase berbasis bukti eksploitasi menjadi keharusan.
Anatomi CVE-2026-96951: Bypass Mark of the Web
CVE-2026-96951 adalah kelemahan security feature bypass pada Windows Shell dengan skor CVSS 8,8. Microsoft mengklasifikasikannya sebagai kelemahan injeksi perintah yang memungkinkan penyerang tidak berwenang melewati sebuah fitur keamanan, dan menandainya sebagai sudah dieksploitasi. Microsoft belum mengungkap metode eksploitasi maupun pelapornya. Menurut Tenable, ini adalah kerentanan Windows Shell ketiga yang dieksploitasi tahun ini, dan tahun 2026 sudah mencatat 26 tambalan Windows Shell, dibanding hanya 3 pada 2025.
Apa Itu Mark of the Web?
Ketika Anda mengunduh berkas dari internet atau menerimanya sebagai lampiran, Windows (pada volume NTFS) menempelkan metadata kecil berupa alternate data stream bernama Zone.Identifier yang menandai berkas itu berasal dari zona internet. Tanda inilah yang memicu banyak lapisan pertahanan:
- SmartScreen memeriksa reputasi berkas sebelum dijalankan.
- Office Protected View membuka dokumen dalam mode baca-saja.
- Pemblokiran makro pada dokumen Office yang berasal dari internet.
- Smart App Control dan Attachment Manager menampilkan peringatan atau menolak eksekusi.
Menurut laporan Dark Reading, bypass MOTW berarti seluruh lapisan tersebut berpotensi tidak aktif untuk berkas yang dirancang penyerang. Inilah alasan celah semacam ini bernilai tinggi dalam rantai serangan phishing: penyerang tidak perlu menemukan celah baru di Office atau di browser, cukup memastikan berkas berbahaya tidak lagi "dianggap dari internet".
Skenario Serangan yang Realistis
- Karyawan keuangan menerima email berisi tautan atau arsip (ZIP/ISO) yang tampak seperti faktur atau surat dari instansi.
- Berkas diekstrak, tetapi karena bypass, tanda zona tidak melekat atau diabaikan.
- Berkas dijalankan tanpa peringatan SmartScreen, tanpa Protected View, dan makro berjalan.
- Penyerang memperoleh pijakan awal, lalu bergerak lateral dan mencuri kredensial.
Skenario ini sangat cocok dengan pola ancaman di Indonesia, di mana berkas faktur, surat dinas, dan dokumen PDF/Office dipertukarkan lewat email dan aplikasi pesan secara masif.
Celah Lain yang Layak Diprioritaskan
Selain zero-day yang sudah dieksploitasi, beberapa kerentanan lain pada rilis ini patut masuk daftar prioritas karena sifat teknisnya:
- CVE-2026-108398 (.NET Framework, CVSS 8,8): dipublikasikan secara terbuka; memungkinkan eksekusi kode di dalam proses yang dilindungi tanpa memicu Windows Defender Application Control (WDAC). Membutuhkan akses lokal dan akun berprivilese rendah, sehingga berbahaya sebagai teknik pasca-kompromi. Organisasi yang mengandalkan WDAC atau allowlisting aplikasi sebaiknya menaikkan prioritasnya.
- CVE-2026-70242 (Outlook, CVSS 9,8): RCE tanpa klik melalui Reading Pane, menurut ringkasan Dark Reading. Untuk organisasi dengan Outlook desktop, ini seharusnya masuk gelombang patch pertama.
- CVE-2026-105016 (Microsoft QUIC, CVSS 9,8): heap overflow tanpa autentikasi yang berdampak pada Windows 11, Windows Server, .NET, dan Visual Studio.
- CVE-2026-65674 (SQL Server, CVSS 8,8): RCE melalui deserialisasi tanpa interaksi pengguna.
- CVE-2026-92707 (MessagePack-CSharp): DoS yang dipublikasikan terbuka pada pustaka serialisasi .NET. Karena ini pustaka pihak ketiga, pembaruan Windows saja tidak cukup: pengembang harus memperbarui paket dan membangun ulang aplikasi.
Catatan: skor CVSS dan klasifikasi di atas bersumber dari laporan media keamanan; selalu verifikasi ke Microsoft Security Update Guide sebelum menetapkan keputusan operasional.
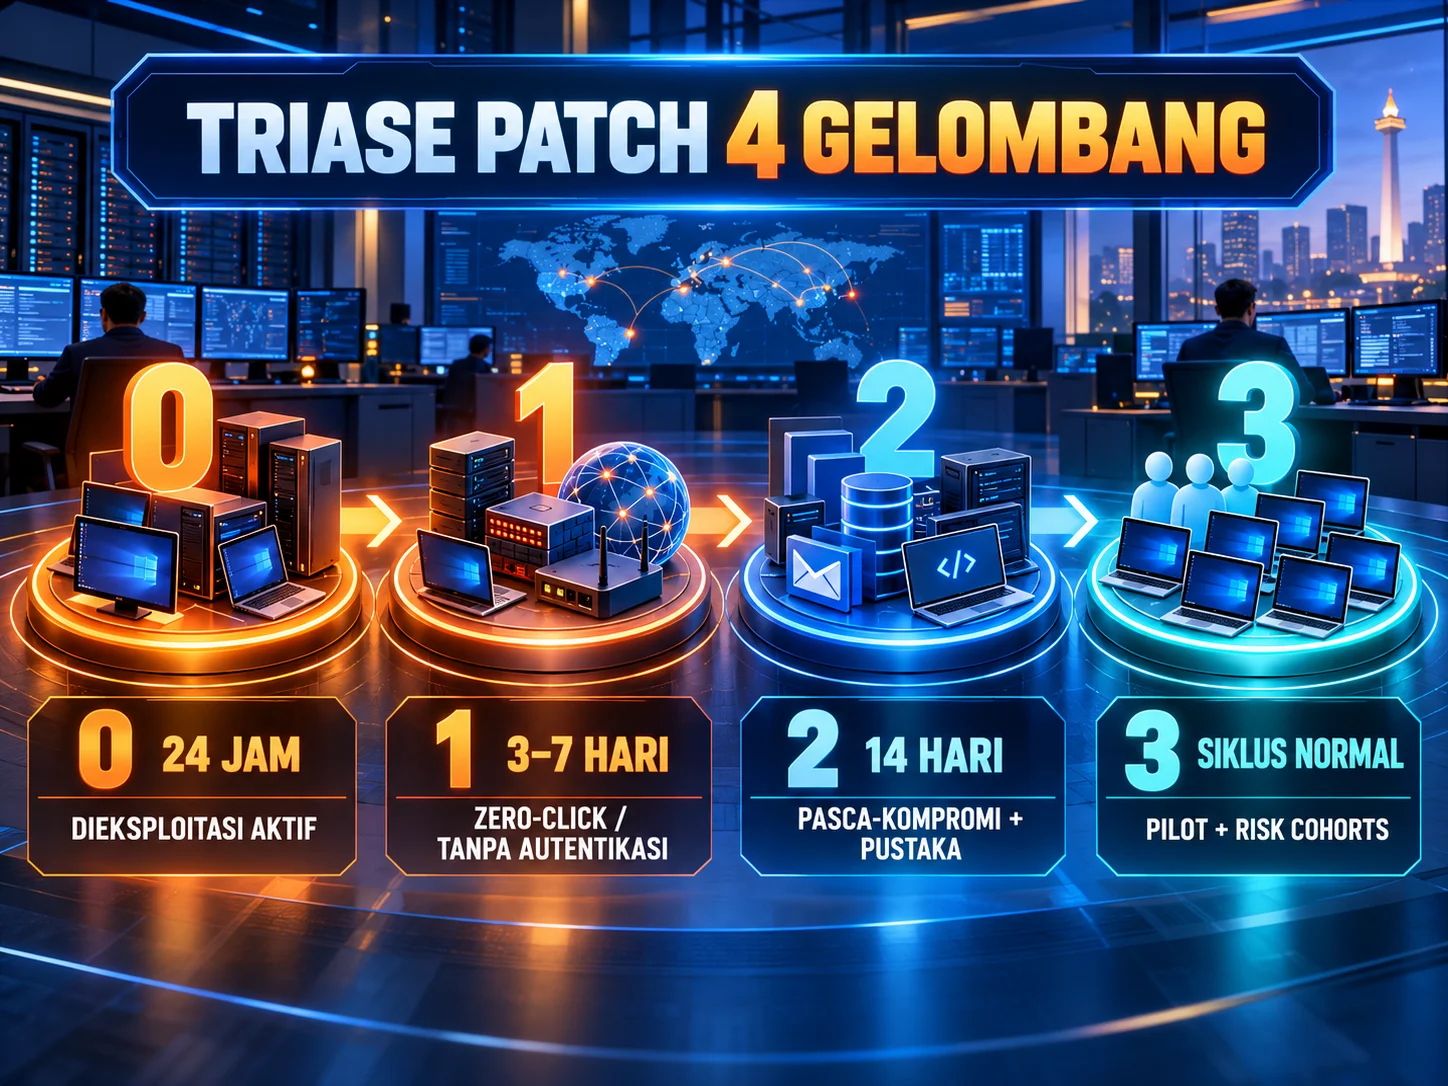
Kerangka Triase Praktis untuk Tim IT Indonesia
Gelombang 0 (24 jam): Terbukti dieksploitasi
Terapkan pembaruan yang memuat CVE-2026-96951 pada endpoint yang paling terpapar: laptop pengguna yang menerima email eksternal, perangkat kerja jarak jauh, dan server terminal. Periksa apakah CVE ini sudah masuk katalog CISA KEV dan jadikan itu pemicu SLA tercepat Anda.
Gelombang 1 (3 sampai 7 hari): Tanpa klik atau tanpa autentikasi
Outlook Reading Pane, QUIC, dan layanan yang terekspos jaringan. Fokus pada sistem yang menghadap internet atau menerima lalu lintas dari segmen yang tidak tepercaya.
Gelombang 2 (14 hari): Pasca-kompromi dan pustaka pengembang
Bypass WDAC, perbaikan SQL Server, pembaruan paket MessagePack-CSharp, dan lainnya, sambil menjalankan siklus uji standar.
Gelombang 3 (siklus normal): Sisanya
Tidak berarti diabaikan, tetapi dikelola melalui jendela pemeliharaan reguler. Manfaatkan "risk cohorts" Microsoft untuk mengelompokkan pengujian.
Kompensasi Sambil Menunggu Patch
Patch tidak selalu bisa langsung diterapkan. Beberapa langkah kompensasi yang masuk akal untuk risiko bypass MOTW:
- Jangan bergantung pada satu lapisan. Blokir ekstensi berisiko (misalnya ISO, IMG, LNK, dan makro dari internet) di gerbang email.
- Aktifkan ASR rules di Microsoft Defender, misalnya aturan yang memblokir konten eksekusi dari lampiran email dan aturan yang memblokir proses anak Office.
- Deteksi anomali berkas. Berkas yang berasal dari unduhan namun tidak memiliki
Zone.Identifieradalah sinyal yang menarik untuk dianalisis. - Pelatihan singkat bagi staf yang rutin membuka lampiran dari pihak luar.
Contoh skrip PowerShell berikut membantu tim keamanan mengaudit folder Unduhan: ia mencantumkan berkas yang dapat dieksekusi atau berisiko yang tidak memiliki tanda zona. Hasilnya bukan bukti serangan, hanya titik awal untuk investigasi.
# Audit berkas berisiko di folder Unduhan tanpa tanda Zone.Identifier
$ext = '.exe','.dll','.lnk','.iso','.img','.js','.vbs','.docm','.xlsm','.hta','.ps1'
Get-ChildItem "$env:USERPROFILE\Downloads" -Recurse -File -ErrorAction SilentlyContinue |
Where-Object { $ext -contains $_.Extension.ToLower() } |
ForEach-Object {
$zona = Get-Content -Path $_.FullName -Stream Zone.Identifier -ErrorAction SilentlyContinue
[pscustomobject]@{
Berkas = $_.FullName
Dimodifikasi = $_.LastWriteTime
ZoneMark = [bool]$zona
}
} | Where-Object { -not $_.ZoneMark } | Format-Table -AutoSize
Perlu dicatat bahwa berkas yang disalin dari media lokal atau volume non-NTFS memang wajar tidak memiliki tanda zona, sehingga hasil skrip ini perlu ditafsirkan dengan konteks.
Perhatikan Tenggat Dukungan Produk
Rilis bulan ini juga bertepatan dengan sejumlah tenggat akhir dukungan. Menurut rangkuman WindowsForum yang mengutip pengumuman Microsoft, pembaruan terakhir untuk Windows 11 24H2 edisi Home dan Pro serta berakhirnya dukungan Office 2021 jatuh pada 13 Oktober 2026, sementara Windows 11 23H2 edisi Enterprise, Education, dan IoT Enterprise berakhir pada 10 November 2026. Organisasi sebaiknya memeriksa inventaris aset dan siklus hidup produk mereka melalui halaman resmi Microsoft Lifecycle. Perangkat yang tidak lagi menerima patch pada saat rekor kerentanan sedang terjadi adalah risiko yang sulit dibenarkan.
Dimensi Hukum dan Kepatuhan di Indonesia
Pengelola sistem elektronik di Indonesia memiliki kewajiban menjaga keamanan data pribadi. UU Pelindungan Data Pribadi (UU No. 27 Tahun 2022) mewajibkan pengendali data melindungi data pribadi dari akses tidak sah dan, bila terjadi kegagalan pelindungan, menyampaikan pemberitahuan kepada subjek data dan lembaga yang berwenang. Dalam praktik, organisasi yang menunda patch atas celah yang sudah dieksploitasi secara publik akan sulit membuktikan bahwa mereka telah menerapkan langkah teknis yang memadai bila terjadi insiden. Dokumentasikan keputusan triase Anda: alasan sebuah patch ditunda, kontrol kompensasi yang dipasang, dan tanggal penerapannya. Standar seperti ISO/IEC 27001 (kontrol manajemen kerentanan teknis) dan kerangka NIST juga memberi acuan untuk menyusun proses ini.
Penutup: Normal Baru Manajemen Patch
Patch Tuesday Oktober 2026 menegaskan bahwa ratusan hingga ribuan CVE per bulan bukan lagi anomali, melainkan garis dasar baru. Tim yang bertahan bukan yang menambal segalanya paling cepat, melainkan yang paling disiplin memilah: apa yang terbukti dieksploitasi, apa yang bisa dijangkau dari luar, dan apa yang berdampak pada aset kritis. Mulailah dari CVE-2026-96951, perkuat lapisan kompensasi di gerbang email dan endpoint, lalu bangun proses triase yang terdokumentasi. Jika organisasi Anda membutuhkan bantuan menyusun program manajemen kerentanan, pemantauan ancaman, atau respons insiden, tim Siberindo siap mendampingi.