Hampir empat tahun setelah UU Pelindungan Data Pribadi (UU No. 27 Tahun 2022) disahkan, aturan pelaksanaannya akhirnya hadir: Peraturan Pemerintah (PP) No. 33 Tahun 2026, yang diundangkan pada 16 Juli 2026 dan mulai berlaku pada 16 Januari 2027, enam bulan kemudian (Pasal 225). Per hari ini, 21 Oktober 2026, tersisa sekitar 87 hari. Di sisi lain, lembaga pengawas PDP yang menjadi "wasit" aturan ini belum efektif berjalan. Bagi tim IT, keamanan, dan kepatuhan di Indonesia, situasi ini menuntut sikap yang tepat: jangan menunggu lembaga, tetapi mulai membangun bukti kepatuhan teknis sekarang.
Apa yang Baru: PP 33/2026 dalam Ringkasan
PP 33/2026 memuat 225 pasal yang merinci kewajiban operasional bagi pengendali dan prosesor data pribadi, baik swasta maupun instansi publik. Cakupannya meliputi dasar pemrosesan, hak subjek data, penilaian dampak, penunjukan pejabat pelindungan data, penanganan insiden, transfer lintas negara, hingga sanksi administratif. Angka-angka dan pasal di bawah ini bersumber dari ringkasan para praktisi hukum yang dirujuk di akhir artikel; untuk keputusan hukum, selalu rujuk teks resmi peraturan dan konsultasikan dengan penasihat hukum Anda.
Dua hal yang paling sering terlewat: pertama, denda administratif dapat mencapai 2% dari pendapatan atau penerimaan tahunan pengendali/prosesor (Pasal 185), dan sanksi dapat dijatuhkan secara kumulatif tanpa harus didahului peringatan tertulis (Pasal 184), termasuk penghentian sementara pemrosesan dan perintah penghapusan data. Kedua, besaran denda mempertimbangkan dampak, durasi, jumlah subjek data, skala usaha, kerja sama, dan tingkat kepatuhan, sehingga bukti kepatuhan yang terdokumentasi akan sangat menentukan.
Paradoks Lembaga yang Belum Ada
UU PDP sebenarnya mengamanatkan pembentukan lembaga pengawas dalam dua tahun sejak diundangkan. Hingga Oktober 2025, Menkomdigi Meutya Hafid menyatakan pembahasannya masih berlangsung di Kementerian Sekretariat Negara dan KemenPAN-RB. Menurut laporan Bisnis.com (13 September 2026), rancangan Perpres Badan PDP diajukan lewat surat KemenPAN-RB tertanggal 20 Mei 2026, dan Kemkomdigi menyatakan pengawasan tetap berjalan melalui kementerian selama masa transisi. Pengamat kebijakan Wahyudi Djafar memperkirakan lembaga baru efektif berjalan paling cepat pada 2028, dan menilai tanpa lembaga, standar kepatuhan belum bisa diterapkan efektif.
Konsekuensi praktisnya ada dua sisi. Di satu sisi, beberapa mekanisme memang menunggu peraturan lembaga, misalnya penilaian kesetaraan negara tujuan transfer data (Pasal 167–168) dan klausul kontrak standar (Pasal 170). Pasal 223 juga membolehkan pemrosesan berlanjut selama tidak bertentangan dengan PP. Di sisi lain, ini bukan alasan menunda: kewajiban inti seperti notifikasi insiden, DPIA, dan perjanjian dengan prosesor sudah jelas dan bisa dikerjakan hari ini.
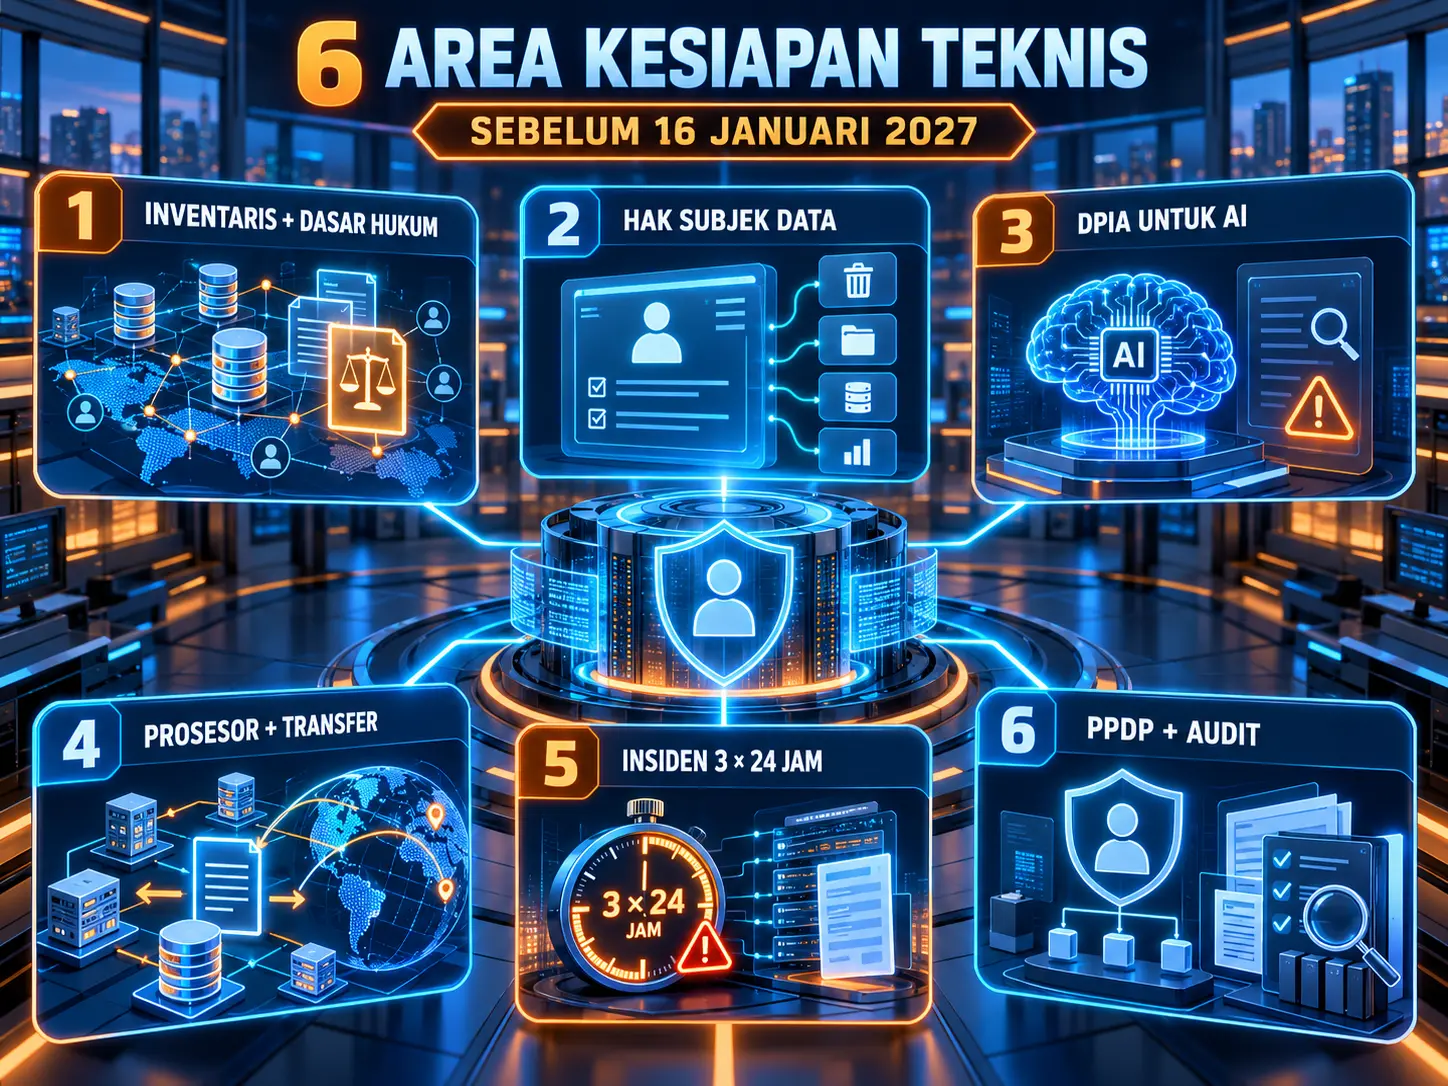
Enam Area Kerja Teknis Sebelum 16 Januari 2027
1. Inventaris Pemrosesan dan Dasar Hukum
Dasar pemrosesan harus ada sebelum pemrosesan dimulai (Pasal 30), dan persetujuan harus eksplisit, dapat ditarik, serta dapat dibuktikan. Secara teknis, ini berarti Anda perlu tahu sistem mana yang menyimpan data pribadi apa, dari mana datanya, ke mana mengalir, dan atas dasar hukum apa. Menurut ringkasan RSM Indonesia, pencatatan seluruh kegiatan pemrosesan diatur dalam Pasal 74. Mulailah dari data inventory sederhana: nama sistem, pemilik bisnis, kategori data (umum atau spesifik), lokasi penyimpanan, pihak ketiga penerima, dan masa retensi.
2. Hak Subjek Data yang Bisa Dieksekusi
Permohonan hak subjek data diajukan secara tercatat melalui kanal yang mudah diakses, dan pengendali wajib memverifikasi serta memutuskan pemenuhan atau penolakannya (Pasal 20–27). Uji secara end-to-end: jika seseorang meminta salinan atau penghapusan datanya, apakah tim Anda bisa menemukan seluruh salinannya, termasuk di backup, data warehouse, log, dan sistem analitik? Hak keberatan atas keputusan otomatis penuh, termasuk profiling, juga diperkuat (Pasal 93–96), sedangkan portabilitas hanya berlaku untuk dasar persetujuan eksplisit atau pelaksanaan kontrak (Pasal 111).
3. DPIA, Terutama untuk Proyek AI
DPIA wajib dilakukan sebelum pemrosesan berisiko tinggi, dengan tujuh kategori pemicu (Pasal 120(2) huruf a–g): antara lain keputusan otomatis berdampak signifikan, data spesifik, skala besar, pemantauan sistematis, dan teknologi baru. Menurut RSM, penjelasan pasal tersebut menyebut AI, machine learning, smart technology, dan IoT sebagai contoh teknologi baru. Artinya, proyek chatbot pelanggan, scoring otomatis, atau analitik perilaku yang memakai data pribadi layak dianggap kandidat DPIA. DPIA harus selesai sebelum pemrosesan dimulai dan ditinjau ulang ketika risiko berubah (Pasal 121), minimal memuat deskripsi dan tujuan, uji kebutuhan dan proporsionalitas, risiko bagi subjek data, serta langkah perlindungan.
Bagi tim yang memakai LLM pihak ketiga, perhatikan juga aliran data: apakah prompt berisi NIK, nomor telepon, atau data pelanggan yang keluar ke penyedia di luar negeri? Pertanyaan ini langsung menyentuh area prosesor dan transfer lintas negara di bawah.
4. Prosesor, Subprosesor, dan Transfer Lintas Negara
Pelibatan prosesor wajib dengan perjanjian tertulis yang memuat cakupan, jenis dan tujuan pemrosesan, kategori subjek, jangka waktu, hak dan kewajiban, serta mekanisme audit (Pasal 13–16). Subprosesor memerlukan persetujuan tertulis pengendali, dan tanggung jawab tetap berada pada pengendali. Tinjau seluruh kontrak vendor: penyedia cloud, SaaS, layanan email massal, call center, hingga API AI.
Untuk transfer lintas negara, Pasal 165 menetapkan urutan: (1) negara tujuan memiliki tingkat pelindungan setara atau lebih tinggi; (2) jika tidak, ada pelindungan yang memadai dan mengikat; (3) persetujuan subjek data hanya jika kedua opsi itu tidak terpenuhi. Pengendali wajib memetakan siklus transfer dan menilai risikonya. Karena mekanisme kesetaraan dan klausul kontrak standar masih menunggu tindak lanjut lembaga, jangan mengasumsikan keduanya sudah tersedia.
5. Kesiapan Insiden: Jam Berjalan 3 x 24
Inilah area yang paling dekat dengan pekerjaan tim keamanan. Kegagalan pelindungan data pribadi wajib diberitahukan secara tertulis kepada subjek data dan lembaga paling lambat 3 x 24 jam sejak kegagalan diketahui secara pasti, patut, dan wajar (Pasal 114). Isi minimal mencakup data yang terungkap, waktu dan cara terungkap, upaya penanganan dan pemulihan, serta kontak PPDP. Notifikasi publik diwajibkan bila insiden mengganggu pelayanan publik atau berdampak serius pada masyarakat (Pasal 115). Setiap kegagalan harus didokumentasikan, pengendali wajib punya kebijakan dan prosedur penanganan, dan prosesor wajib melapor ke pengendali pada kesempatan pertama (Pasal 116–119).
Dari sudut pandang forensik digital dan respons insiden, tiga hal perlu disiapkan: kemampuan menentukan cakupan data yang terdampak dengan cepat (log akses, DLP, inventaris data), template notifikasi yang sudah disetujui bagian hukum, dan kontrak dengan vendor yang mewajibkan pelaporan cepat. Tanpa log yang utuh dan terawetkan, Anda tidak akan bisa menjawab "data apa yang terungkap" dalam 72 jam.
6. PPDP (DPO), Akuntabilitas, dan Audit
Penunjukan Pejabat Pelindungan Data Pribadi (PPDP) wajib bila pemrosesan dilakukan untuk pelayanan publik, atau kegiatan inti berupa pemantauan sistematis berskala besar, atau pemrosesan berskala besar atas data spesifik dan/atau data terkait tindak pidana (Pasal 142). PPDP harus punya akses ke manajemen tertinggi, independensi, dan sumber daya memadai, serta tidak boleh berada dalam konflik kepentingan (Pasal 144–146). Pengendali juga wajib mendokumentasikan pemrosesan, menyimpan bukti kepatuhan, dan melakukan audit internal maupun eksternal (Pasal 138). PP tidak mengatur frekuensi audit, sehingga siklus penilaian ulang berbasis risiko adalah pendekatan yang masuk akal.
Contoh Kecil: Kerangka Register Pemrosesan
Berikut kerangka sederhana untuk memulai inventaris. Ini bukan template resmi, hanya titik awal yang bisa disesuaikan:
sistem: crm-pelanggan
pemilik_bisnis: Divisi Penjualan
kategori_data: [identitas, kontak]
data_spesifik: false
dasar_pemrosesan: perjanjian
penerima_pihak_ketiga: [penyedia-email-massal]
transfer_lintas_negara: true # perlu dasar Pasal 165
retensi: 5 tahun setelah kontrak berakhir
dpia_diperlukan: false
kontak_insiden: ppdp@perusahaan.example
Menyimpan register seperti ini dalam repositori terkontrol versi membuat perubahan terlacak dan dapat diaudit, yang sejalan dengan kewajiban menyimpan bukti kepatuhan.
Peta Prioritas 87 Hari
- Minggu 1–2: tetapkan penanggung jawab eksekutif, tentukan apakah PPDP wajib, dan bentuk tim lintas fungsi (hukum, IT, keamanan, bisnis).
- Minggu 3–6: selesaikan inventaris pemrosesan dan peta aliran data lintas negara; identifikasi pemrosesan berisiko tinggi.
- Minggu 5–9: kerjakan DPIA untuk proyek berisiko tinggi, termasuk proyek AI; tinjau kontrak prosesor dan subprosesor.
- Minggu 8–11: simulasikan insiden dan permintaan hak subjek data; ukur apakah tenggat 72 jam realistis.
- Minggu 11–12: kumpulkan bukti kepatuhan dan siapkan pendekatan audit.
Rambu dan Catatan
Beberapa hal masih belum pasti: status akhir Perpres Badan PDP belum dikonfirmasi dalam laporan yang kami rujuk, dan sejumlah peraturan turunan dari lembaga masih ditunggu. Perlu juga dicatat bahwa ringkasan praktisi hukum bisa berbeda dalam penekanan, misalnya soal kewajiban pencatatan pemrosesan, sehingga verifikasi pada teks resmi sangat disarankan. Artikel ini bersifat informasi teknis, bukan nasihat hukum.
Penutup
Ketiadaan lembaga pengawas tidak menghapus kewajiban; ia hanya menunda siapa yang menegakkannya. Organisasi yang memakai masa transisi ini untuk membangun inventaris data, DPIA, kontrak vendor yang rapi, dan kemampuan respons insiden 72 jam akan berada di posisi jauh lebih kuat ketika penegakan benar-benar dimulai, dan dalam banyak kasus, kontrol yang sama juga menurunkan risiko kebocoran itu sendiri. Siberindo siap membantu pemetaan teknis, penilaian keamanan, dan kesiapan forensik digital untuk organisasi Anda.
Sumber rujukan: Bisnis.com (1, 8, dan 13 September 2026), Detik Inet (Oktober 2025), RSM Indonesia Client Alert PP 33/2026, dan Veritask.ai.