Pekan ini CISA menambahkan empat kerentanan ke katalog Known Exploited Vulnerabilities (KEV), dan polanya patut dicermati: hampir semuanya menyasar perangkat yang justru dipasang untuk melindungi atau mencadangkan organisasi. Firewall Palo Alto Networks, gerbang email Cisco, dan konsol manajemen backup Ahsay sama-sama menjadi pintu masuk. Bagi tim IT di Indonesia, pelajarannya sederhana namun sering terlupakan: perangkat keamanan adalah aset yang harus ditambal, dibatasi aksesnya, dan dipantau seperti server lainnya.
Ringkasan Temuan
Menurut laporan Help Net Security (15 Oktober 2026), CISA menetapkan tenggat remediasi 17 Oktober 2026 bagi lembaga sipil federal AS. Meski tenggat itu tidak mengikat organisasi di Indonesia, ia adalah indikator yang baik tentang seberapa mendesak sebuah celah: eksploitasi sudah terjadi di dunia nyata.
- CVE-2026-0322 (Palo Alto Networks PAN-OS): eksekusi kode jarak jauh pada antarmuka manajemen, CVSS 8.6, berdampak eksekusi kode dengan hak akses root.
- CVE-2026-76519 (Cisco Secure Email Gateway): relative path traversal pada fitur Advanced Malware Protection (AMP), CVSS 9.8, berdampak eksekusi perintah sebagai root.
- CVE-2026-105133 dan CVE-2026-105134 (Ahsay AhsayCBS): bypass autentikasi yang dirangkai dengan command injection untuk mengeksekusi kode dengan hak SYSTEM.
PAN-OS CVE-2026-0322: Antarmuka Manajemen Tidak Boleh Terlihat dari Internet
Palo Alto Networks mengonfirmasi pada 14 Oktober 2026 bahwa celah ini dieksploitasi, dengan istilah "very limited exploitation" pada advisori mereka. Celahnya berada di antarmuka manajemen PAN-OS dan memungkinkan penyerang yang memiliki akses jaringan serta kredensial atau kondisi autentikasi yang sesuai menjalankan kode sebagai root. Perangkat yang terdampak adalah firewall PA-Series dan VM-Series serta Panorama. Cloud NGFW dan Prisma Access tidak terdampak.
Perlu dicatat, tingkat keparahan 8.6 tidak menggambarkan risiko operasional secara utuh. Pencurian kredensial administrator sudah menjadi langkah awal yang lazim dalam banyak insiden perangkat tepi, sehingga syarat "autentikasi" bukan penghalang yang kuat. Palo Alto juga mencatat bahwa tidak ada workaround yang diketahui dan cakupan Threat Prevention terbatas, sehingga sebagian varian bisa lolos dari deteksi.
Versi yang diperbaiki
Berdasarkan ringkasan NVD yang dikutip media, versi rentan adalah yang lebih lama dari 12.2.4, 12.1.10-h2, 11.2.16, 11.1.16-h3, dan 10.2.18-h12 pada masing-masing cabang. Karena nomor hotfix berbeda untuk setiap sub-rilis, tim jaringan sebaiknya mencocokkan versi perangkat dengan tabel resmi di advisori Palo Alto, bukan hanya mengandalkan ringkasan pihak ketiga. Perangkat pada versi yang sudah tidak didukung harus ditingkatkan ke rilis terdukung yang telah diperbaiki.
Langkah segera
- Pastikan antarmuka manajemen tidak dapat dijangkau dari internet. Batasi ke jump box atau beberapa alamat IP administrator tepercaya.
- Tinjau log autentikasi dan aktivitas akun administrator untuk sesi yang janggal.
- Prioritaskan penambalan perangkat yang menghadap internet, lalu perangkat internal.
- Periksa tiga alamat IP yang dicantumkan Palo Alto dalam advisori sebagai bagian dari upaya eksploitasi, lalu cari jejaknya di log.
Cisco Secure Email Gateway CVE-2026-76519: Satu Lampiran, Akses Root
Celah ini berada pada fitur AMP dan dipicu oleh lampiran email yang dirancang khusus. Penyerang dapat menulis berkas sembarang dan menjalankan perintah sebagai root pada sistem operasi di bawahnya. Cisco PSIRT menyatakan mengetahui eksploitasi aktif pada Oktober 2026, dan celah ditemukan lewat pemindaian keamanan internal.
Kerentanan hanya berlaku bila dua kondisi terpenuhi sekaligus: layanan File Reputation (bagian dari AMP) aktif dan ditetapkan pada kebijakan email, serta Content Scanner Tools berversi lebih lama dari 25.3.0.5525. Kabar baiknya, Content Scanner Tools 25.3.0.5525 atau lebih baru memperbaiki masalah ini untuk semua rilis AsyncOS yang berlisensi dan didukung tanpa perlu upgrade penuh atau restart. Untuk AsyncOS yang lebih lama dari 16.5, Cisco menyarankan migrasi ke 16.5.0-780.
Karena penyerang dengan hak root dapat menghapus jejak, Cisco menyarankan pemeriksaan log jaringan dan firewall eksternal, misalnya unggahan tak terduga ke alamat IP luar. Ini pelajaran forensik penting: jangan hanya memercayai log dari perangkat yang mungkin sudah dikuasai penyerang.
Gerbang email berada di jalur semua surat masuk. Bila ia dikuasai, penyerang mendapat posisi strategis untuk membaca, mengubah, atau mencuri komunikasi organisasi.
AhsayCBS: Ketika Patch Pertama Ternyata Belum Menutup Celah
AhsayCBS adalah konsol manajemen perangkat lunak backup Ahsay yang banyak dipakai penyedia layanan terkelola (MSP) dan system integrator. Huntress mendokumentasikan serangan pada blog tanggal 8 Oktober: penyerang merangkai bypass autentikasi (CVE-2026-105133) dengan command injection (CVE-2026-105134) untuk menanam webshell dan penambang kripto pada server yang terpapar internet.
Bagian yang paling instruktif: Ahsay mengakui pada peringatan 12 Oktober bahwa patch sebelumnya, v9.15.2.59 dan v10.3.4.0, tidak sepenuhnya memperbaiki kedua celah. Perbaikan yang dianjurkan adalah hotfix v10.3.4.45 untuk pengguna v10, dan v9.15.2.70 untuk pengguna v7, v8, dan v9, yang diperoleh lewat portal partner Ahsay, disertai reboot server. Pengujian Huntress mengonfirmasi bahwa hotfix v10.3.4.45 menutup titik masuk awal yang masih terbuka pada rilis v10 sebelumnya.
Implikasinya, status "sudah ditambal" harus diverifikasi, bukan diasumsikan. Bila organisasi atau klien MSP Anda memakai AhsayCBS, pastikan versi terpasang sesuai hotfix terbaru dan periksa tanda kompromi yang sudah terjadi sebelum patch, seperti berkas webshell dan proses penambang kripto yang tidak dikenal.
Benang Merah: Bidang Manajemen sebagai Permukaan Serangan
Ketiga kasus ini memiliki kesamaan struktural meskipun produk dan vendornya berbeda:
- Hak akses tinggi: eksploitasi berujung pada root atau SYSTEM, sehingga satu kompromi memberi kendali penuh atas perangkat.
- Visibilitas terbatas: perangkat appliance jarang menjalankan agen EDR, sehingga deteksi bergantung pada log jaringan dan korelasi eksternal.
- Posisi strategis: firewall melihat lalu lintas, gerbang email melihat komunikasi, dan konsol backup memegang salinan data. Menguasainya berarti menguasai tiga sudut pandang sekaligus.
- Jendela patch pendek: eksploitasi sudah berlangsung saat advisori terbit, seperti pada PAN-OS, atau patch awal ternyata belum tuntas, seperti pada Ahsay.
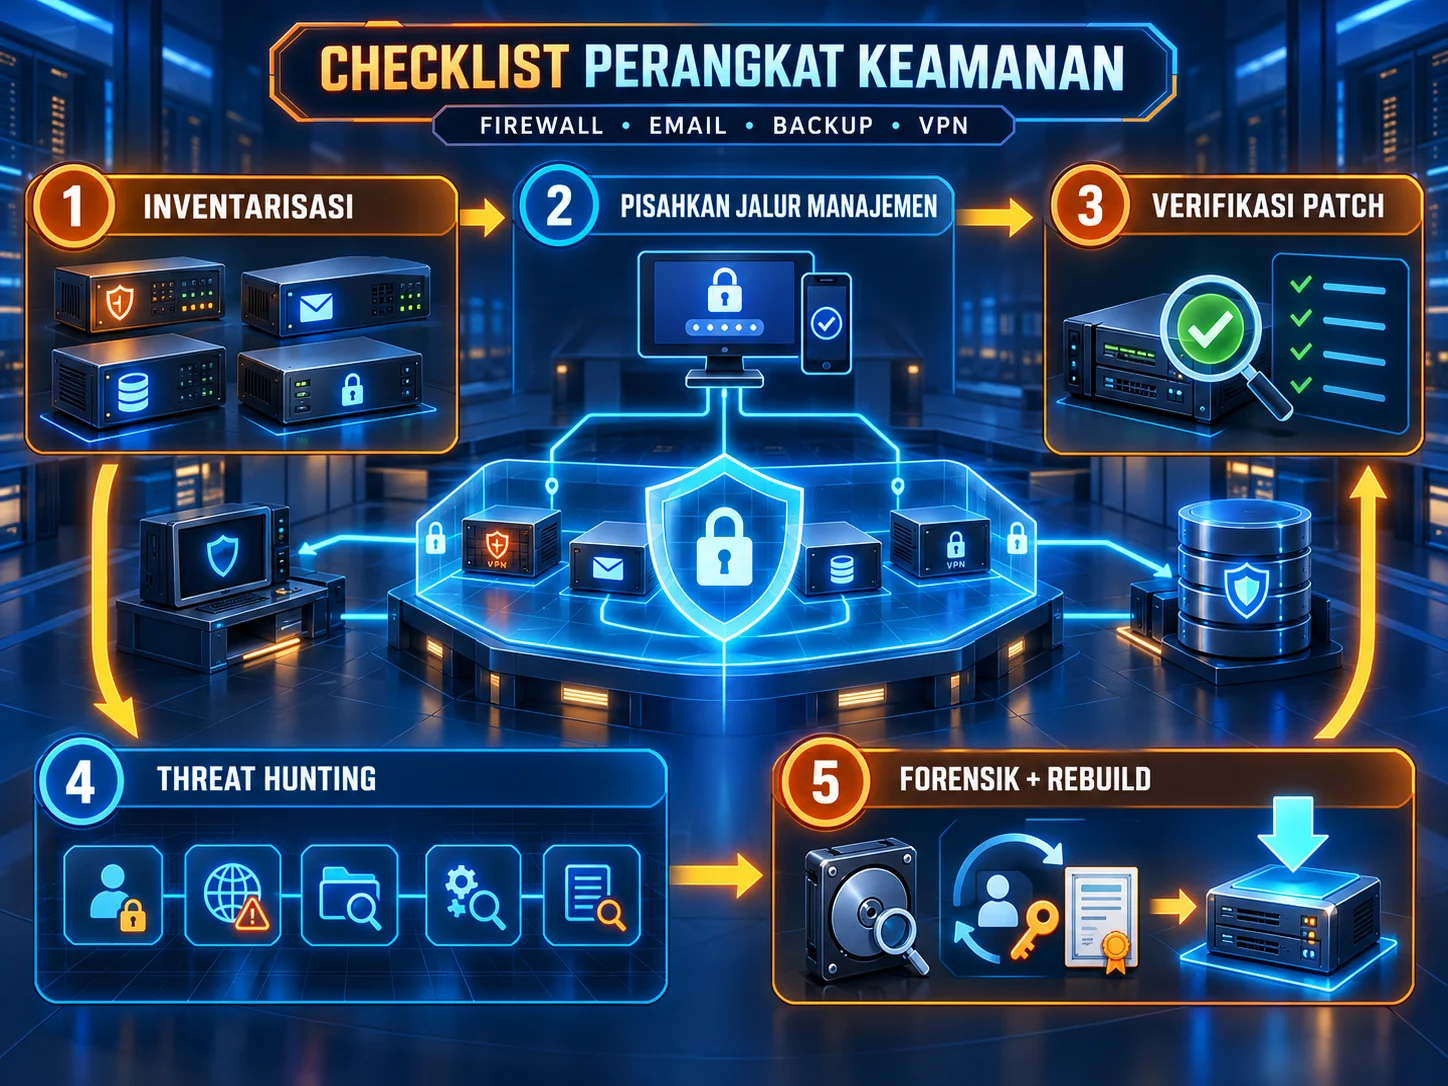
Daftar Periksa untuk Tim IT Indonesia
1. Inventarisasi perangkat keamanan dan backup
Catat setiap firewall, gerbang email, konsol backup, VPN, dan appliance lain beserta versi, lokasi, dan pemilik. Banyak insiden berawal dari perangkat yang "terlupakan" dan tidak masuk jadwal patch rutin.
2. Pisahkan jalur manajemen
Letakkan antarmuka manajemen pada jaringan khusus (out-of-band atau VLAN manajemen), hanya dapat diakses lewat jump box dengan autentikasi multifaktor. Lakukan pemindaian dari luar untuk memastikan tidak ada port manajemen yang terbuka ke internet.
3. Verifikasi, jangan asumsikan
Setelah menambal, cek nomor versi aktual dan, bila tersedia, bandingkan dengan catatan vendor. Kasus Ahsay menunjukkan bahwa patch pertama pun dapat belum sempurna.
4. Siapkan perburuan ancaman
Telusuri log autentikasi administrator, koneksi keluar yang tidak lazim dari appliance, berkas baru di direktori web, dan proses yang tidak dikenal. Simpan log di sistem terpisah agar tetap utuh bila perangkat dikompromikan.
5. Rencanakan respons insiden
Bila ada indikasi kompromi pada perangkat root-level, perlakukan perangkat sebagai tidak tepercaya: ambil bukti forensik terlebih dahulu, ganti seluruh kredensial dan sertifikat yang pernah tersimpan di perangkat, lalu bangun ulang dari citra bersih.
Dimensi Hukum di Indonesia
Jika perangkat yang dikompromikan menyimpan atau melewatkan data pribadi, misalnya gerbang email atau server backup, organisasi sebagai pengendali data perlu mengingat kewajiban pemberitahuan kegagalan pelindungan data pribadi dalam UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP). Pasal 46 mengatur pemberitahuan tertulis kepada subjek data dan lembaga paling lambat 3 x 24 jam setelah kegagalan diketahui. Menyiapkan alur eskalasi dan bukti forensik sejak awal membuat kewajiban ini jauh lebih mudah dipenuhi. Konsultasikan interpretasi spesifik dengan penasihat hukum Anda.
Penutup
Tiga celah, tiga vendor, satu pesan: perangkat yang bertugas menjaga jaringan juga merupakan target bernilai tinggi. Pembatasan akses manajemen, inventarisasi yang rapi, verifikasi patch, dan log yang disimpan di luar perangkat adalah kontrol dasar yang secara nyata memperkecil dampak. Tim Siberindo siap membantu asesmen paparan perangkat tepi, perburuan ancaman, dan forensik digital bagi organisasi Anda.
Sumber: Help Net Security (15 Oktober 2026), advisori Palo Alto Networks dan Cisco sebagaimana dikutip media, laporan Huntress, dan peringatan Ahsay. Detail versi dapat berubah; selalu rujuk advisori resmi vendor.