Setiap awal bulan, para analis cyber intelligence membuka data situs kebocoran (leak site) kelompok ransomware untuk menjawab satu pertanyaan sederhana: apakah tekanan ancaman sedang naik atau turun? Untuk Oktober 2026, jawabannya jelas: naik. Namun angka mentah saja bisa menyesatkan. Artikel ini membedah data Oktober 2026, menjelaskan mengapa angka antar-pelacak tidak persis sama, merangkum advisori bersama FBI-CISA tentang SafePay, dan menerjemahkannya menjadi langkah praktis bagi organisasi di Indonesia.
Gambaran Besar: 1.127 Klaim, Naik 25,8 Persen
Menurut laporan bulanan HackerFeeds yang dirujuk Tech Insider (1 November 2026), kelompok ransomware mengklaim 1.127 korban di situs kebocoran sepanjang Oktober 2026, dibandingkan 896 klaim pada September. Itu berarti kenaikan sekitar 25,8% bulan ke bulan, dengan rata-rata sekitar 36 klaim per hari dan puncak 73 klaim pada 26 Oktober. Jumlah kelompok aktif tercatat 79, dengan tujuh nama baru muncul: Scarlettgroup, UmBra, 0x00, Mimori, Whitearmor, everstake, dan Shiba.
Tiga kelompok teratas menguasai hampir 39% dari seluruh klaim:
- N0n: 154 klaim (13,7%)
- The Gentlemen: 143 klaim (12,7%)
- Qilin: 140 klaim (12,4%)
Dari sisi sektor, manufaktur menempati urutan pertama (162 klaim, 14,4%), disusul jasa profesional (129) dan teknologi (119). Secara geografis, Amerika Serikat mendominasi dengan 379 klaim (33,6%), diikuti Jerman (52) dan Inggris (36). Indonesia tidak muncul di tiga besar, tetapi itu bukan alasan untuk lengah: kelompok ransomware umumnya bekerja secara oportunistik, mengincar siapa pun yang punya celah terbuka, bukan negara tertentu.
Mengapa Angka Antar-Pelacak Berbeda
Pembaca yang membandingkan beberapa sumber akan menemukan angka yang tidak sama. Misalnya, sebuah pelacak lain yang menghitung data hingga 23 Oktober mencatat 785 klaim dan menyebut N0n di angka 137, sementara laporan akhir bulan HackerFeeds menyebut 154. Bitdefender melaporkan 790 korban pada September, sedangkan HackerFeeds mencatat 896 untuk bulan yang sama. Perbedaan ini wajar dan penting dipahami oleh analis:
- Cakupan periode. Data parsial (misalnya sampai tanggal 23) tentu lebih kecil daripada data satu bulan penuh.
- Metodologi. Satu pelacak memantau lebih banyak situs kebocoran daripada yang lain, dan sebagian menghitung hanya serangan yang "terkonfirmasi".
- Penundaan pencatatan. Listing yang terlambat dapat mengubah total bulan lalu setelah periode ditutup.
- Klaim bukan bukti. Nama di situs kebocoran adalah tuduhan pelaku. Beberapa korban membantahnya, misalnya sebuah perusahaan asuransi di Selandia Baru yang menyanggah klaim forum yang belum terverifikasi.
Pelajaran bagi tim intelijen: laporkan rentang dan sumber, bukan satu angka tunggal. Gunakan data untuk membaca arah tren, bukan sebagai hitungan akuntansi yang presisi. Perhatikan pula bahwa sebuah artikel yang kami rujuk menyebut lonjakan N0n sebesar "760 persen", padahal dari 18 klaim (September) ke 137 klaim (data sampai 23 Oktober) hitungan yang benar adalah sekitar 661%. Selalu hitung ulang persentase dari angka dasarnya.
Lonjakan N0n dan Kelompok Baru yang Mungkin Hanya "Baju Baru"
Cerita utama Oktober adalah naiknya N0n dari angka belasan menjadi kelompok paling aktif. Pada pertengahan Oktober, kelompok ini juga mempublikasikan daftar 38 organisasi maritim, pelabuhan, dan logistik dengan tenggat pembayaran 19 Oktober; per 29 Oktober belum ada yang secara terbuka mengonfirmasi bahwa mereka dibobol. Bagi negara kepulauan seperti Indonesia, sektor logistik dan pelabuhan adalah tulang punggung ekonomi, sehingga pola pemerasan terhadap sektor ini patut diperhatikan.
Soal tujuh nama baru, analis berhati-hati: kemunculan perdana di pelacak tidak selalu berarti kelompok benar-benar baru. Operator sering melakukan rebranding setelah operasi penegak hukum atau konflik internal. Karena itu, nilai intelijennya ada pada kesamaan teknik, infrastruktur, dan gaya negosiasi, bukan pada nama di situs.
Advisori FBI-CISA tentang SafePay
Pada 20 Oktober 2026, FBI, CISA, dan mitra internasional merilis advisori bersama AA26-293A tentang ransomware SafePay. Menurut advisori tersebut, SafePay telah menyasar sekitar 600 organisasi sejak Agustus 2024, dan termasuk kelompok paling aktif tahun 2026. Teknik yang digambarkan mencakup:
- Penggunaan kredensial yang dicuri atau bocor, serta akses VPN.
- Eksploitasi kerentanan yang sudah diketahui pada perangkat yang terhubung ke internet.
- Pemakaian alat IT yang sah untuk pergerakan lateral, sehingga sulit dibedakan dari aktivitas administrator.
- Penghapusan atau penonaktifan cadangan sebelum enkripsi.
- Pencurian data sebelum enkripsi, lalu pemerasan lewat ancaman publikasi dan bahkan panggilan telepon kepada korban.
Rekomendasi mitigasi advisori itu terdengar klasik, tetapi tetap paling efektif: pemutakhiran sistem secara disiplin, autentikasi multifaktor, prioritas penambalan untuk kerentanan yang dieksploitasi aktif di sistem yang menghadap internet, cadangan offline yang tidak dapat diubah (immutable), dan segmentasi jaringan.
Pola Pintu Masuk: Rantai Pasok, Kredensial, dan Akun yang Terlupakan
Data Oktober juga memperlihatkan bahwa pintu masuk ransomware jarang berupa teknik eksotis. Beberapa contoh yang dilaporkan: Unit 42 menyebut Qilin dan INC Ransom mengeksploitasi celah Palo Alto GlobalProtect yang sebenarnya sudah ditambal sejak Mei; kredensial ConnectWise Cloud Backup yang dicuri dipakai untuk masuk ke tenant Microsoft 365 pelanggan; Google melaporkan server pembaruan AOMEI dimanipulasi untuk menyebarkan malware; dan di Wales, sebuah akun uji yang terlupakan dengan kata sandi "Password1" membuka data sekitar 3.300 orang. Polanya konsisten: patch yang tertunda, kredensial lemah, dan kepercayaan berlebih pada vendor atau alat pihak ketiga.
Konteks Indonesia: Hukum dan Kewajiban
Serangan ransomware yang disertai pencurian data hampir selalu berarti insiden kegagalan pelindungan data pribadi. Di bawah UU Pelindungan Data Pribadi (UU No. 27 Tahun 2022), pengendali data wajib menyampaikan pemberitahuan tertulis kepada subjek data dan lembaga yang berwenang paling lambat 3 x 24 jam ketika terjadi kegagalan pelindungan data pribadi. Perhatikan juga bahwa aturan pelaksanaannya terus berkembang, sehingga tim hukum dan kepatuhan perlu memeriksa ketentuan turunan yang berlaku. Selain itu, operator sistem elektronik dan infrastruktur informasi vital punya kewajiban pelaporan insiden dan pengamanan sesuai regulasi sektoral serta ketentuan UU ITE. Membayar tebusan tidak menghapus kewajiban-kewajiban ini, dan tidak ada jaminan data dihapus.
Panduan Kesiapan: Dari Intelijen ke Tindakan
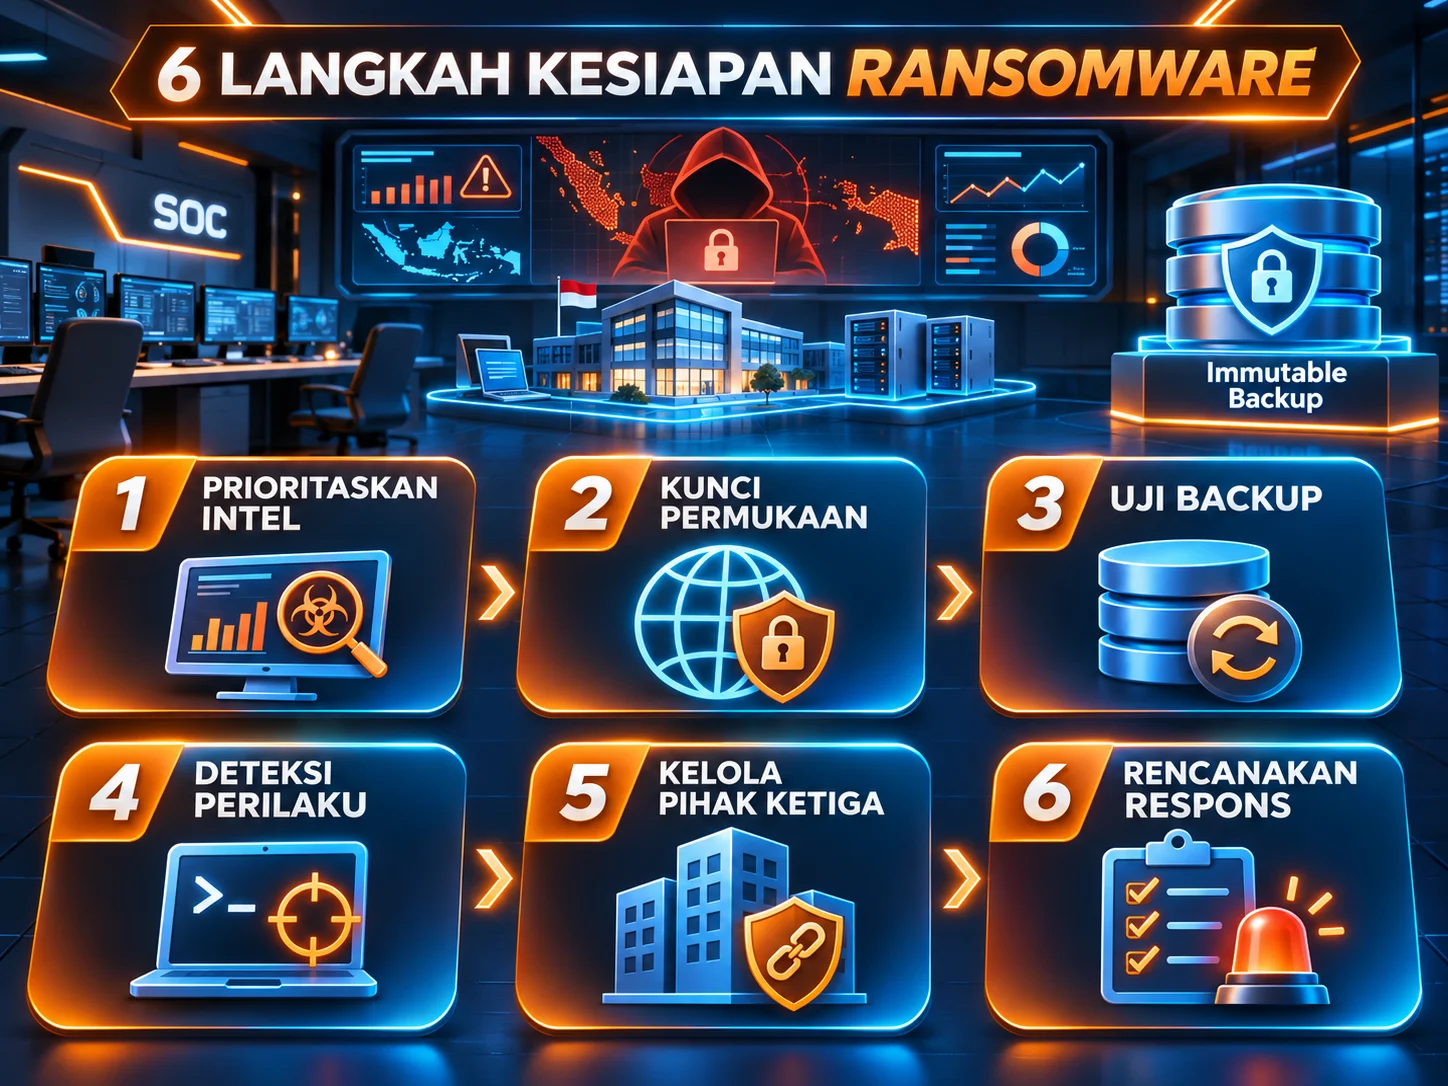
1. Jadikan laporan bulanan sebagai input prioritas, bukan bacaan saja
Petakan sektor Anda terhadap tiga sektor teratas (manufaktur, jasa profesional, teknologi) dan kelompok aktif. Jika Anda bergerak di logistik atau pelabuhan, perlakukan kampanye N0n sebagai skenario ancaman prioritas dan lakukan latihan meja (tabletop exercise) berdasarkan teknik yang diuraikan advisori SafePay.
2. Kunci permukaan serangan yang menghadap internet
- Inventarisasi VPN, gateway, dan panel manajemen; cocokkan dengan katalog kerentanan yang dieksploitasi aktif (CISA KEV).
- Wajibkan MFA tahan phishing untuk akses jarak jauh dan akun administrator.
- Cari dan matikan akun uji, akun layanan lama, dan kata sandi bawaan.
3. Siapkan cadangan yang benar-benar bisa dipulihkan
Terapkan prinsip 3-2-1 dengan satu salinan offline dan immutable. Uji pemulihan secara berkala; cadangan yang belum pernah dipulihkan hanyalah asumsi. Pisahkan kredensial konsol cadangan dari domain utama.
4. Awasi penyalahgunaan alat sah
Karena pelaku memakai alat IT yang sah, deteksi harus berbasis perilaku: instalasi alat akses jarak jauh baru, penghapusan shadow copy, penghentian layanan cadangan, dan transfer data keluar dalam volume tidak wajar. Aktifkan log dan simpan cukup lama untuk keperluan forensik digital.
5. Kelola risiko pihak ketiga
Tinjau akses vendor ke tenant cloud dan jaringan Anda, batasi dengan prinsip least privilege, rotasi kredensial integrasi, dan verifikasi integritas pembaruan perangkat lunak.
6. Rencanakan respons sebelum insiden
Tetapkan siapa yang memutuskan isolasi sistem, siapa yang menghubungi regulator dan subjek data dalam batas 3 x 24 jam, serta siapa yang memegang bukti. Mengikuti kerangka NIST (misalnya NIST SP 800-61 untuk penanganan insiden) membantu menyusun alur kerja yang dapat diaudit.
Menyikapi Klaim Pelaku dengan Tenang
Jika nama organisasi Anda muncul di situs kebocoran, jangan panik dan jangan berinteraksi sembarangan dengan pelaku. Verifikasi dulu klaimnya: cocokkan sampel data, periksa log, dan libatkan tim forensik. Beberapa klaim bulan ini, misalnya klaim kompromi puluhan ribu sistem di sebuah pusat kesehatan universitas di Amerika Serikat, dibantah pihak terkait yang menyatakan sistem inti tidak ditembus. Klaim yang belum terverifikasi tetap bisa merusak reputasi, sehingga komunikasi krisis yang jujur dan terukur sama pentingnya dengan teknis.
Penutup
Data Oktober 2026 menunjukkan ekosistem ransomware yang tetap padat dan lincah: kelompok baru muncul, kelompok lama berganti wajah, dan teknik inti tidak banyak berubah. Kabar baiknya, karena teknik intinya relatif tetap, pertahanan dasar yang disiplin masih sangat efektif. Gunakan angka bulanan sebagai kompas, bukan sebagai penghakiman, dan ubah setiap laporan intelijen menjadi daftar tindakan yang bisa dikerjakan minggu ini.
Catatan: seluruh angka bersumber dari laporan pelacak pihak ketiga (HackerFeeds melalui Tech Insider, serta pelacak lain) dan advisori CISA-FBI; klaim situs kebocoran bukan konfirmasi pelanggaran. Artikel ini bersifat informasi umum dan bukan nasihat hukum.