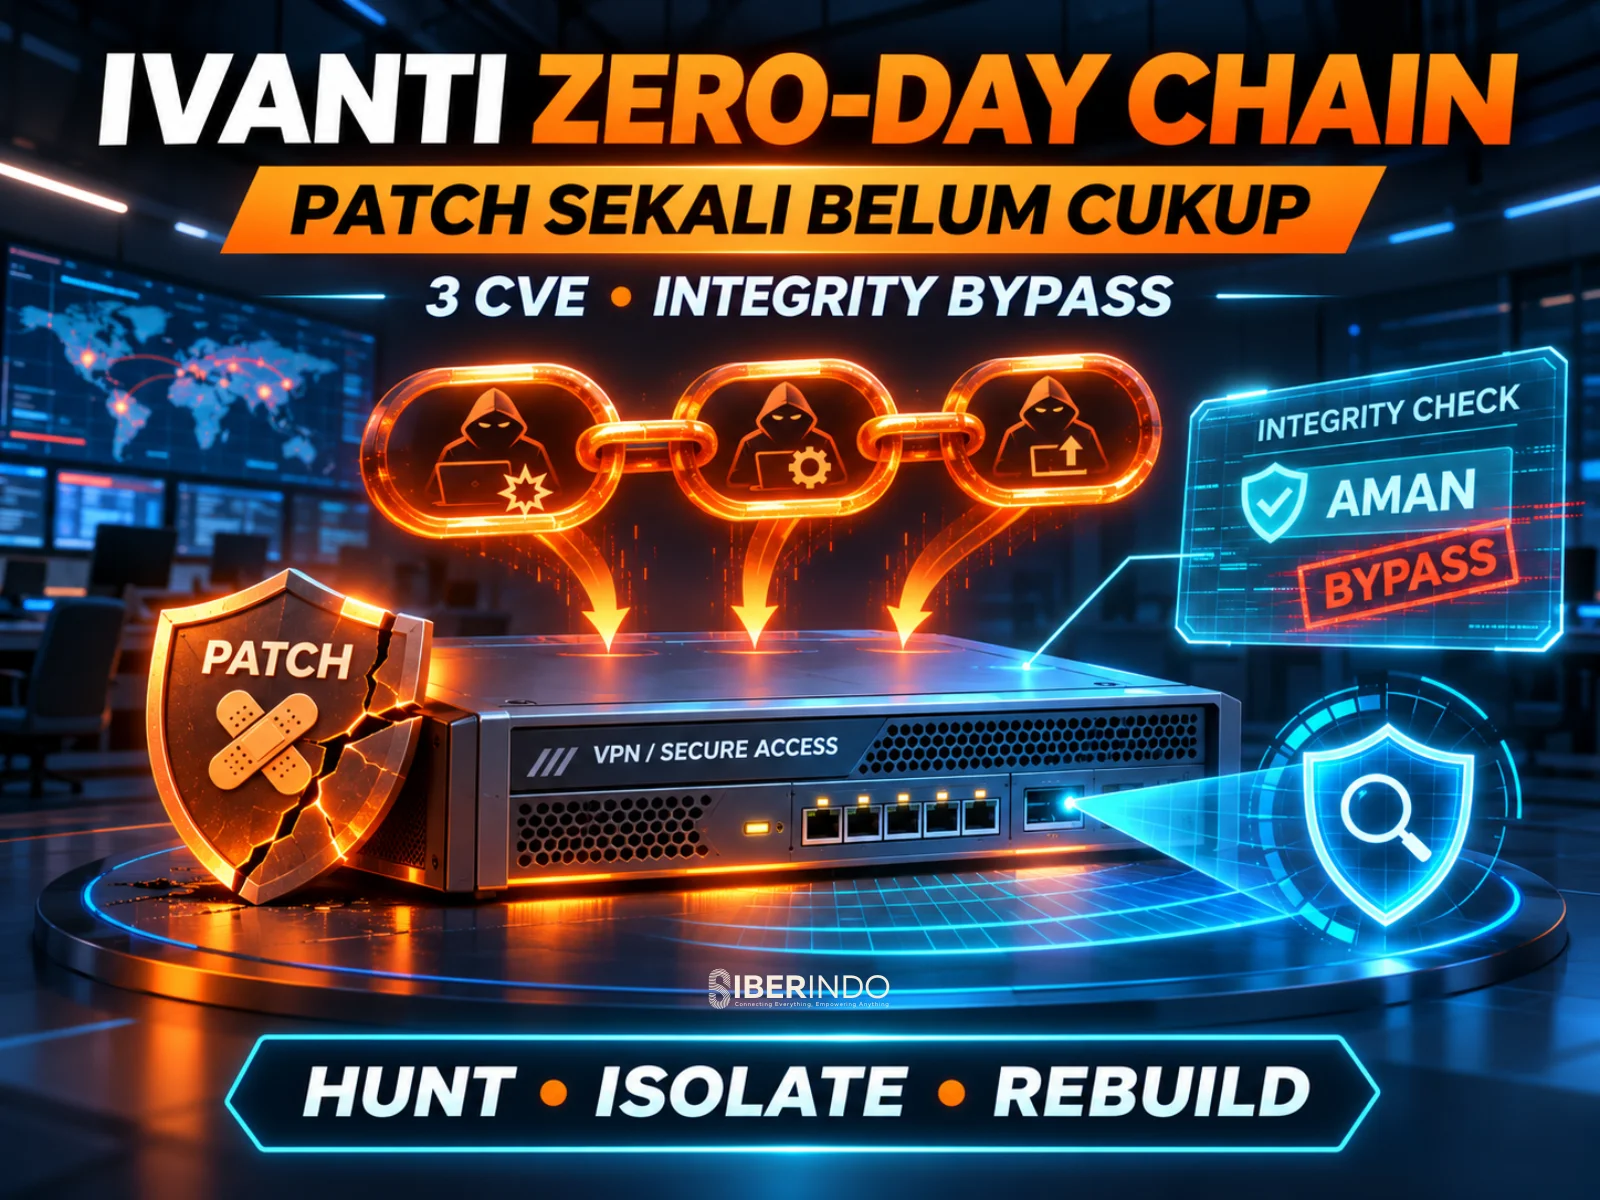
Gerbang VPN adalah pintu depan jaringan modern: dari sinilah karyawan, vendor, dan mitra masuk ke sistem internal, termasuk di banyak perusahaan, instansi, dan BUMN di Indonesia. Karena itu, ketika perangkat gerbang VPN dibobol, penyerang tidak perlu lagi mengetuk pintu. Pekan ini, laporan terbaru tentang Ivanti Connect Secure (ICS) menunjukkan sesuatu yang lebih mengkhawatirkan daripada sekadar satu celah baru: sebuah rantai tiga kerentanan yang memberi akses root tanpa login, dengan jejak yang sengaja dihapus, dan dengan jadwal penambalan yang membuat organisasi yang sudah patuh pada 13 Oktober tetap terpapar sampai pembaruan 29 Oktober.
Artikel ini merangkum apa yang dilaporkan Volexity, Ivanti, CISA, dan sejumlah peneliti lain per 2 November 2026, menjelaskan cara kerja rantai serangan tersebut secara teknis, lalu menyusun langkah praktis bagi tim IT dan keamanan di Indonesia. Seluruh angka versi dan tanggal di bawah mengacu pada sumber publik yang disebutkan di akhir tulisan; pembaca tetap perlu memverifikasi ke advisori resmi Ivanti sebelum bertindak.
Ringkasan Kejadian
Volexity melacak pelaku dengan sebutan UTA0576, yang belum dikaitkan dengan kelompok bernama mana pun. Menurut laporan tersebut, pelaku menjalankan rantai eksploitasi untuk memperoleh akses root tanpa autentikasi pada perangkat ICS yang menjalankan versi 22.8R2.4, mulai 3 Oktober 2026. Ivanti menyatakan eksploitasi terjadi sebelum pengungkapan dan memengaruhi sejumlah terbatas pelanggan. Pemantau eksternal Defused juga mengonfirmasi aktivitas eksploitasi secara independen, dengan tanda awal sekitar 1 Oktober.
Rantai ini menggabungkan tiga kerentanan:
- CVE-2026-104935 (skor CVSS Ivanti 8,6): pelewatan autentikasi melalui spoofing yang berujung pada eksekusi perintah jarak jauh tanpa autentikasi.
- CVE-2026-118527 (CVSS 4,3): pengunggahan berkas oleh pengguna terautentikasi ke lokasi yang dapat ditebak di disk.
- CVE-2026-111357 (CVSS 8,8 menurut Ivanti; Rapid7 dan catatan CVE menilai 7,0): eskalasi hak akses lokal hingga root.
CISA memasukkan CVE-2026-104935 ke katalog Known Exploited Vulnerabilities (KEV) pada 13 Oktober, dan dua celah lainnya pada 30 Oktober. Tenggat federal Amerika Serikat untuk CVE-2026-111357 jatuh pada 2 November dan untuk CVE-2026-118527 pada 13 November. Tenggat itu mengikat lembaga sipil federal AS, tetapi bagi organisasi lain di mana pun, ia adalah sinyal prioritas yang jelas.
Membedah Rantai Serangan
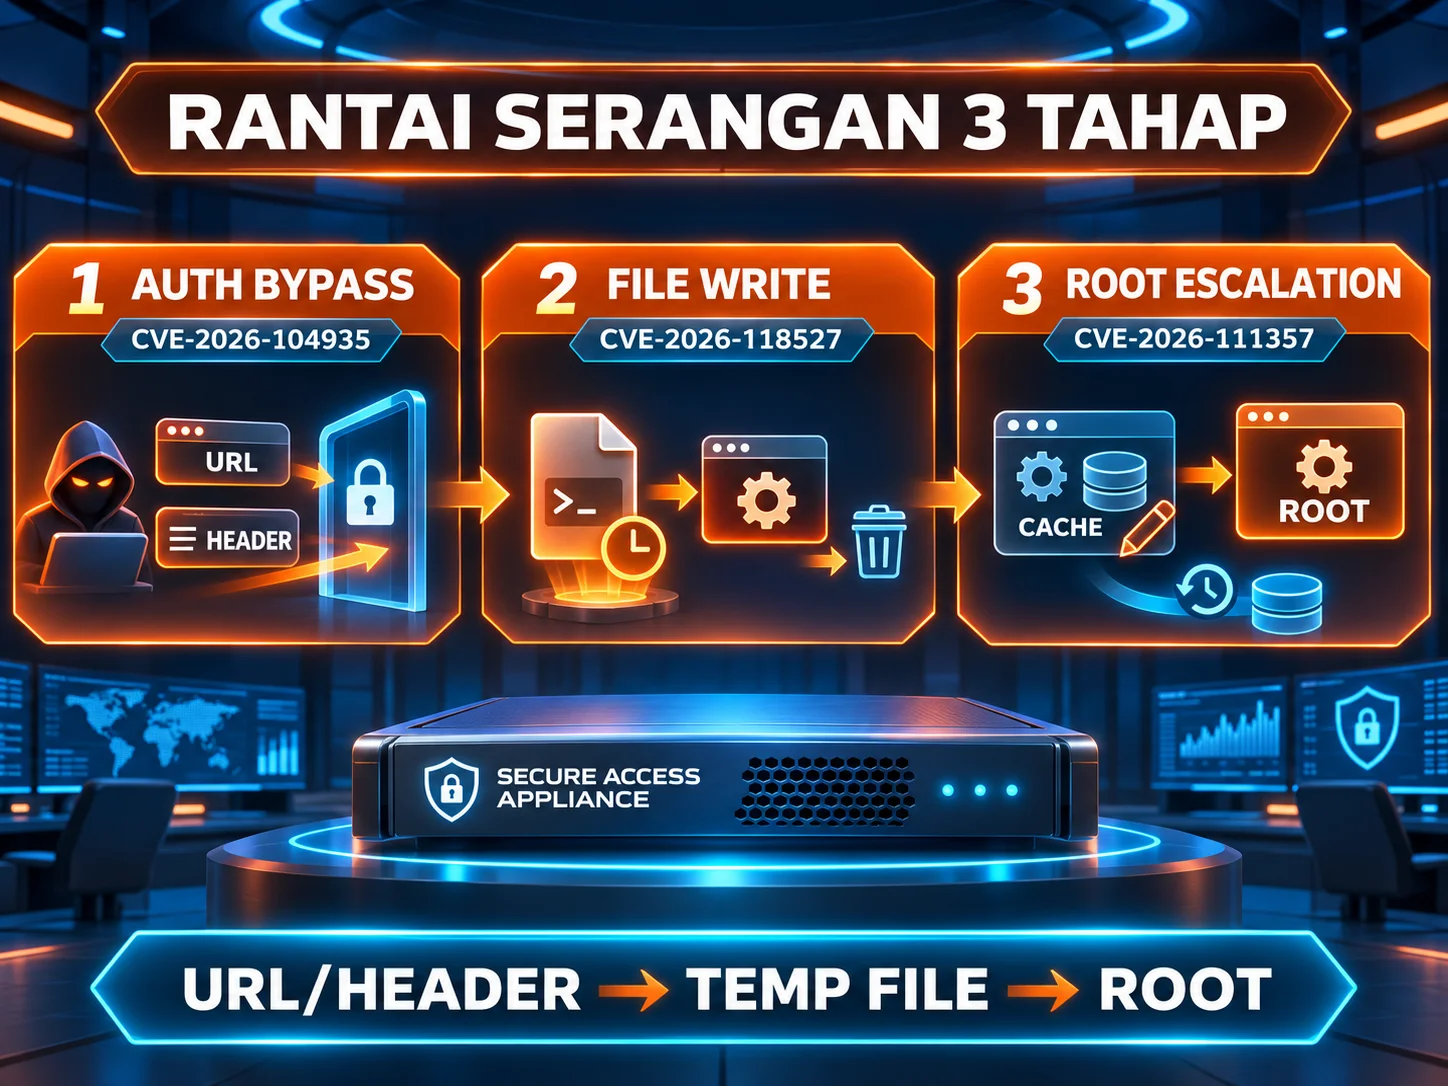
Menurut analisis yang dirangkum SOCRadar dari temuan Volexity, serangan berjalan dalam tiga tahap yang saling melengkapi.
Tahap 1: Pelewatan autentikasi di welcome.cgi
Ketidakcocokan antara jalur URL yang diminta dan sebuah header terpisah bernama X-DSCGI-PATH membuat permintaan tanpa autentikasi dapat mencapai penangan (handler) yang seharusnya terlindungi. Inilah CVE-2026-104935. Pola ini klasik: dua komponen sistem menafsirkan identitas permintaan secara berbeda, dan penyerang memanfaatkan celah di antara keduanya.
Tahap 2: Penulisan berkas ke jalur yang dapat ditebak
Pada komponen wu.cgi, konten ditulis ke jalur yang dapat diprediksi sebelum divalidasi. Penyerang mengeksekusi konten itu pada jeda singkat sebelum berkas dihapus, sementara tahap-tahap lanjutan berjalan hanya di memori. Ini CVE-2026-118527. Nilai CVSS-nya rendah, 4,3, dan ini contoh baik mengapa skor tunggal tidak boleh menjadi satu-satunya dasar prioritas: celah “sedang” yang menjadi mata rantai dalam serangan aktif sama berbahayanya dengan celah berskor tinggi.
Tahap 3: Eskalasi ke root lewat dsinvoked
Sebuah layanan berhak root mempercayai jalur program yang tersimpan di penyimpanan konfigurasi DSCache. Dengan mengubah satu entri cache, penyerang membuat layanan itu menjalankan skrip miliknya sebagai root. Itulah CVE-2026-111357. Setelah setiap perintah root, pelaku memulihkan entri DSCache yang diubah agar tidak meninggalkan bukti.
Mengapa Kasus Ini Berbeda: Tanpa Web Shell, Tanpa Malware
Yang membuat laporan ini menonjol adalah kerapian anti-forensiknya. Volexity menyebut tidak ada web shell, backdoor, maupun malware tahap pertama yang persisten. Setiap perintah dijalankan dengan mengulang rantai eksploitasi, dan respons HTTP dipakai sebagai saluran perintah. Pelaku juga menambal kode pustaka hanya di memori, menghapus entri dari log debug Ivanti dan log audit Linux, menghapus muatan dan alat, serta mengalihkan keluaran ke /dev/null.
Akibatnya, Integrity Checker Tool (ICT) milik Ivanti melaporkan tidak ada modifikasi. CISA memperingatkan bahwa alat itu bisa saja gagal mendeteksi aktivitas ini. Kesimpulannya penting bagi praktik operasional: hasil ICT yang bersih bukan bukti perangkat aman. Pemeriksaan harus dilengkapi forensik memori dan analisis jaringan.
Apa yang Dilakukan Pelaku Setelah Masuk
Volexity menggambarkan aktivitas pasca-eksploitasi yang mengarah pada persiapan gerakan lateral, dengan tingkat keyakinan tinggi:
- Mengambil kredensial LDAP domain yang tersimpan di perangkat dan mengurai log untuk mengumpulkan nama pengguna.
- Memakai alat Python LDAP buatan sendiri dan akun layanan Active Directory untuk menanyakan kata sandi Windows LAPS, data pemulihan BitLocker, dan metadata akun. Laporan menegaskan bahwa keberhasilan pelaku membaca rahasia tersebut belum dikonfirmasi.
- Menjalankan utilitas penangkap paket yang diberi nama menyerupai
dsstatmonduntuk menyadap kredensial LDAP/HTTP Basic berbentuk teks biasa serta material NTLM. - Memvalidasi kredensial dengan alat Kerberos buatan sendiri dan menjalankan skrip password spraying.
- Mengeksfiltrasi data konfigurasi dan DNS serta me-resolve domain internal.
Dengan kata lain, perangkat VPN yang jebol bukan hanya kehilangan dirinya sendiri; ia menjadi batu loncatan menuju Active Directory, jantung hampir semua jaringan korporat.
Jebakan Linimasa: Menambal pada 13 Oktober Belum Cukup
Bagian yang paling mudah terlewat oleh tim operasi adalah urutan rilis patch. Ivanti merilis perbaikan untuk CVE-2026-104935 pada 13 Oktober, tetapi komponen eskalasi hak akses belum tertambal saat itu. Perbaikan untuk CVE-2026-111357 dan CVE-2026-118527 baru hadir lewat pembaruan advisori 29 Oktober. Menurut SOCRadar, Ivanti sebelumnya telah memperbaiki sebagian masalah eskalasi pada rilis Juli 25.1.3.0 dan sedang melakukan backport ketika eksploitasi dimulai.
Akibat praktisnya: perangkat yang berhenti di 25.1.1.2 atau 22.8R2.5 masih terpapar dua celah lainnya sampai pembaruan 29 Oktober. Berikut ringkasan versi menurut Rapid7:
- CVE-2026-104935: terdampak 25.1.1.1 ke bawah, 25.1.2.2 ke bawah, dan 22.8R2.4 ke bawah; diperbaiki di 25.1.1.2, 25.1.3.0/25.1.3.1, dan 22.8R2.5.
- CVE-2026-111357 dan CVE-2026-118527: terdampak 25.1.1.2 ke bawah dan 22.8R2.5 ke bawah; diperbaiki di 25.1.1.3 dan 22.8R2.6.
- Ivanti menyarankan pindah dari seri 22.8.x ke 25.1.1.3 atau lebih baru, atau menerapkan 22.8R2.6 bila migrasi belum memungkinkan. Seri 25.1.3.0 ke atas pada ISA4500, ISA6500, dan ISA8500 dinyatakan tidak terdampak.
Pelajaran operasional: menutup tiket patch setelah satu rilis tidak sama dengan menutup risiko. Pada insiden berantai, pantau advisori vendor sampai seluruh mata rantai dinyatakan tertutup.
Skala Paparan dan Konteks Historis
Menurut BleepingComputer, pemindaian Shadowserver menemukan lebih dari 5.000 instans ICS yang terpapar ke internet, tanpa data berapa banyak yang sudah ditambal. Dari sisi sejarah, CISA telah menandai 38 kerentanan Ivanti sebagai dieksploitasi aktif sejak November 2021, dan 12 di antaranya juga dipakai dalam serangan ransomware. Gerbang VPN Ivanti sebelumnya juga menjadi sasaran pada Januari 2024 (CVE-2024-21887 dan CVE-2023-46805), Januari 2025 (CVE-2025-0282), dan 2025 (CVE-2025-22457). Pola ini memperkuat satu pandangan lama: perangkat tepi (edge) yang menghadap internet dan berhak tinggi adalah target bernilai tertinggi bagi penyerang.
Satu catatan menarik dari analisis Volexity: dengan keyakinan menengah, rancangan dan pola kode eksploit serta perkakas menunjukkan penggunaan model bahasa besar (LLM) dalam pengembangannya, dan dengan keyakinan rendah pelaku dinilai bermotif kriminal, bukan spionase. Keduanya adalah penilaian, bukan fakta pasti, dan sebaiknya diperlakukan demikian. Namun, bila benar, ini menandakan bahwa jarak antara pengungkapan sebagian celah dan eksploit berantai yang rapi bisa semakin pendek.
Panduan Respons bagi Tim di Indonesia
1. Inventarisasi: apakah kita punya ICS?
Mulailah dari pertanyaan paling dasar. Cek daftar aset, termasuk perangkat yang dikelola vendor atau penyedia layanan, anak perusahaan, dan lokasi cabang. Perangkat VPN yang “terlupakan” adalah sumber insiden yang berulang. Catat versi firmware dan jadwal terakhir pembaruan.
2. Perbarui sebagai perubahan darurat
Rapid7 menyarankan penerapan pembaruan secara darurat di luar siklus patch normal. Targetkan 25.1.1.3, 22.8R2.6, atau lebih baru sesuai jalur produk Anda, dan rujuk advisori Ivanti untuk versi spesifik.
3. Amankan bukti sebelum reboot atau reset
Karena banyak artefak berada di memori dan pelaku aktif menghapus log, simpan memori dan log sebelum perangkat di-reboot atau di-reset, bila memungkinkan. Langkah ini juga relevan bagi kebutuhan forensik digital dan pelaporan insiden.
4. Berburu jejak (threat hunting) mundur sampai 1 Oktober
Menurut SOCRadar dan Rapid7, indikator yang dipublikasikan dari temuan Volexity mencakup:
- Banyak permintaan ke
/dana-na/auth/url_default/welcome.cgiyang jalur URL-nya tidak cocok dengan headerX-DSCGI-PATH. - Koneksi ke alamat IP 108.165.147[.]64, VPS yang menjadi server OpenVPN pelaku pada 30 September sampai 7 Oktober.
- Skrip Python dan berkas terkompresi tak dikenal di
/tmp(misalnya ml.py, rq5.py, mk.py, rr.py), direktori tersembunyi/data/.icscap, dan berkas berpola/home/runtime/tmp/ics-root-*. - Proses bernama
dsstatmondyang menangkap lalu lintas. - Celah (gap) atau penghapusan selektif pada
/home/runtime/dlogs/debuglogdan/var/log/audit/audit.log. - Kueri LDAP tak biasa dari akun layanan terhadap atribut LAPS, BitLocker, atau kata sandi; juga uji Kerberos dan password spraying yang berasal dari perangkat.
Bila Anda menyimpan log proksi, WAF, atau SIEM secara terpusat, penelusuran tidak perlu dilakukan di perangkat yang mungkin sudah dimanipulasi. Contoh sederhana untuk mencari jejak permintaan mencurigakan pada log akses yang sudah diekspor ke server analisis:
# Contoh: cari permintaan ke welcome.cgi pada log yang sudah diekspor
# (sesuaikan lokasi dan format log dengan lingkungan Anda)
grep -h "/dana-na/auth/url_default/welcome.cgi" /var/log/export/ics-access-*.log \
| grep -i "X-DSCGI-PATH" \
| sort | uniq -c | sort -rn | head -50
# Cari koneksi ke IP pelaku yang dipublikasikan
grep -rh "108.165.147.64" /var/log/export/ /var/log/firewall/ 2>/dev/null | head -50
Volexity juga menyediakan aturan YARA untuk bukti header permintaan dan muatan eskalasi hak akses di memori, serta menerbitkan IOC di GitHub. Gunakan sumber primer tersebut untuk deteksi yang lebih akurat dibanding daftar ringkas di atas.
5. Jangan mengandalkan ICT saja
Jalankan Integrity Checker Tool sebagai salah satu sumber data, tetapi perlakukan hasil bersih sebagai inkonklusif untuk perangkat yang terpapar sejak 1 Oktober. Kombinasikan dengan forensik memori dan analisis lalu lintas jaringan.
6. Bila ada indikasi kompromi: pulihkan dan rotasi kredensial
Ikuti prosedur pemulihan resmi Ivanti: cadangkan konfigurasi, lakukan factory reset, perbarui (bangun ulang untuk instans virtual dan cloud), lalu pulihkan konfigurasi. Rapid7 mencatat bahwa dokumen pemulihan yang ditautkan memuat rujukan ke rilis lama, jadi pastikan Anda mengikuti versi yang relevan. Setelah itu:
- Reset kata sandi domain, admin, dan akun lokal, termasuk akun layanan AD yang dipakai perangkat.
- Cabut dan terbitkan ulang sertifikat; reset kunci API dan kredensial server lisensi.
- Tinjau Active Directory untuk penyalahgunaan kredensial yang terekspos, serta rotasi kata sandi LAPS dan kunci BitLocker yang dapat dibaca akun layanan tersebut.
7. Kurangi dampak ledakan (blast radius) untuk masa depan
- Berikan akun layanan LDAP di perangkat VPN hak seminimal mungkin; tidak ada alasan akun itu dapat membaca atribut LAPS atau BitLocker.
- Terapkan autentikasi multifaktor tahan phishing dan segmentasi jaringan agar sesi VPN tidak otomatis memberi akses ke seluruh segmen.
- Kirim log perangkat tepi ke penyimpanan terpusat yang tidak bisa diubah (immutable) secara real time, sehingga penghapusan lokal oleh penyerang tidak menghilangkan bukti.
- Siapkan rencana cadangan akses jarak jauh bila gerbang VPN harus dimatikan sementara.
Aspek Hukum dan Kepatuhan di Indonesia
Jika investigasi menemukan bahwa data pribadi diakses atau bocor melalui perangkat yang dibobol, kewajiban pelindungan data berlaku. UU Pelindungan Data Pribadi (UU No. 27 Tahun 2022) mewajibkan pengendali data pribadi menerapkan pengamanan yang memadai dan memberi pemberitahuan tertulis kepada subjek data serta lembaga yang berwenang bila terjadi kegagalan pelindungan. Untuk penyelenggara sistem elektronik, ketentuan UU ITE dan peraturan turunannya juga mengatur kewajiban pengamanan serta penanganan insiden. Konsultasikan dengan penasihat hukum dan fungsi kepatuhan Anda mengenai batas waktu dan format pelaporan yang berlaku; tulisan ini bukan nasihat hukum.
Dari sisi kerangka kerja, insiden ini selaras dengan fungsi Identify, Protect, Detect, Respond, dan Recover pada NIST Cybersecurity Framework serta kontrol manajemen kerentanan dan pencatatan log pada ISO/IEC 27001:2022. Bukti yang disimpan dengan benar juga memperkuat posisi organisasi bila investigasi forensik atau pelaporan resmi diperlukan.
Penutup
Kasus Ivanti Connect Secure kali ini mengajarkan tiga hal. Pertama, rantai kerentanan sering kali lebih berbahaya daripada jumlah skor CVSS masing-masing mata rantainya. Kedua, menambal sekali tidak selalu menutup risiko ketika perbaikan dirilis bertahap. Ketiga, alat pemeriksa integritas milik vendor tidak boleh menjadi satu-satunya penentu rasa aman, terutama ketika penyerang memang merancang aksinya untuk tidak meninggalkan jejak di disk.
Tim Siberindo membantu organisasi dalam asesmen paparan perangkat tepi, threat hunting, forensik digital, dan penguatan arsitektur akses jarak jauh. Jika Anda mengelola Ivanti Connect Secure atau gerbang VPN sejenis dan ingin memastikan perangkat Anda bersih, mulailah dari inventarisasi, perbarui sekarang, dan buru jejaknya mundur hingga 1 Oktober 2026.
Sumber rujukan: Rapid7 (ETR, 2 November 2026), SOCRadar (analisis rantai zero-day Ivanti Connect Secure), BleepingComputer (2 November 2026), serta advisori Ivanti, katalog CISA KEV, dan riset Volexity yang dirujuk di dalamnya.