Ada satu keluhan yang hampir selalu muncul ketika kami berbincang dengan tim keamanan di Indonesia, baik di bank, penyelenggara sistem elektronik, maupun instansi pemerintah: data keamanan mereka melimpah, tetapi sulit dipakai. Firewall bicara dalam satu format, endpoint detection dalam format lain, penyedia identitas punya istilah sendiri, dan log cloud datang sebagai JSON dengan nama atribut yang sama sekali berbeda untuk hal yang sama. Akibatnya, satu pertanyaan sederhana seperti "akun mana saja yang login dari alamat IP ini dalam 24 jam terakhir" berubah menjadi proyek rekayasa data berhari-hari.
Masalah ini tidak lagi bisa ditunda. Data Badan Siber dan Sandi Negara (BSSN) yang dikutip dalam pembahasan konferensi IndoSec 2026 menyebut sekitar 5,5 miliar anomali trafik sepanjang 2025, melonjak jauh di atas rata-rata tahunan periode 2020 hingga 2024, dan tren itu berlanjut dengan sekitar 1,52 miliar anomali hanya pada periode 1 Januari sampai pertengahan April 2026. Volume sebesar itu tidak mungkin ditangani dengan pendekatan lama: analis membaca alert satu per satu, dan setiap sumber log baru membutuhkan parser buatan tangan.
Di sinilah Open Cybersecurity Schema Framework (OCSF) menjadi relevan. OCSF adalah skema terbuka dan vendor-agnostik untuk merepresentasikan peristiwa keamanan, sehingga log dari sumber apa pun dapat dinormalisasi ke dalam satu "bahasa" yang sama. Artikel ini membedah cara kerjanya, apa yang berubah pada rilis terbaru, dan bagaimana organisasi di Indonesia dapat mengadopsinya tanpa mengorbankan kebutuhan forensik dan kepatuhan.
Akar Masalah: Normalisasi yang Menyita Anggaran Rekayasa
Biaya terbesar dari fragmentasi skema bukan pada penyimpanan, melainkan pada waktu insinyur. Riset industri yang dipublikasikan pada 2026 mengutip estimasi dari sejumlah pemimpin rekayasa keamanan bahwa 30 hingga 40 persen upaya integrasi habis untuk pemetaan dan normalisasi skema, bukan untuk logika integrasi itu sendiri, apalagi untuk membangun deteksi baru. Angka ini perlu dibaca sebagai estimasi praktisi, bukan hasil pengukuran presisi, tetapi pola yang digambarkannya akan terasa familiar bagi siapa pun yang pernah mengelola pipeline SIEM.
Dampaknya berlapis. Pertama, time to onboard sumber log baru menjadi panjang, sehingga visibilitas selalu tertinggal dari perubahan infrastruktur. Kedua, aturan deteksi menjadi rapuh karena terikat pada nama field spesifik vendor; ganti vendor, dan sebagian aturan ikut mati. Ketiga, dan ini yang paling penting untuk 2026, model AI tidak dapat melakukan korelasi yang andal di atas data yang ambigu.
Anatomi OCSF: Kategori, Kelas, Objek, Profil
OCSF dibangun berlapis, dan memahami lapisan ini penting sebelum memutuskan strategi pemetaan.
- Category adalah pengelompokan besar peristiwa, misalnya aktivitas sistem, aktivitas jaringan, aktivitas identitas dan akses, atau temuan (findings).
- Event class adalah bentuk konkret peristiwa di dalam kategori, misalnya kelas untuk autentikasi, pembuatan proses, atau koneksi jaringan. Setiap kelas punya pengenal numerik yang stabil.
- Object adalah struktur data yang dapat dipakai ulang lintas kelas, seperti objek pengguna, perangkat, proses, atau file.
- Profile adalah overlay opsional yang menambahkan atribut lintas kelas, misalnya profil untuk konteks host atau konteks cloud.
- Extension memungkinkan penambahan khusus platform atau organisasi tanpa merusak skema inti.
Struktur ini menghasilkan satu hal yang sangat praktis: jalur query yang konsisten. Peristiwa login dari Windows, dari penyedia identitas SaaS, dan dari gateway VPN akan sama-sama menempatkan identitas aktor pada jalur atribut yang sama. Contoh bentuk peristiwa autentikasi yang sudah dinormalisasi terlihat seperti berikut:
{
"class_uid": 3002,
"class_name": "Authentication",
"category_uid": 3,
"activity_id": 1,
"severity_id": 1,
"time": 1757548800000,
"actor": {
"user": {
"name": "andi.pratama",
"uid": "S-1-5-21-1004",
"domain": "corp.example.id"
}
},
"src_endpoint": {
"ip": "203.0.113.45",
"hostname": "vpn-gw-01"
},
"auth_protocol_id": 4,
"logon_type": "Remote",
"status_id": 2,
"metadata": {
"product": { "name": "VPN Gateway", "vendor_name": "ContohVendor" },
"version": "1.8.0"
}
}
Poin pentingnya bukan pada isi JSON di atas, melainkan pada konsekuensinya: aturan deteksi dan notebook investigasi dapat ditulis satu kali terhadap jalur seperti aktor pengguna dan endpoint sumber, lalu tetap berlaku ketika vendor di bawahnya diganti.
Yang Baru pada Rilis 2026: Skema Mulai Memahami AI
OCSF resmi bergabung dengan Linux Foundation pada November 2024, dan komunitasnya kini mencatat lebih dari 1.280 kontributor dari sekitar 200 organisasi. Rilis v1.8.0 pada 16 Maret 2026 membawa beberapa tambahan yang sangat relevan dengan lanskap ancaman saat ini:
- Profil ai_operation beserta objek pendukung seperti ai_model dan message_context. Ini memberi cakupan skema native untuk beban kerja AI, termasuk metrik penggunaan token dan pelacakan interaksi berbasis peran. Artinya, jejak aktivitas agen AI dan pemanggilan model dapat masuk ke data lake keamanan dengan bentuk yang sama seperti log lainnya, bukan sebagai log aplikasi yang terisolasi.
- Analisis privilese dengan pemetaan MITRE ATT&CK melalui objek baru seperti privilege_info dan analisis privilese layanan, yang mendukung deteksi privilese tak terpakai dan penilaian risiko akses.
- Objek packet pada kelas peristiwa jaringan, plus atribut titik observasi jaringan, sehingga representasi data level paket memiliki tempat resmi dalam skema.
- Ekstensi macOS serta promosi beberapa atribut proses dari ekstensi Linux ke skema dasar untuk pemakaian lintas platform.
Pengembangan berlanjut pada jalur v1.9.0, dengan cakupan skema yang terus bertambah pada kategori aktivitas sistem, jaringan, dan temuan. Komunitas juga menjaga kompatibilitas mundur secara ketat, sebuah keputusan desain yang penting bagi organisasi yang tidak mungkin menulis ulang pipeline setiap kali versi baru keluar.
Dari Standar Industri Menuju Standar Internasional
Pada Desember 2025, negara-negara anggota International Telecommunication Union (ITU) mendukung OCSF untuk diratifikasi sebagai standar internasional pada seri X, dengan target ratifikasi resmi Juni 2026. Bagi tim keamanan di Indonesia, sinyal ini layak dicatat: ketika sebuah kerangka masuk ke jalur rekomendasi ITU, kerangka tersebut cenderung diserap ke dalam kebijakan siber nasional di banyak negara, terutama untuk sektor yang diregulasi ketat seperti keuangan dan infrastruktur informasi vital. Status final ratifikasi sebaiknya diverifikasi langsung pada kanal resmi ITU sebelum dikutip dalam dokumen kepatuhan.
Secara teknis, maintainer OCSF juga memulai kolaborasi dengan maintainer OpenTelemetry untuk mendekatkan domain keamanan dan observabilitas. Pemisahan kaku antara telemetri keamanan dan telemetri operasional selama ini menyulitkan analisis perilaku sistem saat diserang; penyatuannya membuka jalan untuk memahami bukan hanya apa yang terjadi, tetapi juga mengapa.
Mengapa Ini Prasyarat bagi Agentic SOC
Tren arsitektur SOC 2026 bergerak ke arah agen AI yang melakukan triase alert, memperkaya indikator kompromi, mengambil runbook yang relevan, dan mengeksekusi tindakan pembatasan dalam pagar kebijakan yang ditentukan. Semua kemampuan itu bertumpu pada satu asumsi yang sering diabaikan: agen harus dapat menafsirkan data tanpa ambiguitas.
Agen AI tidak gagal karena kurang pintar, tetapi karena diberi data yang artinya berbeda-beda di setiap sumber. Normalisasi skema adalah pekerjaan membosankan yang menentukan apakah otomasi cerdas bisa dipercaya.
Ada bonus ekonomi yang nyata. Ketika peristiwa dinormalisasi dan disimpan dalam format kolumnar seperti Apache Parquet, jejak penyimpanan dan biaya komputasi query dapat turun secara berarti, karena query hanya membaca kolom yang dibutuhkan. Bagi organisasi yang biaya SIEM-nya bergerak mengikuti volume ingest, kombinasi pipeline normalisasi, filter dan routing sebelum ingest, serta penyimpanan kolumnar sering menjadi satu-satunya cara menaikkan cakupan visibilitas tanpa menaikkan anggaran secara linier.
Menautkannya dengan Kepatuhan Indonesia dan Standar Internasional
Normalisasi log bukan sekadar urusan efisiensi teknis. Ia bersinggungan langsung dengan kewajiban hukum dan standar yang berlaku bagi organisasi Indonesia:
- UU No. 27 Tahun 2022 tentang Perlindungan Data Pribadi mewajibkan pengendali data memberikan notifikasi kegagalan pelindungan data pribadi dalam tenggat 3 x 24 jam kepada subjek data dan lembaga berwenang. Tenggat itu hanya realistis jika tim dapat menjawab dengan cepat pertanyaan tentang data apa yang tersentuh, oleh akun mana, dan pada rentang waktu mana. Tanpa telemetri yang dapat dikorelasikan, investigasi akan lebih lama dari tenggat notifikasinya.
- UU No. 1 Tahun 2024 yang mengubah UU ITE menuntut akuntabilitas penyelenggaraan sistem elektronik, termasuk kemampuan menunjukkan jejak audit yang dapat dipertanggungjawabkan.
- ISO/IEC 27001:2022 mengatur kontrol logging (A.8.15) dan pemantauan aktivitas (A.8.16), serta pengumpulan bukti (A.5.28). Skema yang konsisten mempermudah pembuktian bahwa kontrol ini berjalan, bukan hanya terdokumentasi.
- NIST Cybersecurity Framework 2.0 pada fungsi Detect menempatkan korelasi informasi dari berbagai sumber sebagai kemampuan inti, sementara NIST SP 800-92 memberi panduan manajemen log yang masih relevan sebagai dasar tata kelola.
Peta Jalan Adopsi yang Realistis
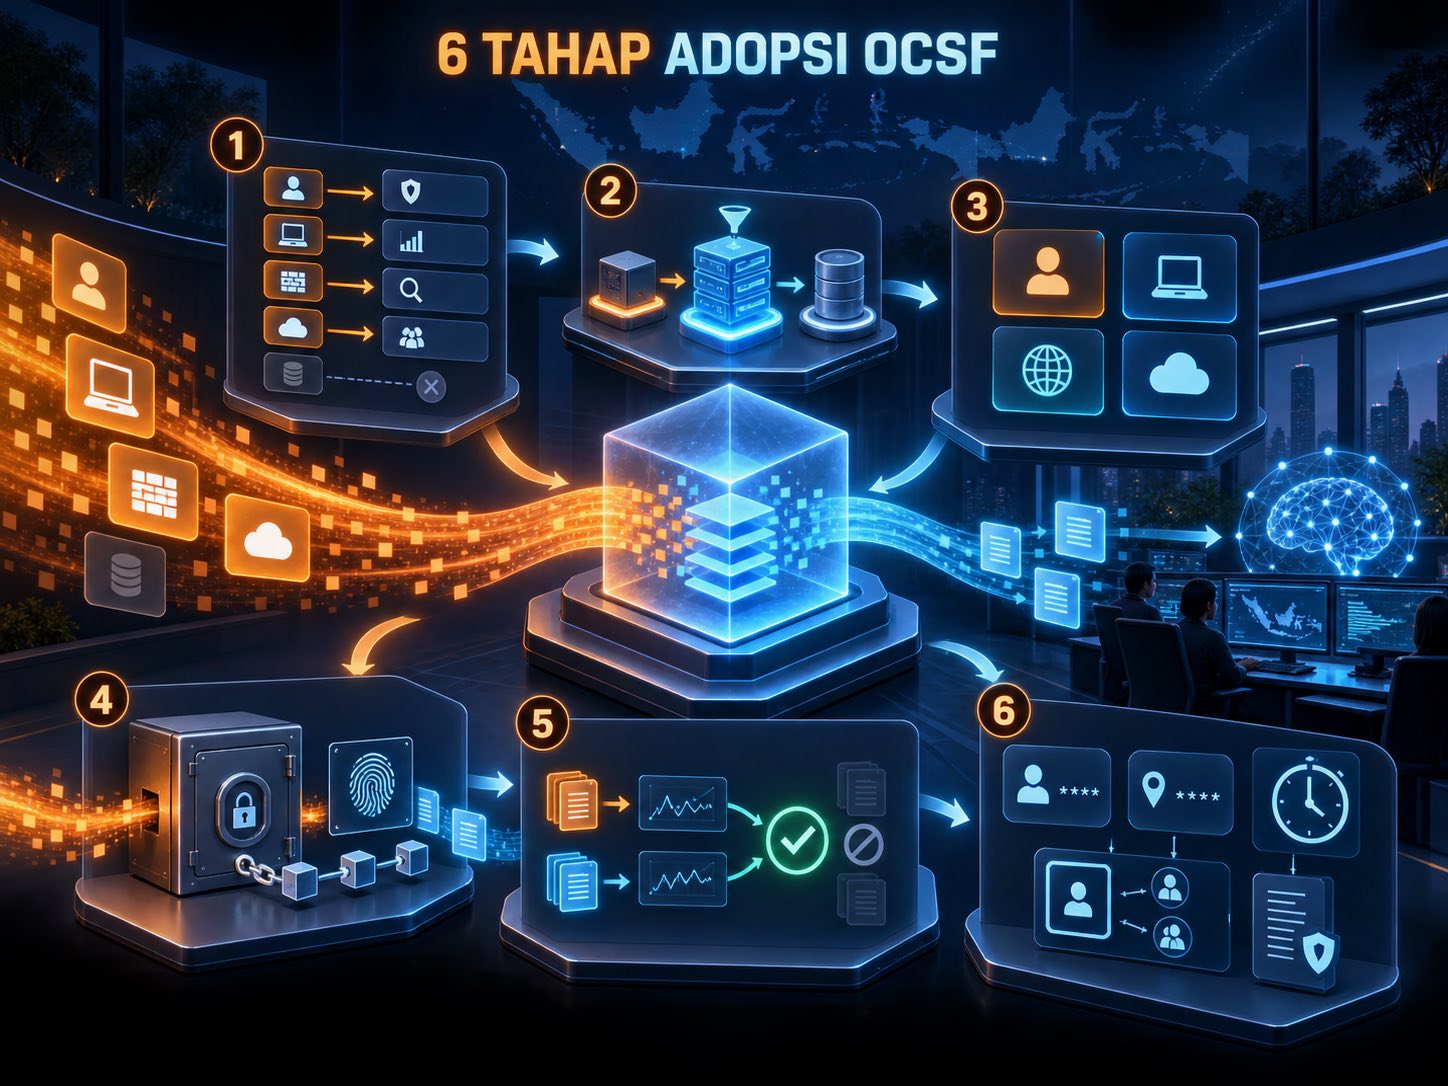
Adopsi OCSF sebaiknya dilakukan bertahap, bukan sebagai proyek migrasi besar sekali jalan.
- Inventarisasi sumber telemetri dan nilai kegunaannya. Petakan setiap sumber log terhadap deteksi dan kebutuhan investigasi yang benar-benar dipakai. Sumber yang tidak pernah menjawab pertanyaan apa pun adalah kandidat untuk diturunkan tingkatannya, bukan dinormalisasi.
- Tentukan titik normalisasi. Normalisasi dapat terjadi di agen pengumpul, di pipeline sebelum ingest, atau saat query di data lake. Pipeline biasanya menjadi titik paling fleksibel karena memungkinkan filter, sampling, dan routing sekaligus.
- Mulai dari empat domain berdampak tinggi: identitas dan autentikasi, endpoint, jaringan tepi, serta control plane cloud. Empat domain ini menyumbang sebagian besar rantai serangan yang diamati.
- Pertahankan bukti mentah. Simpan salinan log asli yang tidak diubah, dengan hash integritas dan rantai penyimpanan yang tercatat, selaras dengan prinsip penanganan bukti digital pada ISO/IEC 27037. Data yang sudah dinormalisasi bagus untuk deteksi, tetapi proses forensik dan pembuktian hukum menuntut artefak asli.
- Uji dengan validasi otomatis. Jalankan validator skema di pipeline integrasi berkelanjutan, dan uji kesetaraan deteksi: setiap aturan yang dipindahkan ke jalur atribut OCSF harus menghasilkan temuan yang sama pada data historis sebelum aturan lama dimatikan.
- Terapkan minimisasi dan kontrol akses. Data lake keamanan yang berisi identitas, alamat IP, dan aktivitas pengguna adalah kumpulan data pribadi menurut UU PDP. Terapkan masking pada atribut sensitif, dasar pemrosesan yang jelas, retensi yang ditetapkan, serta pembatasan akses berbasis peran dengan audit tersendiri.
Rambu-Rambu yang Sering Terlewat
Dua kesalahan paling umum layak disebut eksplisit. Pertama, normalisasi yang merusak: pipeline yang membuang field yang belum ada padanannya dalam skema. Praktik yang lebih aman adalah menyimpan payload asli pada atribut data mentah, sehingga tidak ada informasi yang hilang permanen. Kedua, mengira skema menggantikan strategi deteksi. OCSF membuat data siap dipakai; ia tidak menentukan hipotesis ancaman, prioritas aset, atau kualitas intelijen yang dipakai untuk memperkaya peristiwa. Standar adalah fondasi, bukan atap.
Penutup
Selama satu dekade, diskusi keamanan di Indonesia banyak berpusat pada penambahan alat. Tahun 2026 menggeser pertanyaannya: bukan berapa banyak alat yang dimiliki, tetapi seberapa dapat dipakai data yang dihasilkan alat-alat itu. Dengan volume anomali yang terus menanjak, tenggat notifikasi PDP yang ketat, dan otomasi berbasis agen AI yang mulai masuk ke ruang operasi keamanan, keseragaman skema berubah dari kemewahan arsitektural menjadi prasyarat operasional.
Kabar baiknya, pekerjaan ini dapat dimulai dalam skala kecil. Pilih satu domain, misalnya log autentikasi, normalisasi ke OCSF, tulis ulang lima aturan deteksi teratas di atasnya, lalu ukur berapa lama waktu yang dibutuhkan untuk menjawab satu pertanyaan investigasi standar sebelum dan sesudahnya. Selisih waktu itu biasanya cukup untuk meyakinkan siapa pun bahwa pekerjaan membosankan ini bernilai.