Hampir semua layanan digital di Indonesia hari ini bertumpu pada satu momen kepercayaan yang sangat singkat: beberapa detik ketika seorang calon nasabah mengarahkan kamera ponsel ke wajahnya, mengedipkan mata, lalu menoleh ke kiri dan ke kanan. Momen itu — liveness check dalam proses electronic Know Your Customer (eKYC) — menjadi gerbang pembukaan rekening bank, aktivasi dompet digital, pengajuan pinjaman online, hingga registrasi kartu SIM. Jika gerbang itu bisa dilewati, seluruh rantai kepercayaan di belakangnya ikut runtuh.
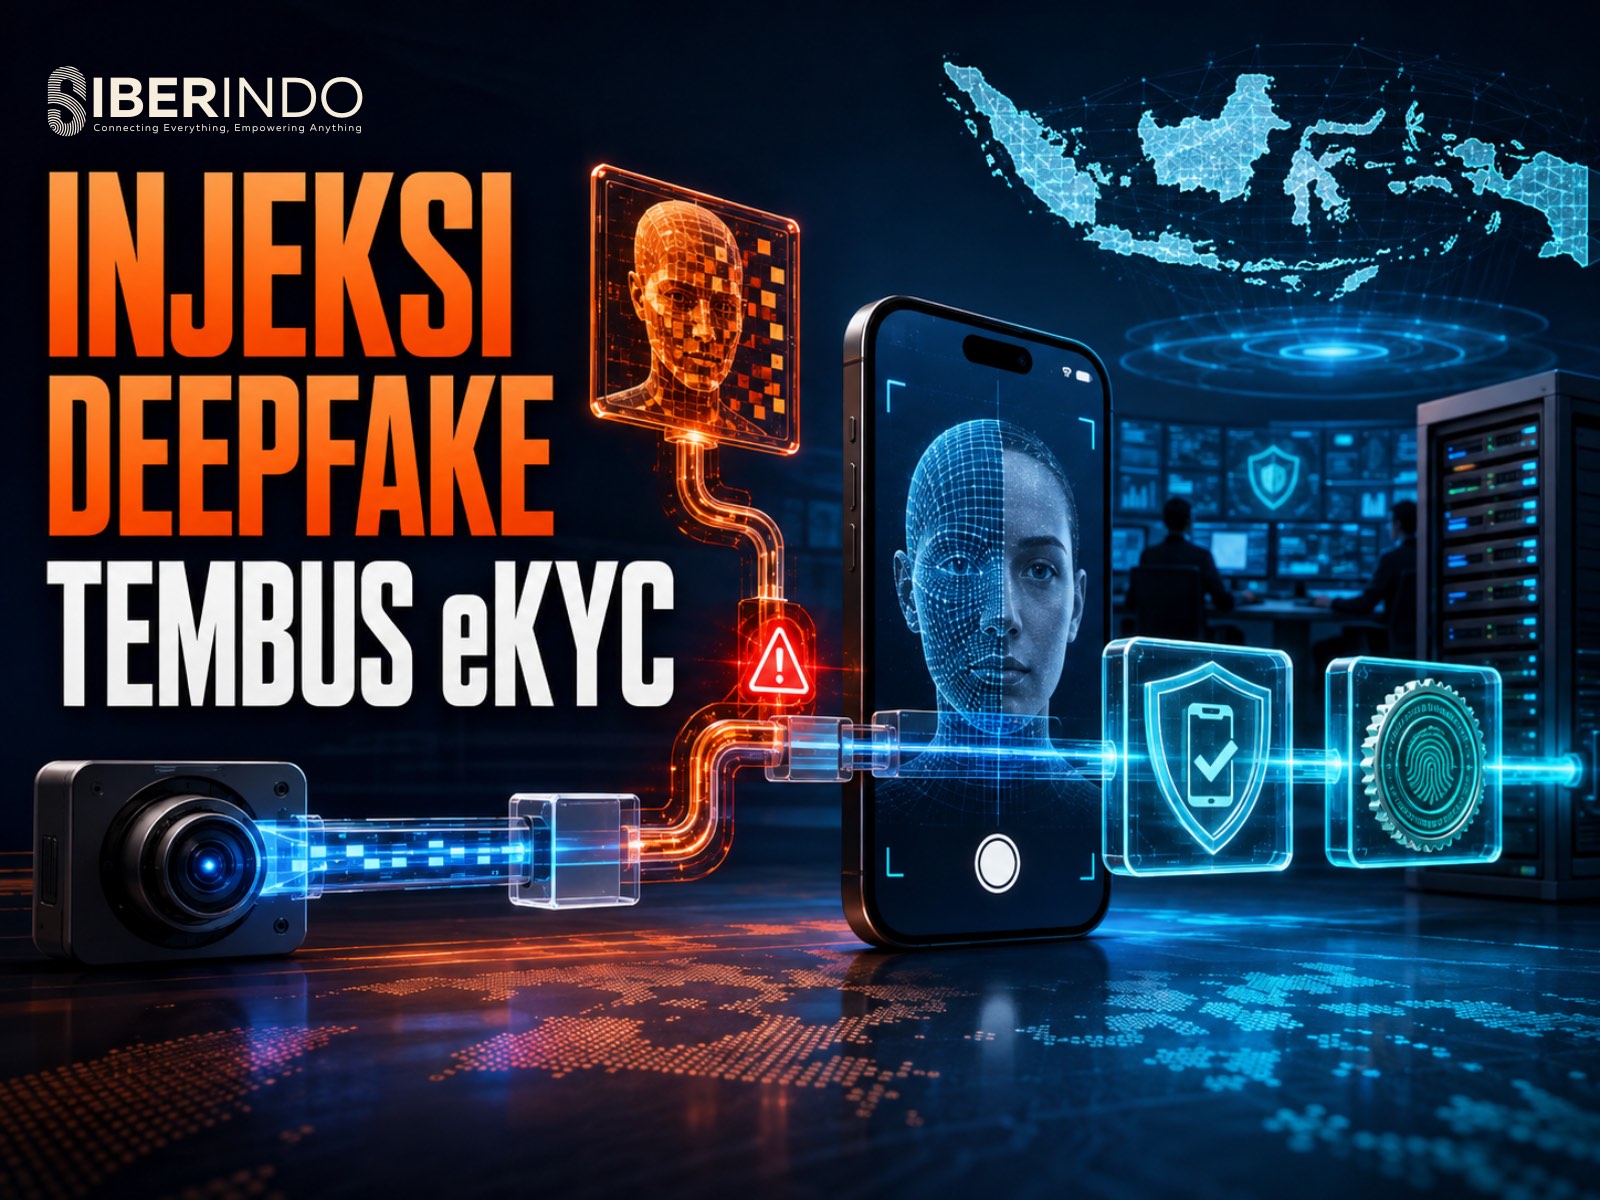
Dan gerbang itu memang sedang diserang secara sistematis. Yang berubah bukan hanya kualitas deepfake, melainkan titik masuk serangannya. Penyerang tidak lagi repot-repot menodongkan foto atau topeng ke depan kamera. Mereka memotong jalur kamera itu sendiri dan menyuntikkan aliran video sintetis langsung ke dalam aplikasi. Teknik ini disebut injection attack, dan sebagian besar kontrol liveness generasi lama tidak dirancang untuk melihatnya.
Dua Kelas Serangan yang Sering Dicampur Aduk
Kekeliruan paling umum dalam diskusi keamanan biometrik adalah menganggap semua serangan wajah sebagai hal yang sama. Padahal ada dua kelas yang berbeda secara arsitektural, dan keduanya membutuhkan kontrol yang berbeda.
Presentation attack (PA). Penyerang menyajikan artefak fisik ke sensor asli: foto cetak, layar ponsel yang menampilkan video, topeng silikon, atau mask 3D. Standar ISO/IEC 30107-3:2023 secara spesifik mengatur metodologi pengujian dan pelaporan untuk Presentation Attack Detection (PAD) pada titik capture. Inilah yang diuji laboratorium seperti iBeta, dan yang diklaim vendor ketika menyebut "PAD Level 1/2/3".
Injection attack (IA). Penyerang tidak menyentuh sensor sama sekali. Ia menyisipkan frame video sintetis ke dalam jalur data antara kamera dan aplikasi — atau bahkan langsung ke endpoint API. Dari sudut pandang model PAD, video yang masuk terlihat "hidup" sempurna: tidak ada refleksi layar, tidak ada bingkai foto, tidak ada moiré, karena memang tidak pernah ada objek fisik yang difoto.
PAD menjawab pertanyaan "apakah yang di depan kamera itu manusia nyata?". Injection attack membuat pertanyaan itu tidak relevan, karena tidak ada apa pun di depan kamera.
Konsekuensi praktisnya penting untuk tim pengadaan: sertifikat ISO/IEC 30107-3 pada level apa pun tidak dengan sendirinya membuktikan ketahanan terhadap injeksi. Keduanya perlu dievaluasi terpisah.
Anatomi Rantai Serangan Injeksi Deepfake
Dari berbagai laporan intelijen ancaman dan latihan red team, pola serangannya cukup konsisten dan dapat dipecah menjadi lima tahap.
1. Rekonesans OSINT terhadap identitas target
Tahap ini murni pekerjaan open-source intelligence. Penyerang mengumpulkan materi wajah dan suara dari sumber publik: foto profil LinkedIn, reels Instagram, video TikTok, rekaman webinar di YouTube, hingga unggahan foto KTP yang beredar di grup percakapan. Kualitas deepfake modern tidak lagi menuntut dataset besar; beberapa detik materi audio-video sudah cukup untuk model kloning suara dan face swap yang meyakinkan.
2. Sintesis dokumen identitas
Wajah palsu tanpa dokumen pendukung akan gagal pada tahap pencocokan. Karena itu penyerang membangun dokumen sintetis — atau memodifikasi dokumen curian — agar konsisten dengan wajah yang akan diinjeksikan. Ini melahirkan fenomena synthetic identity: kombinasi data asli dan palsu yang tidak merujuk pada orang nyata mana pun, sehingga tidak ada korban yang melapor dan pola penipuan bertahan lebih lama.
3. Face swap real-time
Pipeline face swap berjalan pada GPU konsumer dengan latensi cukup rendah untuk merespons instruksi interaktif. Ketika sistem meminta "tolehkan kepala ke kanan", model menghasilkan gerakan itu pada wajah sintetis secara on the fly. Inilah sebabnya active liveness berbasis instruksi acak tidak lagi menjadi pertahanan yang memadai jika berdiri sendiri.
4. Pemilihan kanal injeksi
Ini bagian yang paling sering diabaikan dalam desain kontrol. Kanal yang umum dipakai:
- Kamera virtual (virtual camera driver). Perangkat lunak yang mendaftar sebagai perangkat kamera sah di sistem operasi, lalu menyuplai frame dari file atau stream sintetis. Laporan iProov mencatat lonjakan serangan native virtual camera yang sangat tajam sepanjang 2024 — dalam laporan tersebut disebut naik ribuan persen dibanding tahun sebelumnya.
- Emulator dan perangkat ter-root/jailbreak. Aplikasi dijalankan di emulator Android di mana feed kamera sepenuhnya dikendalikan penyerang.
- Instrumentasi runtime. Hooking dengan kerangka kerja seperti Frida untuk mem-patch pemanggilan API kamera di dalam proses aplikasi.
- Manipulasi lapisan API. Aplikasi dilewati sama sekali; penyerang me-replay atau mengunggah artefak biometrik langsung ke endpoint verifikasi menggunakan token yang direkam sebelumnya.
- Injeksi perangkat keras. Capture card atau perangkat HDMI/USB yang menyamar sebagai webcam UVC — sulit dideteksi secara perangkat lunak karena terlihat seperti kamera fisik biasa.
5. Monetisasi
Akun hasil pembukaan palsu dipakai untuk pengajuan kredit, pencucian dana hasil penipuan (rekening mule), atau pengambilalihan akun melalui jalur pemulihan berbasis verifikasi wajah — jalur yang justru sering diberi kepercayaan tertinggi karena dianggap paling "kuat".
Angka yang Perlu Dibaca dengan Hati-hati
Data publik tentang serangan biometrik masih didominasi laporan vendor, sehingga harus dibaca sebagai indikasi tren, bukan statistik nasional resmi. Meski begitu, arah tren cukup seragam:
- Laporan industri mencatat kenaikan upaya deepfake selfie sekitar 58% pada 2025, dengan serangan injeksi tumbuh sekitar 40% secara tahunan.
- Laporan Weaponized AI dari Group-IB mendokumentasikan 8.065 upaya injeksi biometrik terhadap alur onboarding pinjaman digital pada satu institusi keuangan dalam periode Januari–Agustus 2025 — kira-kira 33 percobaan per hari, di satu lembaga saja.
- MITRE ATLAS telah memuat studi kasus
AML.CS0033, "Live Deepfake Image Injection to Evade Mobile KYC Verification", berdasarkan latihan red team iProov. Temuan yang paling perlu dicatat: dalam skenario tersebut, liveness pasif maupun aktif berhasil dilewati.
Untuk konteks Indonesia, laporan media ekonomi pada 2026 mengutip lonjakan penipuan berbasis AI yang sangat besar dalam periode 12 bulan, dengan estimasi kerugian dalam kisaran triliunan rupiah dan ratusan ribu laporan yang masuk ke kanal pengaduan seperti Indonesia Anti-Scam Centre. Angka absolutnya bervariasi antar sumber dan metodologinya tidak selalu transparan, tetapi pola kualitatifnya konsisten dengan apa yang dilihat industri global: deepfake telah berpindah dari eksperimen laboratorium menjadi komoditas layanan.
Kerangka Pertahanan Berlapis
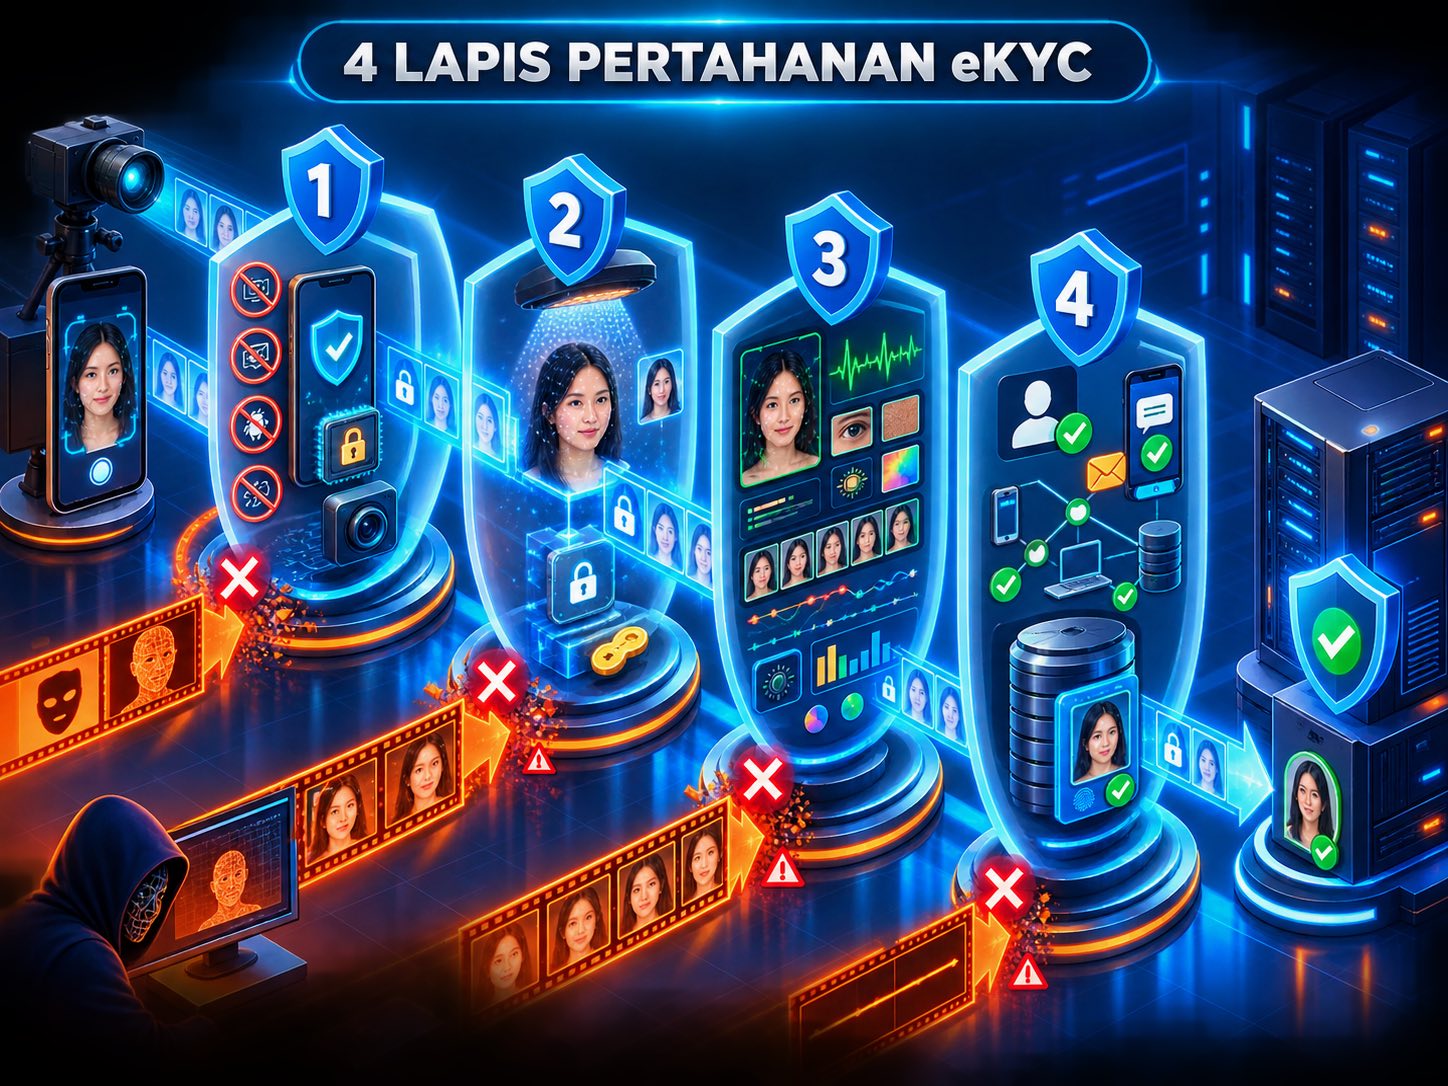
Karena injeksi menyerang integritas jalur data, bukan kemampuan model membedakan hidup dan mati, pertahanannya harus bergeser dari "deteksi wajah palsu" ke "pembuktian asal-usul frame".
Lapis 1 — Integritas perangkat dan lingkungan
- Terapkan hardware-backed attestation: Play Integrity API pada Android dan App Attest / DeviceCheck pada iOS, untuk memastikan aplikasi yang berjalan adalah biner asli di perangkat asli dan bukan emulator.
- Deteksi root, jailbreak, hooking runtime, serta pemasangan virtual camera driver.
- Enumerasi perangkat kamera: aliran video yang berasal dari perangkat non-fisik atau UVC generik perlu ditandai sebagai risiko tinggi.
Lapis 2 — Provenance sinyal biometrik
- Gunakan challenge kriptografis sekali pakai (nonce) yang harus terikat pada sesi capture, sehingga rekaman lama tidak bisa di-replay.
- Kirim frame dalam bentuk terenkripsi dan ditandatangani dari dalam SDK, bukan sebagai berkas gambar biasa yang mudah diganti di tengah jalan.
- Pertimbangkan mekanisme illumination challenge (misalnya pola cahaya acak dari layar) yang meninggalkan jejak fisik pada wajah nyata dan sulit direplikasi pipeline sintetis secara real-time.
Lapis 3 — Analisis artefak dan sinyal pasif
- Analisis konsistensi timing antar-frame, pola kompresi, dan metadata sensor; stream sintetis sering memiliki keseragaman yang secara statistik tidak wajar.
- Periksa sinyal fisiologis lemah seperti mikroekspresi dan variasi warna kulit akibat aliran darah, dengan catatan bahwa model generatif terbaru semakin mampu mensimulasikannya.
Lapis 4 — Kontrol non-biometrik dan proses
- Terapkan step-up verification berbasis risiko: transaksi bernilai tinggi atau pola perilaku anomali memicu verifikasi kanal kedua, bukan mengandalkan satu momen selfie.
- Untuk transfer dana dan perubahan data kritis, gunakan verifikasi out-of-band dan pemeriksaan berbasis kesepakatan internal (code word) — kontrol sederhana yang secara empiris efektif melawan penipuan berbasis suara.
- Bangun korelasi lintas sinyal: perangkat, alamat IP, behavioral biometrics, dan riwayat identitas. Satu identitas sintetis bisa lolos satu kali; ia jauh lebih sulit menyembunyikan pola infrastrukturnya di seluruh populasi pengguna.
- Simpan artefak sesi capture secara tamper-evident untuk kepentingan forensik digital dan pembuktian di kemudian hari.
Kepatuhan dan Rambu Hukum di Indonesia
Indonesia belum memiliki undang-undang khusus yang menyasar penyalahgunaan AI generatif. Penanganannya masih diinterpretasikan melalui instrumen yang ada: UU ITE untuk manipulasi informasi elektronik dan akses tidak sah, KUHP untuk penipuan dan pemalsuan, serta UU No. 27/2022 tentang Pelindungan Data Pribadi untuk pemrosesan data biometrik.
Poin yang sering terlewat: UU PDP menempatkan data biometrik sebagai data pribadi yang bersifat spesifik. Artinya, pengendali data wajib menerapkan tingkat perlindungan yang lebih tinggi, memiliki dasar pemrosesan yang sah, dan melakukan penilaian dampak pelindungan data. Membangun kontrol anti-deepfake yang menyimpan lebih banyak sampel wajah, log video, atau data perilaku justru menambah kewajiban kepatuhan — bukan mengurangi. Prinsip minimalisasi data, retensi terbatas, dan enkripsi harus dirancang bersamaan dengan kontrol keamanannya.
Bagi tim fraud dan investigasi, ada rambu etika tambahan: rekonesans OSINT untuk memahami paparan materi wajah eksekutif perusahaan adalah praktik defensif yang sah, tetapi pengumpulan data pribadi pihak lain di luar dasar hukum yang jelas dapat berbalik menjadi pelanggaran.
Daftar Periksa Singkat
- Minta vendor eKYC memisahkan bukti ketahanan PAD (ISO/IEC 30107-3, sebutkan levelnya) dari bukti ketahanan injection attack detection. Keduanya tidak identik.
- Uji alur onboarding sendiri menggunakan emulator, virtual camera, dan perangkat ter-root dalam latihan red team terjadwal.
- Aktifkan device attestation berbasis perangkat keras dan tolak — atau naikkan level pemeriksaan — untuk sesi yang gagal atestasi.
- Hentikan verifikasi wajah sebagai satu-satunya jalur pemulihan akun bernilai tinggi.
- Petakan pemrosesan data biometrik terhadap kewajiban UU PDP sebelum menambah kontrol baru yang bersifat menyimpan data.
- Latih staf keuangan dan pimpinan mengenai kloning suara; tetapkan prosedur konfirmasi kanal kedua untuk setiap instruksi pembayaran.
Penutup
Serangan injeksi deepfake memaksa kita menerima satu kesimpulan yang tidak nyaman: verifikasi wajah tidak lagi bisa dianggap sebagai bukti kehadiran manusia. Yang masih bisa dipercaya adalah rantai bukti — bahwa sebuah frame benar-benar berasal dari sensor fisik, di perangkat yang utuh, dalam sesi yang terikat kriptografis, dan konsisten dengan puluhan sinyal lain di sekitarnya.
Institusi yang memindahkan investasinya dari "model deteksi yang lebih pintar" ke "arsitektur bukti yang lebih sulit dipalsukan" akan berada pada posisi jauh lebih baik ketika biaya produksi deepfake terus turun. Karena tren biaya itu hanya bergerak ke satu arah.