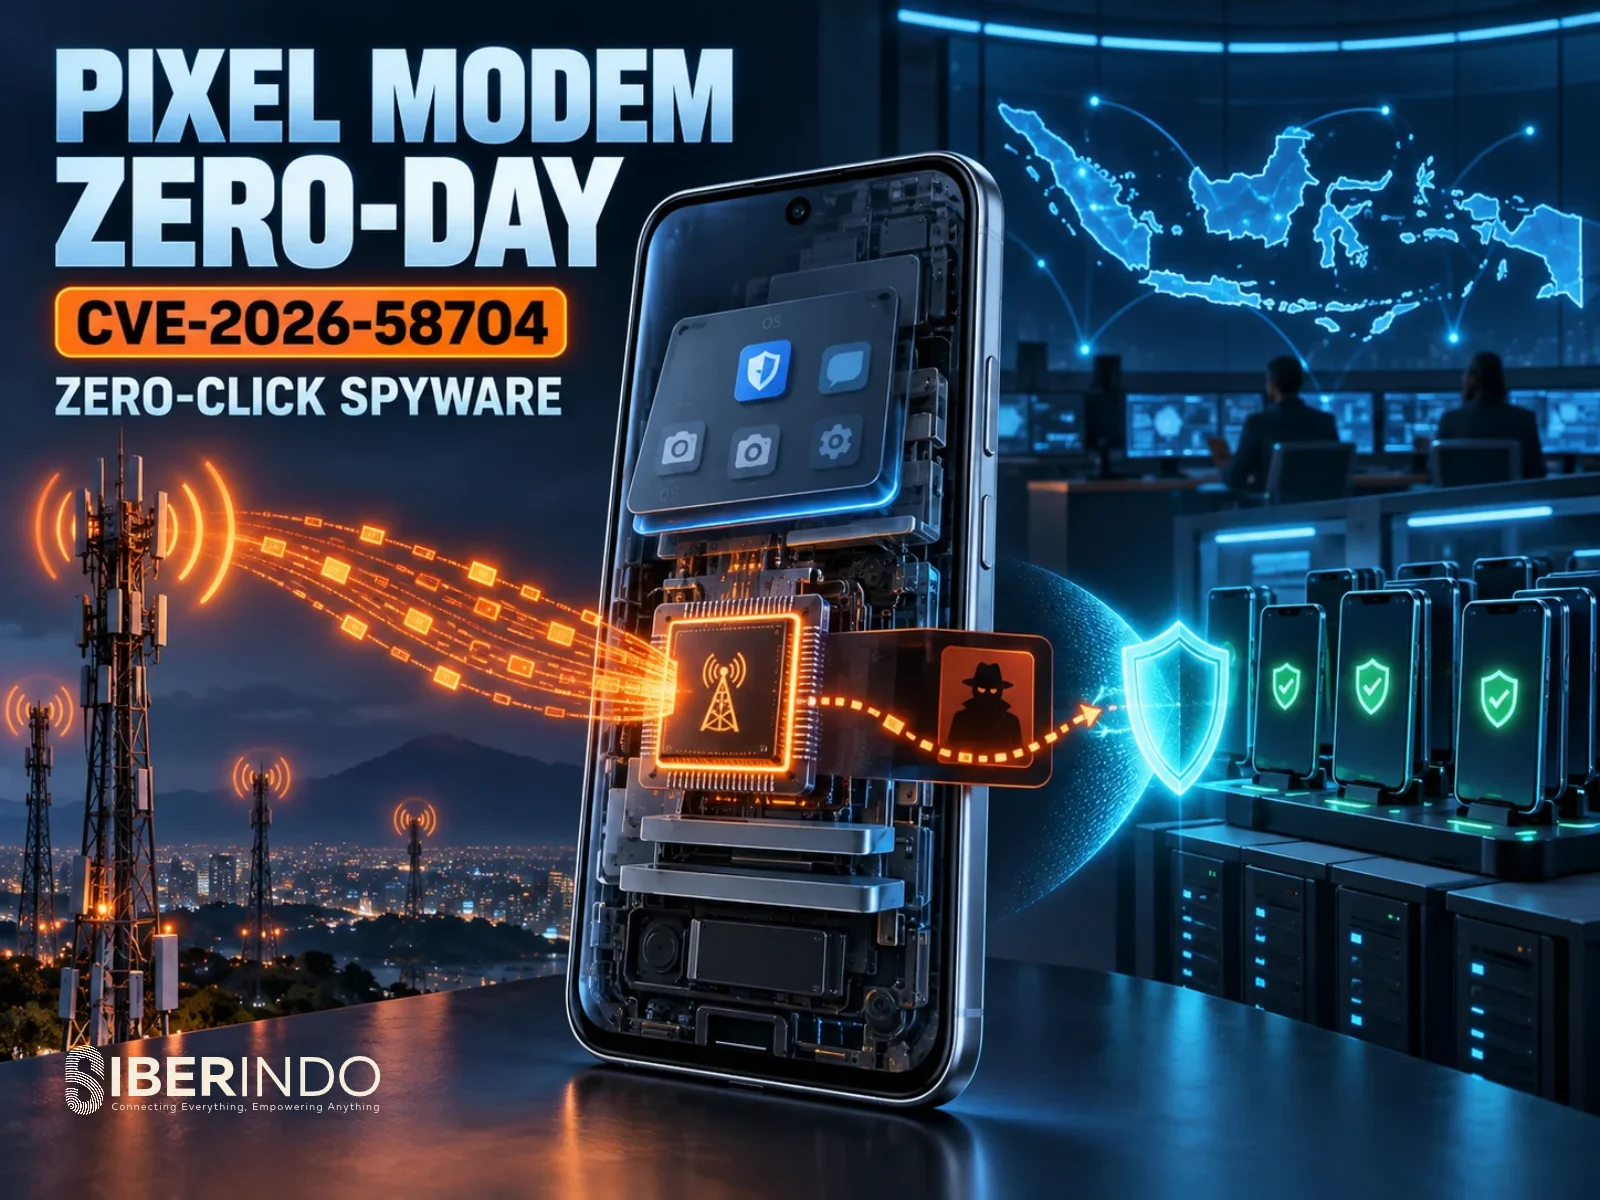
Sebuah ponsel pintar yang tergeletak diam di atas meja sebenarnya tidak pernah benar-benar diam. Selama sinyal seluler menyala, ada "komputer kedua" di dalamnya yang terus bekerja tanpa henti, menerima dan mengurai sinyal radio dari menara BTS terdekat, jauh sebelum layar menyala atau aplikasi apa pun dibuka. Komputer kecil inilah — prosesor baseband alias modem — yang pada pertengahan September 2026 terbukti menjadi jalur masuk sebuah serangan zero-click yang menyasar pemilik ponsel Google Pixel secara "terbatas dan bertarget". Google melacaknya sebagai CVE-2026-58704, dan pola serangannya membawa ciri khas yang selama ini identik dengan vendor spyware komersial: tidak perlu korban mengklik apa pun, tidak perlu mengunduh apa pun, cukup ponsel menyala dan terhubung ke jaringan seluler.
Bagi perusahaan Indonesia yang menaruh data sensitif di ponsel para eksekutif, tim hukum, atau staf keamanan siber, insiden ini adalah pengingat bahwa permukaan serangan mobile jauh lebih luas dari sekadar aplikasi dan sistem operasi yang tampak di layar. Artikel ini membedah anatomi CVE-2026-58704, menjelaskan mengapa modem adalah target yang begitu berharga bagi penyerang, dan menutup dengan panduan teknis serta konteks hukum Indonesia yang perlu diperhatikan tim keamanan perusahaan.
Apa Itu Baseband, dan Mengapa Ia Berbeda dari Sistem Operasi Ponsel
Di dalam setiap ponsel modern sebenarnya berjalan dua "komputer" yang terpisah. Yang pertama adalah application processor (AP) yang menjalankan Android atau iOS, tempat aplikasi, kamera, dan antarmuka yang biasa dilihat pengguna berjalan. Yang kedua adalah baseband processor atau modem, sebuah chip dengan CPU sendiri (umumnya berbasis ARM), memori sendiri, serta sistem operasi real-time miliknya sendiri yang menjalankan seluruh tumpukan protokol seluler — mulai dari 2G/GSM, 3G/UMTS, 4G/LTE, hingga 5G/NR.
Modem inilah yang membuatnya berbahaya sebagai permukaan serangan. Beberapa alasannya:
- Selalu aktif dan bisa dijangkau dari jarak jauh. Modem terus memproses sinyal radio 24 jam selama data seluler atau jaringan telepon menyala, bahkan ketika layar ponsel mati. Penyerang dengan peralatan radio yang sesuai — termasuk menara BTS palsu (rogue base station atau IMSI catcher) — bisa mengirim sinyal langsung ke modem tanpa interaksi apa pun dari pengguna.
- Firmware tertutup dan sulit diaudit. Qualcomm, Samsung (Exynos/Shannon), dan MediaTek menyimpan firmware modem mereka sebagai kode tertutup, sehingga peneliti keamanan independen sulit melakukan audit menyeluruh. Perlindungan dasar yang sudah lazim di software modern — seperti stack cookie, ASLR, atau Control Flow Integrity — kerap masih absen di firmware modem.
- Akses memori yang terlalu longgar. Pada sejumlah desain perangkat, modem diberi akses Direct Memory Access (DMA) ke RAM application processor, yang jika disalahgunakan bisa membuka jalan bagi pencurian data atau modifikasi kode di sisi Android/iOS.
- Lapisan radio yang minim verifikasi. Pada level protokol radio dasar, ponsel pada dasarnya "mempercayai" apa pun yang dikirim oleh menara BTS yang terhubung dengannya, tanpa verifikasi kriptografis yang memadai bahwa menara tersebut asli.
Kombinasi inilah yang membuat eksploit baseband menjadi "harta karun" bagi operator spyware kelas atas: begitu berhasil, mereka mendapat pijakan (foothold) yang nyaris tidak terlihat oleh perangkat lunak keamanan mobile biasa, bisa bertahan melewati reset pabrik dalam kasus-kasus tertentu, dan sulit dideteksi karena firmware-nya tertutup serta berjalan independen dari sistem operasi utama.
Anatomi CVE-2026-58704: Zero-Day Modem Pixel
Dalam buletin keamanan Pixel edisi September 2026, Google mengungkapkan bahwa CVE-2026-58704 "mungkin berada dalam eksploitasi terbatas dan bertarget" (limited, targeted exploitation) sebelum patch dirilis. Beberapa fakta teknis kunci dari kerentanan ini:
- Jenis kerentanan: logic error pada kode yang menyebabkan permission bypass, dikategorikan sebagai eskalasi privilese pada komponen modem seluler Pixel.
- Skor CVSS: 8.0 (CVSS 3.1) — dikategorikan High.
- Vektor serangan: remote, proximal/adjacent — deskripsi resmi menyebutkan potensi "eskalasi privilese jarak jauh (proximal/adjacent) tanpa memerlukan privilese eksekusi tambahan."
- Interaksi pengguna: tidak diperlukan sama sekali. Eksploitasi tidak mengharuskan korban mengetuk tautan, membuka lampiran, atau menyetujui prompt apa pun — ciri khas serangan zero-click.
- Status eksploitasi: dikonfirmasi telah dieksploitasi secara aktif di lapangan; CISA memasukkannya ke dalam katalog Known Exploited Vulnerabilities (KEV) pada 16 September 2026, sehari setelah Google mengumumkan patch.
- Patch: dirilis melalui pembaruan keamanan Pixel September 2026 dengan security patch level 2026-09-05 atau lebih baru, sebagai bagian dari paket pembaruan yang total menambal lebih dari 100 kerentanan lain, hampir 50 di antaranya berstatus Critical.
- Atribusi: Google tidak secara resmi mengaitkan serangan ini dengan kelompok penyerang tertentu. Namun sifat "zero-click di level modem" dikombinasikan dengan kerangka "terbatas dan bertarget" yang digunakan Google adalah pola yang selama ini konsisten dengan operasi vendor spyware komersial (mercenary spyware) atau aktor yang disponsori negara, bukan kampanye kejahatan siber massal yang mengejar keuntungan finansial.
Yang membuat CVE-2026-58704 layak menjadi perhatian khusus tim keamanan perusahaan bukan hanya skor CVSS-nya, melainkan model ancamannya. Ini bukan kerentanan yang disemprotkan secara massal lewat botnet atau worm, melainkan senjata presisi yang mahal untuk dikembangkan dan karenanya disimpan untuk target-target bernilai tinggi: eksekutif perusahaan, jurnalis investigatif, aktivis hak asasi manusia, pengacara, diplomat, dan pejabat pemerintah.
Preseden yang Sudah Lebih Dulu Menimpa Indonesia
Pola "spyware bertarget lewat celah zero-click di ponsel" ini bukan hal baru bagi konteks Indonesia. Investigasi jurnalistik "Kepak Pegasus di Indonesia" yang dipublikasikan Tempo, bersama laporan Amnesty International dan Citizen Lab sebelumnya, pernah mendokumentasikan indikasi penggunaan spyware canggih semacam Pegasus buatan NSO Group untuk menyasar tokoh-tokoh tertentu di Indonesia. Spyware kelas Pegasus memang secara historis dikenal memanfaatkan celah zero-click serupa — termasuk celah pada komponen di luar aplikasi biasa seperti iMessage, WhatsApp, atau, seperti pada kasus Pixel ini, modem seluler — justru karena celah semacam itu paling sulit dideteksi korban maupun tim IT perusahaan.
Artinya, ancaman ini bukan skenario hipotetis yang jauh dari Indonesia. Perusahaan yang bergerak di sektor dengan risiko reputasi atau politik tinggi — hukum, media, energi, keuangan, hingga organisasi masyarakat sipil — perlu memasukkan skenario "kompromi modem tanpa klik" ke dalam model ancaman (threat model) perangkat mobile mereka, bukan hanya berfokus pada phishing dan malware aplikasi seperti selama ini lazim dilakukan.
Konteks Hukum dan Regulasi Indonesia
Bila perangkat kerja karyawan yang terinfeksi menyimpan atau mengakses data pribadi pelanggan maupun mitra bisnis, insiden semacam ini berpotensi memicu kewajiban notifikasi 3x24 jam kepada otoritas dan subjek data sesuai Pasal 46 UU Pelindungan Data Pribadi (UU PDP) No. 27/2022, terlepas dari apakah penyusupan berasal dari phishing biasa atau eksploitasi zero-day tersembunyi di lapisan modem. Perusahaan juga perlu mengingat tenggat kepatuhan penuh yang ditetapkan PP 33/2026, yaitu 16 Januari 2027, sebagai batas waktu penyesuaian tata kelola perlindungan data secara menyeluruh.
Dari sisi pidana, akses ilegal ke sistem elektronik — termasuk eksploitasi kerentanan modem untuk mengambil alih kendali perangkat tanpa hak — dapat dijerat dengan Pasal 30 UU Informasi dan Transaksi Elektronik (UU ITE) tentang akses ilegal terhadap sistem elektronik. Di sisi lain, perdebatan publik mengenai penggunaan alat sadap dan spyware oleh aparat maupun pihak berkepentingan di Indonesia — sebagaimana disinggung dalam liputan mengenai penyalahgunaan alat sadap yang dinilai merusak demokrasi — juga menjadi pengingat bahwa batas antara "lawful intercept" yang diatur hukum dan penyalahgunaan spyware komersial masih menjadi area abu-abu yang perlu terus dikawal secara hukum maupun etika oleh semua pemangku kepentingan.
Panduan Teknis Mitigasi untuk Perusahaan Indonesia
Karena eksploitasi di level modem nyaris tidak meninggalkan jejak yang bisa dideteksi oleh antivirus mobile biasa, mitigasi paling efektif tetap bertumpu pada kombinasi kecepatan patch, kebijakan perangkat, dan kewaspadaan berlapis:
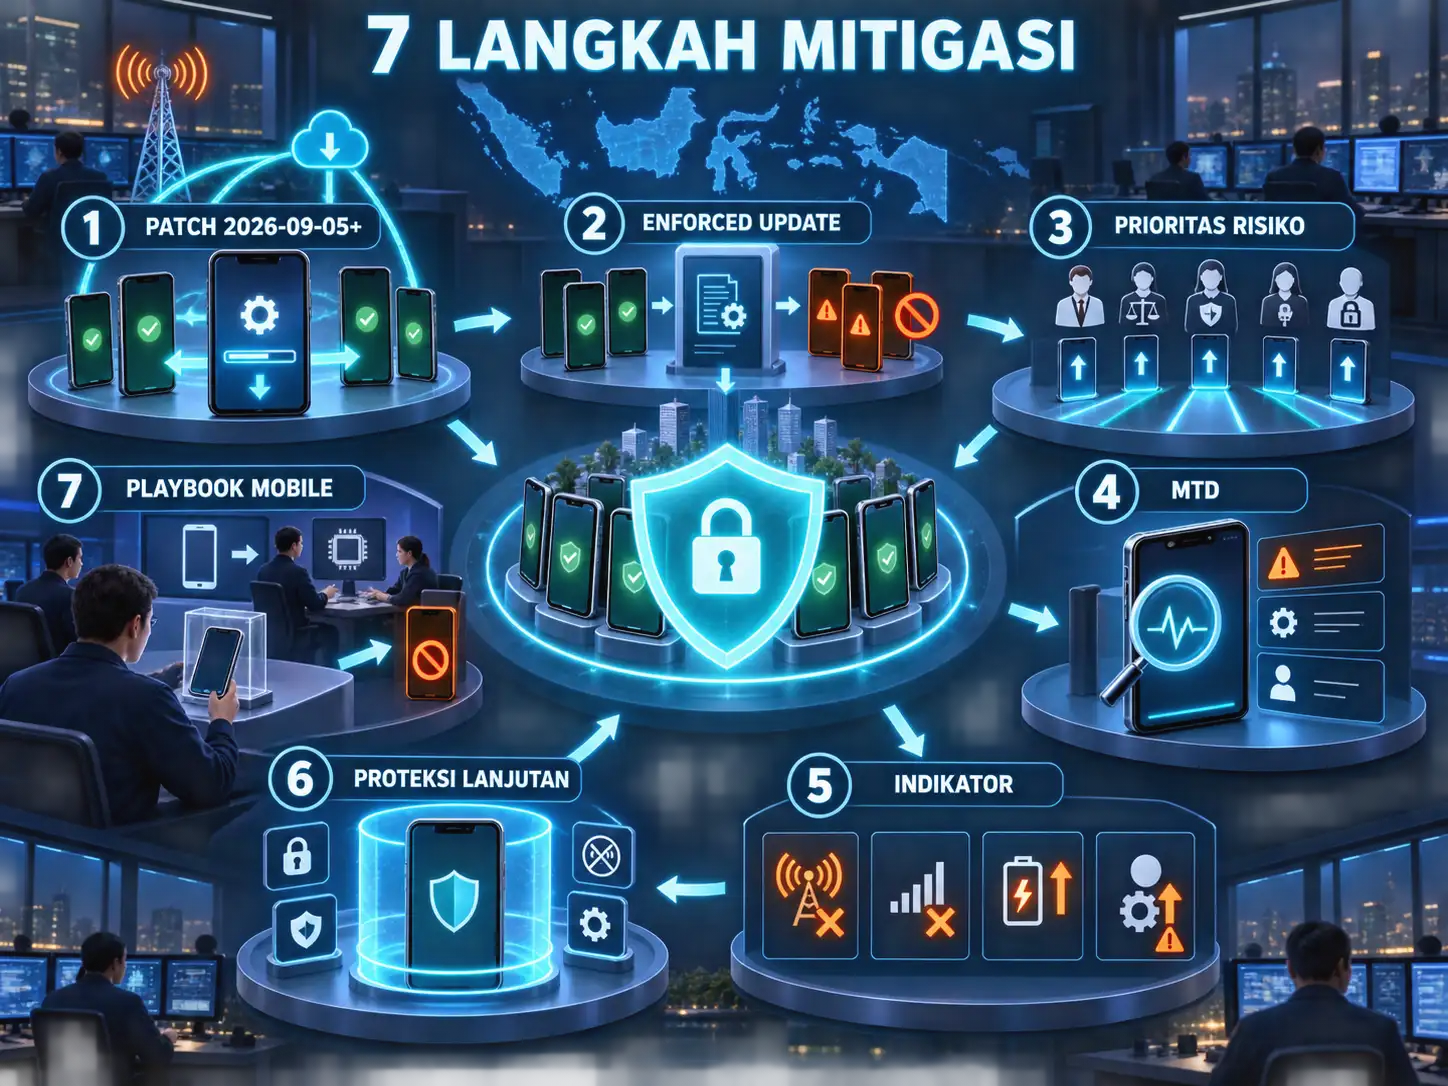
- Segera perbarui ke patch level 2026-09-05 atau lebih baru. Verifikasi melalui menu Setelan → Keamanan & privasi → Sistem & pembaruan pada setiap perangkat Pixel yang dipakai untuk kerja, dan pastikan seluruh perangkat Android lain di lingkungan perusahaan juga mengikuti siklus patch bulanan tanpa penundaan.
- Berlakukan enforced update lewat MDM/UEM. Perusahaan dengan program Bring Your Own Device (BYOD) atau perangkat korporat sebaiknya mewajibkan pembaruan keamanan otomatis lewat solusi Mobile Device Management/Unified Endpoint Management, alih-alih mengandalkan inisiatif individu karyawan untuk memperbarui ponsel sendiri.
- Prioritaskan pengguna berisiko tinggi. Eksekutif senior, tim hukum, tim keamanan siber, jurnalis internal, dan siapa pun yang menangani informasi sensitif atau berpotensi menjadi target politik sebaiknya masuk daftar prioritas pemasangan patch tercepat serta pemantauan tambahan.
- Pasang solusi Mobile Threat Defense (MTD). Meski tidak bisa mendeteksi eksploitasi baseband secara langsung, solusi MTD dapat membantu memantau anomali perilaku pada lapisan sistem operasi yang sering menyertai kompromi lanjutan, seperti perubahan hak akses mencurigakan atau proses tak dikenal.
- Waspadai indikator tidak langsung. Perhatikan gejala seperti crash modem berulang, hilangnya konektivitas seluler tanpa sebab jelas, konsumsi baterai atau data yang melonjak tiba-tiba, atau perubahan privilese sistem yang tidak wajar — semuanya bisa menjadi sinyal awal kompromi di level yang sulit terlihat.
- Aktifkan mode proteksi tambahan. Untuk pengguna berisiko sangat tinggi, pertimbangkan fitur proteksi lanjutan seperti Advanced Protection Program di Android, yang memperketat sejumlah permukaan serangan tambahan di luar modem itu sendiri.
- Siapkan playbook respons insiden khusus mobile. Karena forensik baseband jauh lebih rumit daripada forensik aplikasi biasa, tim keamanan perlu jalur eskalasi dan kontak vendor (Google, produsen chipset) yang jelas jika dicurigai ada kompromi tingkat modem pada perangkat eksekutif.
Kasus CVE-2026-58704 menegaskan satu hal yang sering luput dari radar tim keamanan perusahaan: ancaman paling berbahaya terhadap ponsel pintar tidak selalu datang dari aplikasi yang diunduh atau tautan yang diklik, tetapi bisa juga menyusup diam-diam lewat lapisan radio yang berjalan di baliknya, tanpa pernah meminta izin sekali pun kepada penggunanya. Kombinasi kedisiplinan patch, kebijakan perangkat yang tegas, serta kesadaran bahwa spyware kelas atas kini menyasar pula infrastruktur seluler paling mendasar, menjadi bekal yang tidak bisa ditawar bagi organisasi Indonesia yang ingin menjaga perangkat mobile karyawannya tetap aman.